

Setiap transisi ke standar komunikasi seluler yang lebih baru berarti tidak hanya peningkatan kecepatan pertukaran data, tetapi juga membuat koneksi lebih andal dan terlindungi dari akses yang tidak sah. Untuk melakukan ini, mereka mengatasi kerentanan yang ditemukan pada protokol sebelumnya dan menggunakan metode verifikasi keamanan baru. Dalam hal ini, komunikasi yang menggunakan protokol 5G menjanjikan lebih dapat diandalkan dibandingkan komunikasi yang menggunakan protokol 4G (LTE), namun tidak menutup kemungkinan ditemukannya kerentanan “5G” di masa mendatang. Demikian pula, pengoperasian 4G selama bertahun-tahun tidak mengecualikan protokol ini dari mengungkap banyak kerentanan baru. Contoh terbaru yang mengkonfirmasi tesis ini adalah penelitian yang dilakukan oleh pakar keamanan Korea Selatan, yang menemukan 4 kerentanan berbahaya baru dalam protokol 36G.
Para peneliti di Korea Advanced Institute of Science and Technology (KAIST) telah menerapkan metode yang sama untuk menemukan kerentanan dalam protokol (jaringan) LTE yang digunakan untuk menemukan solusi bermasalah dalam perangkat lunak PC dan serverMetode yang disebut fuzzing ini melibatkan penyerangan (pembebanan) sistem dengan serangkaian data yang salah, tidak terduga, atau acak. Setelah pembebanan, respons sistem dipelajari, dan skenario pertahanan atau eskalasi serangan dikembangkan. Pekerjaan ini dapat dilakukan secara semi-otomatis, dengan mempercayakan sistem penyebaran dengan proses pengiriman dan penerimaan data, sementara skenario serangan dan analisis data yang diterima dikembangkan secara manual. Misalnya, spesialis KAIST mengembangkan utilitas LTEFuzz untuk menguji keamanan protokol LTE dan menemukan kerentanan, tetapi mereka berjanji untuk tidak merilisnya secara publik, hanya kepada produsen peralatan dan operator telekomunikasi.
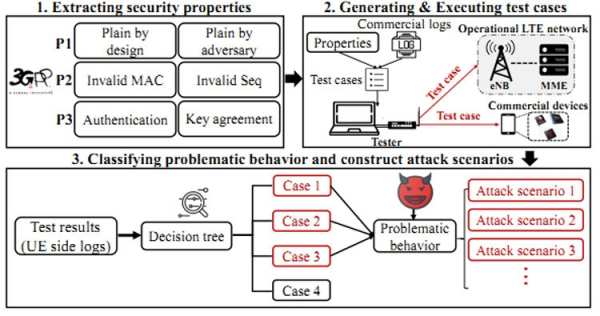
Menggunakan LTEFuzz, lebih dari 50 kerentanan ditemukan, 36 di antaranya benar-benar baru. Metode ini memungkinkan kami menemukan 15 kerentanan yang sudah diketahui, yang menegaskan kebenaran teknologi yang dipilih (jika diketahui, mengapa tidak ditutup?). Pengujian dilakukan pada jaringan dua operator yang tidak disebutkan namanya dan bekerja sama dengan mereka, sehingga pengguna biasa tidak terpengaruh. Dan banyak hal menarik yang terungkap. Dimungkinkan untuk mendengarkan pelanggan, membaca data saat bertukar stasiun pangkalan dengan perangkat, mengirim SMS palsu, memblokir panggilan masuk, memutuskan sambungan pelanggan dari jaringan, mengatur lalu lintas, dan melakukan lebih banyak lagi. Spesialis KAIST memberi tahu vendor dan organisasi 3GPP dan GSMA tentang semua kerentanan yang ditemukan, termasuk “lubang” pada peralatan stasiun pangkalan seluler.
Sumber: 3dnews.ru
