

מוזילה חשפה מוצר חדש: Firefox Enterprise, גרסת Firefox עצמאית המיועדת לשימוש ארגוני ומציעה יכולות משופרות לניהול ובקרה מרכזיים של פעילות עובדים. גרסת Firefox Enterprise 158 מבוססת על Firefox 158, שצפויה לצאת הערב. ניהול הדפדפנים בתחנות עבודה מטופל באמצעות קונסולת ניהול מבוססת אינטרנט, שניתן להפעיל אותה על החומרה שלך מבלי להסתמך על שירותי ענן חיצוניים.
התמיכה כוללת העברת מידע על אירועים לפלטפורמות ניהול אירועים ומידע אבטחה (SIEM) כלל-ארגוניות, הגדרת כללי גישה המבוססים על משתמשים ומכשירים, אימות באמצעות מערכות כניסה יחידה (SSO), הגבלת גישה ברמת הדומיין ופעולות דפדפן (לדוגמה, השבתת פונקציות הקשורות לבינה מלאכותית), ניהול התקנת תוספים ואספקת עדכונים, שינויי תצורה מרחוק ואיסוף טלמטריה.
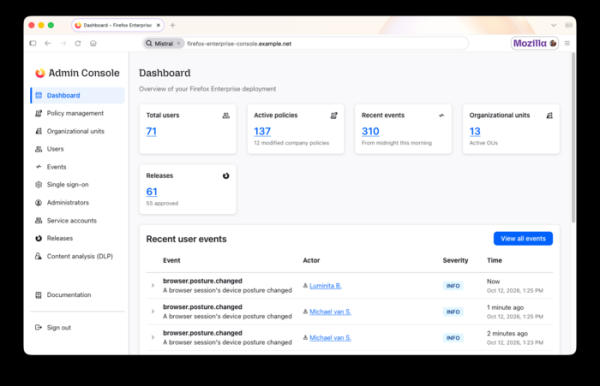
תכונות עיקריות של Firefox Enterprise:
- ניהול משתמשים וסשנים דרך קונסולת הניהול. ארגון משתמשים בקבוצות עם רמות גישה שונות. יצירת כללי ניתוח תוכן ובדיקת יומני ביקורת.
- היכולת לעבוד בדפדפן רק לאחר אימות באמצעות חשבון החברה שלך. קיימת תמיכה בשילוב עם ספקי SSO וספקי אימות באמצעות הפרוטוקול.
OpenID Connect (OIDC). אימות דו-שלבי אפשרי. לאחר הפעלה מחדש או סגירה של הדפדפן, הסשן מסתיים ונדרשת כניסה מחדש. מנהל המערכת יכול לסיים את הסשן מרחוק, לדוגמה, אם מחשב נייד נגנב.
- ערכת עיצוב ייעודית ואלמנטים של מותג. עיצוב העיצוב מותאם לסגנון החברה שלכם, ולוגו החברה מוצג בדפדפן.
- השבתת קריאות לשירותי מוזילה לטובת שירותים של החברה עצמה המספקים ניהול ועדכוני דפדפן.
- העברת נתוני סטטוס המכשיר למסוף המנהל, כולל מידע על מערכת ההפעלה, הצפנת דיסק, יישומי אבטחה הפעילים, חיבור תחום Active Directory, תוספים מותקנים ומידע על חיבור רשת. מנהל המערכת יכול להגדיר גישת דפדפן בהתבסס על הגדרות סביבת המערכת.
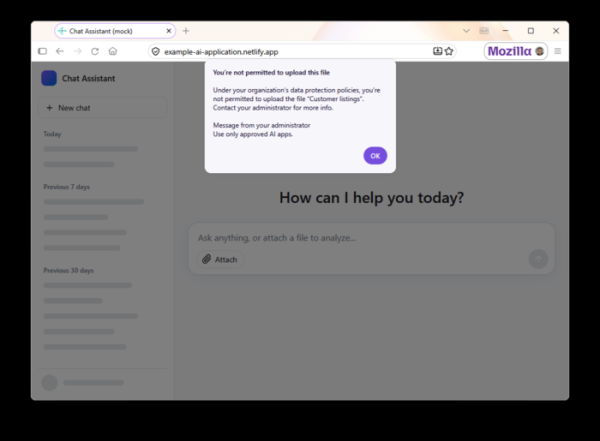
- יכולות מניעת אובדן נתונים (DLP): מנהל המערכת יכול להגדיר חסימה או אזהרות עבור ניסיונות להדביק מהלוח, להעלות ולהוריד קבצים, או להדפיס דפים מאתרים מסוימים. לדוגמה, ניתן לאסור הדבקה מהלוח לכלי בינה מלאכותית לא מורשים. בדיקות DLP מובנות מבוצעות בדפדפן במכשיר המשתמש, כלומר התוכן אינו נשלח דרך הרשת לבדיקה, אך ניתן לשלוח נתונים גם למערכות DLP חיצוניות. הפרות כללים שזוהו משתקפות בקונסולת המנהל.

- הוספת סימני מים המכילים את כתובת הדוא"ל של העובד ואת זמן הפעולה לדפים חשובים נתמכת. ניתן להשתמש בסימנים כאלה במהלך חקירות של מקור דליפת מידע. פרמטרי סימן המים ואתרי האינטרנט שבהם הם מתווספים ניתנים להגדרה על ידי מנהל המערכת.
- מצב הגנה משופר (Lockdown), אשר מבטל קומפילציה של JavaScript באמצעות JIT בעת גישה לאתרים לא מהימנים, חוסם את ביצוע Workers, אוסר בקשות לא מוצפנות דרך HTTP, ומבטיח שהעבודה עם האתר מבודדת במכולה נפרדת.
- הצפנת נתוני פרופיל, כגון היסטוריית גלישה, נתוני טופסי אינטרנט, אישורים ואסימוני סשן TLS. גישה לפרופיל המוצפן שהועתק אפשרית רק באמצעות המפתח שסופק על ידי מנהל המערכת.
- היכולת לגשת לאתרי האינטרנט הפנימיים של החברה ולאפליקציות האינטרנט ממכשיריו האישיים של המשתמש מבלי להתקין מערכת נפרדת VPN, באמצעות פרוקסי שנפרס על ידי הארגון.
- מעל 130 מדיניות מנוהלת באופן מרכזי, שרבות מהן ניתנות לשינוי מבלי להפעיל מחדש את הדפדפן. לדוגמה, ניתן להשתמש במדיניות כדי לשנות הגדרות הקשורות לשרתים פרוקסיים, סינון אתרים, קובצי Cookie, פעולה ב-HTTPS בלבד, מצב נעילה והגדרות תוספים.
- היכולת לקבוע את גרסת הדפדפן המינימלית המקובלת ולעקוב אחר התקנת עדכונים במערכות העובדים.
- תמיכה בדיווח על אירועים כגון הורדות קבצים, הדפסה, התקנות תוספים, פתיחת אתרים לא בטוחים וניסיונות צפייה באתרים חסומים המסומנים במסד הנתונים של גלישה בטוחה. דוח של אירועים כאלה מוצג בממשק מנהל המערכת.
- מנהל המערכת יכול לחסום או לאפשר את השימוש בתוספי דפדפן בהתבסס על סוגם, אתרי האינטרנט והרשאות המשתמש. ניתן גם להשבית עדכונים אוטומטיים עבור תוספים ולהשתמש בגישה נפרדת. שרת כדי לספק גרסאות חדשות של תוספים, לאסור שינויים בהגדרות תוספים עבור אתרים בודדים, ולבחור באילו אתרים להשתמש בתוספים ספציפיים.
מקור: OpenNet.ru
