

גוגל הוציאה את גרסה 150 של דפדפן האינטרנט כרום שלה. גרסה יציבה של פרויקט הקוד הפתוח כרום, הבסיס של כרום, זמינה גם כן. כרום שונה מ-Chromium בשימוש שלו בלוגואים של גוגל, במערכת התראות הקריסה שלו, במודולים להפעלת תוכן וידאו המוגן מפני העתקה (DRM), בהתקנת עדכונים אוטומטית, בבידוד ארגז חול תמידי, בהקצאת מפתחות API של גוגל ובשימוש בפרמטרים של RLZ במהלך החיפוש. עבור אלו הזקוקים לזמן נוסף לעדכון, ענף יציב מורחב נפרד נשמר למשך שמונה שבועות. הגרסה הבאה, כרום 151, מתוכננת ל-28 ביולי.
שינויים עיקריים ב-Chrome 150 (1, 2, 3, 4):
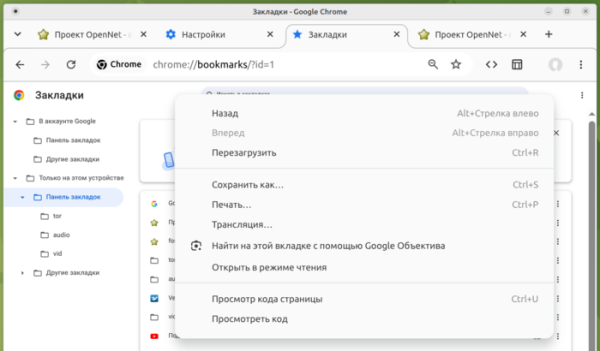
- מוצגות התוצאות הראשוניות של יוזמה לעדכון עיצוב הממשק במערכות הפעלה שונות ולהסרת עומס מיותר. כלולים סמלים חדשים עם גבולות חלקים יותר ואפקטים מונפשים לכפתורים, כגון התפריט הראשי וכפתורי טעינת העמוד. מבנה תפריט ההקשר פושט, תוך ביטול אלמנטים שכמעט ולא נפוצים. עיצוב מודרני יותר יושם עבור קונפיגורטור, מנהל ההורדות ודף הניווט בסימניות.

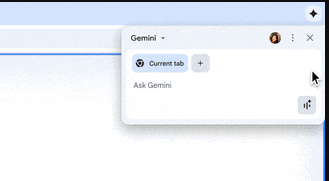
- המשכנו לפתח את מצב הבינה המלאכותית, המאפשר אינטראקציה עם סוכן הבינה המלאכותית משורת הכתובת או מהדף המוצג בעת פתיחת כרטיסייה חדשה. הגרסה החדשה מוסיפה את היכולת לחבר את Chrome לסוכן הבינה המלאכותית של Gemini Spark לביצוע פעולות באופן אוטונומי בכרטיסייה הפעילה כעת, תוך פתרון משימות הדורשות אינטראקציה עם תוכן אינטרנט (לחיצה על כפתורים, מעקב אחר קישורים, מילוי טפסים וכו'). בנוסף, נוספו המלצות הקשריות לשימוש ב-Gemini תוך כדי עבודה עם הדפדפן. לדוגמה, בעת פתיחת מאמר ארוך, Chrome יציע לסכם את המידע באמצעות Gemini, וכאשר עורכים טקסט בטופס, הוא ימליץ לבדוק או לתקן את הטקסט באמצעות Gemini.

- חלק מהמשתמשים משתמשים בממשק יחיד ופשוט לקישור לחשבון גוגל ולסנכרון נתונים, כגון סיסמאות שנשמרו וסימניות. הסנכרון משולב עם כניסה לחשבון ואינו מוצג כאפשרות נפרדת בהגדרות. משתמשים יכולים לחבר את Chrome לחשבון גוגל ולהשתמש בו כדי לאחסן סיסמאות, סימניות, היסטוריית גלישה וכרטיסיות. השלמה אוטומטית של כתובות ונתוני השלמה אוטומטית אינם מסונכרנים עוד בין מכשירים ומאוחסנים באופן מקומי בלבד.
- חלק מהמשתמשים שהפעילו את הגלישה הבטוחה המשופרת הפעילו את התכונה "HTTPS-First", אשר מפנה אוטומטית בקשות HTTP ל-HTTPS. כדי להבטיח תאימות עם אתרים שאינם תומכים ב-HTTPS, מיושם גיבוי ל-HTTP אם בקשת ה-HTTPS נכשלת לאחר ניתוב מחדש או אם מתעוררות בעיות אישור. אזהרה מיוחדת מוצגת בעת ניסיון לפתוח אתר אינטרנט דרך HTTP. ב-Chrome 154, תכונה זו מתוכננת להיות מופעלת כברירת מחדל עבור כל האתרים הנגישים לציבור המתארחים ברשתות שאינן אינטראנט, כגון 192.168.0.1 ו-10.0.0.0/8.
- התמיכה בדגל kExtensionManifestV2Disabled, שאפשר התקנת הרחבות מחנות האינטרנט של Chrome המשתמשות בגרסה השנייה של המניפסט של Chrome, הוסרה. בגרסה הבאה של Chrome 151, ההגדרה AllowLegacyMV2Extensions, שאפשרה הורדה ידנית של הרחבות על סמך הגרסה השנייה של המניפסט במצב מפתח, תוסר. דגלים אלה אפשרו פתרון עוקף להתקנת התוסף uBlock Origin.
- Web Workers שנוצרו באמצעות ה-URI "data:" (למשל דרך "new Worker('data:text/javascript….')" מבודדים כעת מהדף שבו נוצרו ואין להם גישה לאחסון מקומי ועוגיות בהקשר הנוכחי. תחוםהשינוי מאפשר חסימת שימוש ב-Web Workers שאינם נטענים מ- שרת, אך נוצר תוך כדי תנועה באמצעות "data:", כדי לגשת לנתונים סודיים במהלך מתקפות XSS.
- הטמעת הגנה מפני התקפות שמפעילות את מגבלת חיבור ה-proxy המרבית כדי ליצור ערוץ תקשורת נסתר בין קוד JavaScript הפועל בכרטיסיות שונות או כדי לקבוע האם אתר אינטרנט מסוים ביקר בעבר. לדוגמה, תוקף יכול לתפוס את כל חיבורי ה-proxy הזמינים, ולהשאיר רק שקע אחד פנוי, ולאחר מכן לנתח את זמינותו בעת גישה למשאב סטטי. אם השקע אינו תפוס, המשאב מהאתר הנבדק הוגש מהמטמון, כלומר המשתמש הוריד אותו בעבר. מגבלת החיבור המרבית עבור שקעי TCP של proxy משתנה כעת באופן אקראי.
- החלת מסנני SVG על מסגרות iframe cross-origin או sandboxed, כמו גם תוספים (כגון מציג ה-PDF המובנה), אסורה. הגבלה זו מסייעת בהגנה מפני התקפות צד-ערוץ, כגון GPU.zip, והתקפות SVG Clickjacking, המשתמשות במסנני SVG כדי להניח תוכן שקוף על תוכן אחר כדי ליצור כפתור בלתי נראה, כגון כפתור סגירה עבור מודעה.
- עבור יישומי אינטרנט עצמאיים (PWA, Progressive Web App), כעת זמינה האפשרות לעבור לתת-דומיין חדש בתוך דומיין בסיסי יחיד (לדוגמה, החלפת drive.example.com ב-fileman.example.com) ללא התערבות המשתמש (בעבר, אפליקציית ה-PWA הייתה קשורה לדומיין המקורי, ובמקרה של שינוי תת-דומיין, למשל, במהלך מיתוג מחדש או ארגון מחדש, נדרשה התקנה מחדש ידנית).
- TLS כולל תמיכה כברירת מחדל באלגוריתם יצירת חתימה דיגיטלית ML-DSA (CRYSTALS-Dilithium), העמיד בפני התקפות Brute-Force על מחשב קוונטי.
- בגרסה עבור Android תמיכה בתקן FIDO Alliance Credential Exchange יושמה, המאפשר לך לייבא ולייצא סיסמאות שמורות והגדרות זיהוי ביומטריות באמצעות הצפנה מקצה לקצה בצד הלקוח, לדוגמה, להעברה מאובטחת בין Google Password Manager למנהלי סיסמאות של צד שלישי.
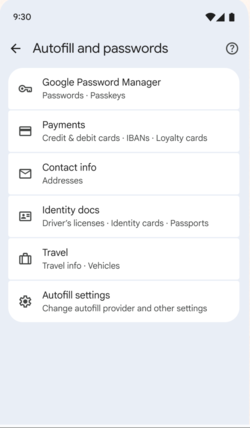
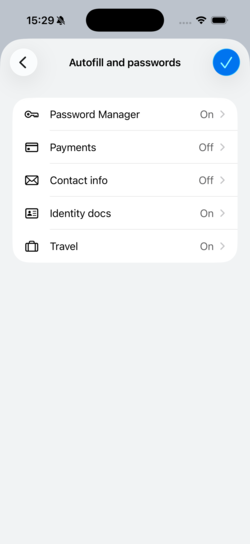
- בגרסה עבור Android המגדיר מציע ממשק חדש ואחיד לניהול סיסמאות שנשמרו ונתוני מילוי אוטומטי. הרעיון הוא לספק למשתמשים תצוגה אחת של סוגים שונים של נתונים רגישים המאוחסנים על ידי הדפדפן, כגון סיסמאות, נתוני אימות ביומטריים, כתובות ומידע על דרכון.


- נוסף מאפיין ה-CSS "התאמת טקסט" כדי להתאים אוטומטית את גודל הגופן כך שהטקסט יתאים לרוחב המכל של האב (לדוגמה, כאשר צריך להתאים כותרת לאזור נתון מבלי לעטוף את הזנב לשורה אחרת או להתאים את הגופן לרזולוציות מסך שונות).
- מאפיין ה-CSS "background-clip" תומך כעת בפרמטר "border-area", אשר מפשט את יצירת גבולות גרדיאנט על ידי ציור הרקע של האלמנט אך ורק בתוך האזור שתופס הגבול.
- נוספה פונקציית CSS image(), המאפשרת לך ליצור תמונה מלאה בצבע מוגדר.
- ניסויי Origin החלו בבדיקת ה-EVP (פרוטוקול אימות דוא"ל) לאישור קריפטוגרפי אוטומטי של בעלות על דוא"ל ללא צורך בשליחת קודי אימות חד פעמיים בדוא"ל.
- תכונת ה-HTML של focusgroup נוספה לשליטה הצהרתית על החלפת מיקוד במקלדת בתוך רכיבים מורכבים, כגון תפריטים, ללא שימוש ב-JavaScript. לדוגמה, לאחר יציאה מקבוצת אלמנטים וחזרה פנימה באמצעות Tab, הדפדפן יחזיר את המיקוד לאלמנט הפעיל האחרון, ולא לאלמנט הראשון ברשימה.
- בוצעו שיפורים בכלי פיתוח אתרים. נוספו תכונות לבדיקה וניפוי שגיאות בכלי WebMCP המשמשים לשילוב אתרים עם סוכני בינה מלאכותית באמצעות פרוטוקול MCP. עריכה במקום של הכללים "@container", "@counter-style" ו-"@function" אפשרית כעת בלוח הסגנון.
בנוסף לתכונות חדשות ותיקוני באגים, הגרסה החדשה מטפלת ב-433 פגיעויות. רבות מהפגיעויות הללו זוהו באמצעות בדיקות אוטומטיות באמצעות AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer ו-AFL. עשרים בעיות קיבלו רמת חומרה קריטית, כלומר הן יכלו לעקוף את כל שכבות ההגנה של הדפדפן ולבצע קוד מחוץ לסביבת ארגז החול. ארבע עשרה בעיות קריטיות נגרמו עקב גישה ללא שימוש, שלוש עקב אימות לא מספק של קלט לא אמין, שתיים עקב גלישות מאגר ואחת עקב בלבול בסוגים. כחלק מתוכנית פרסי הפגיעויות עבור הגרסה הנוכחית, גוגל שילמה 319,000 דולר (פרס אחד של 250,000 דולר (CVE-2026-14382 בספריית ANGLE), שלושה פרסים של 10000 דולר, 2500 דולר, 2000 דולר ו-1000 דולר, שני פרסים של 3000 דולר, ופרס אחד של 8000 דולר, 5000 דולר ו-4000 דולר כל אחד).
מקור: OpenNet.ru
