

חוקרים מאוניברסיטת גראץ לטכנולוגיה (אוסטריה) זיהו סדרה של מתקפות צד-ערוץ (PDF) שבוצעו באמצעות מנגנוני ניטור שינויים במערכת הקבצים. ההתקפות מאפשרות ניטור פעילות של משתמשים אחרים על ידי ניתוח אירועי גישה לקבצים וספריות באמצעות ממשקי API כגון inotify. Linux, FileObserver ב Android, קריאה של שינויי מדריךW ב- Windows ואירועי מערכת קבצים ב macOSהמידע המתקבל יכול לשמש לשחזור קלט מקלדת של המשתמש, לקבוע אילו אתרים פתוחים, או להפעיל התקפות Clickjacking שמכסות תוכן על החלון הפעיל רגע לפני לחיצה. הקוד המיישם את שיטות ההתקפה מתפרסם תחת רישיון MIT.
שיטת ההתקפה הראשונה מוצגת ב Linux זאת בשל היכולת לקבוע גישה לקבצים בתוך ספרייה שאינם ניתנים לקריאה או ניטור ישירים. באמצעות הפונקציה inotifywatch, ניתן לעקוב בעקיפין אחר שינויים בקבצים בתוך ספרייה על ידי ניטור הספרייה עצמה.
למשתמש לא מורשה אין גישה ישירה לקריאת התוכן או לניטור הפעילות של התקן /dev/input/event4, אשר מתעד אירועי קלט במקלדת. עם זאת, אירועים המתרחשים עם הקובץ /dev/input/event4 משפיעים על מצב ספריית האב וניתן לנטר אותם על ידי ניטור שינויים במטא-דאטה עבור ספריית /dev/input. שינויים במצב /dev/input/event4 מתרחשים בעת הזנת נתונים, וההשהיות בין אירועים המוקלטות דרך inotify מתואמות עם ההשהיות בין הקשות מקשים במקלדת.
באמצעות שיטות ניתוח סטטיסטיות ובהתחשב בכך שההשהיות בין הקשות מקשים במהלך ההקלדה תלויות בפריסת המקשים במקלדת, ניתן לשחזר את המידע שהוזן במידה מסוימת של ודאות. לדוגמה, זמן התגובה בעת הזנת האות "F" מהיר יותר מאשר בעת הזנת "Q" או "X" מכיוון שזה דורש פחות תנועת אצבע. הקשות חוזרות ונשנות והקשות מקשים סמוכות גם הן מהירות יותר (ה-"s" אחרי "a" נלחץ משמעותית מהר יותר מאשר ה-"g" אחרי "s").
ניתן להשתמש בשיטה זו גם כדי לשחזר קלט בהפעלות SSH כאשר שני משתמשים שונים מתחברים לאותו שרת SSH. במקרה זה, משתמש אחד יכול לנטר אירועים שנוצרו על ידי הקלט של המשתמש השני על ידי ניטור קובץ ההתקן /dev/pts. בעיה זו טופלה בעדכוני הליבה של ינואר 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 ו-6.18.3 על ידי השבתת יצירת אירועי ACCESS ו-MODIFY עבור ספריית האב בעת גישה או שינוי של קבצים מיוחדים בתוכה.
שיטת ההתקפה השנייה מאפשרת לקבוע את הרגע שבו תת-המערכת Polkit מציגה את תיבת הדו-שיח לאימות על ידי ניטור קובץ ההפעלה /usr/bin/pkexec. בשלב זה, התוקף יכול ליצור חלון מזויף, שעוצב כך שידמה לתיבת דו-שיח להזנת סיסמה, ולהציג אותו מעל בקשת הסיסמה האמיתית. משתמש שאינו מודע להחלפה יכול להזין את הסיסמה כדי לאשר את הפעולה בחלון התוקף. התקפה זו הודגמה בהפצות המריצות את סביבת שולחן העבודה KDE Plasma.
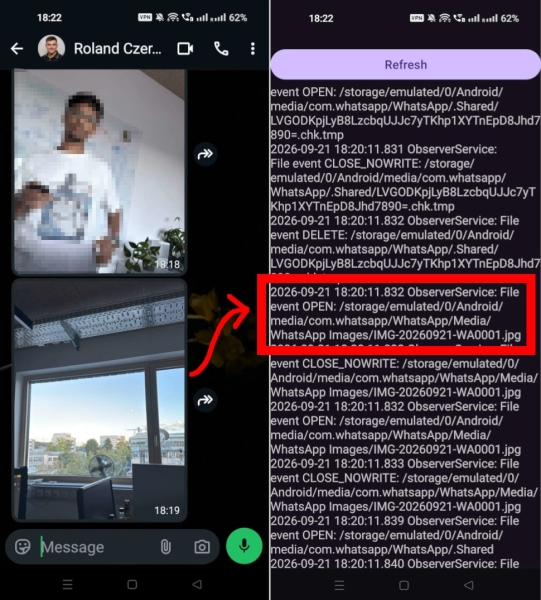
מסופק על ידי הפלטפורמה Android ניתן להשתמש בממשק ה-API של FileObserver כדי לנטר פעילות קבצים בספריות פרטיות של יישומים אחרים. לדוגמה, על ידי ניתוח פעילות בספרייה /sdcard/.Androidב-/media/com.whatsapp/WhatsApp ניתן לעקוב אחר המחיקה, השליחה והקבלה של קבצים, סרטונים או תמונות ב-WhatsApp, וכן לגלות את שמות הקבצים שנשלחו או התקבלו.
В Windows התברר כי הפעלת מעקב אחר אירועים עבור ספריית השורש (C:\) מעבירה מידע, כולל נתיב הקובץ המלא, על כל אירוע עם כל הקבצים במערכת הקבצים, ללא קשר להרשאות הקובץ. חוקרים הדגימו את האפשרות להשתמש בתכונה זו כדי לעקוב בזמן אמת אילו אתרים משתמשים פותחים ב-Firefox (עבור מסד הנתונים והמטמון IndexedDB ב-Firefox, נוצרת ספרייה נפרדת עם שם האתר עבור כל אתר, וניתן לעקוב אחר הגישה לספרייה זו). תגובת מיקרוסופט לבעיית אבטחה זו הייתה מועמדת לפרס Pwnies 2026 עבור תגובת הספק האחרונה, שכן נציגי החברה טענו בתחילה כי לא מדובר בפגיעות, אלא בתכונה לא מתועדת.
מקור: OpenNet.ru
