

Грац технологиялық университетінің (Австрия) зерттеушілері файлдық жүйенің өзгеруін бақылау механизмдері арқылы жүзеге асырылатын бірқатар бүйірлік арна шабуылдарын (PDF) анықтады. Шабуылдар inotify сияқты API арқылы файлдар мен каталогтарға кіру оқиғаларын талдау арқылы басқа пайдаланушылардың әрекетін бақылауға мүмкіндік береді. Linux, FileObserver ішінде Android, ReadDirectoryChangesW ішінде Windows және файлдық жүйе оқиғалары macOSАлынған ақпаратты пайдаланушы пернетақтасының енгізуін қайта құру, қай веб-сайттар ашылғанын анықтау немесе шерту алдында белсенді терезедегі мазмұнды қабаттастыратын шерту шабуылдарын іске қосу үшін пайдалануға болады. Шабуыл әдістерін іске асыратын код MIT лицензиясы бойынша жарияланады.
Бірінші шабуыл әдісі көрсетілген Linux Бұл каталог ішіндегі тікелей оқуға немесе бақылауға келмейтін файлдарға кіруді анықтау мүмкіндігіне байланысты. inotifywatch функциясын пайдаланып, каталогтың өзін бақылау арқылы каталог ішіндегі файл өзгерістерін жанама түрде бақылай аласыз.
Артықшылығы жоқ пайдаланушының пернетақта арқылы енгізу оқиғаларын жазатын /dev/input/event4 құрылғысының мазмұнын оқуға немесе әрекетін бақылауға тікелей қатынасы жоқ. Дегенмен, /dev/input/event4 файлымен болып жатқан оқиғалар ата-аналық каталогтың күйіне әсер етеді және /dev/input каталогы үшін метадеректер өзгерістерін бақылау арқылы бақылануы мүмкін. /dev/input/event4 күйіндегі өзгерістер деректер енгізілген кезде орын алады және inotify арқылы жазылған оқиғалар арасындағы кідірістер пернетақтадағы пернелерді басу арасындағы кідірістермен өзара байланысты.
Статистикалық талдау әдістерін қолдана отырып және теру кезіндегі пернелерді басу арасындағы кідірістер пернетақтадағы пернелердің орналасуына байланысты екенін ескере отырып, енгізілген ақпаратты белгілі бір сенімділікпен қайта жасауға болады. Мысалы, «F» әрпін енгізген кездегі реакция уақыты «Q» немесе «X» әрпін енгізген кездегіге қарағанда жылдамырақ, себебі ол саусақтардың аз қозғалуын қажет етеді. Пернелерді қайта басу және көршілес пернелерді басу да жылдамырақ («a» әрпінен кейінгі «s» әрпі «s» әрпінен кейінгі «g» әрпіне қарағанда айтарлықтай жылдам басылады).
Бұл әдісті екі түрлі пайдаланушы бір SSH серверіне қосылған кезде SSH сессияларындағы кірісті қайта құру үшін де пайдалануға болады. Бұл жағдайда бір пайдаланушы /dev/pts құрылғы файлын бақылау арқылы екінші пайдаланушының кірісімен жасалған оқиғаларды бақылай алады. Бұл мәселе қаңтардағы ядро жаңартуларында 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 және 6.18.3 нұсқаларында ата-аналық каталог ішіндегі арнайы файлдарға кірген немесе өзгерткен кезде ACCESS және MODIFY оқиғаларын генерациялауды өшіру арқылы шешілді.
Екінші шабуыл әдісі /usr/bin/pkexec орындалатын файлын бақылау арқылы Polkit ішкі жүйесі аутентификация диалогын көрсететін сәтті анықтауға мүмкіндік береді. Бұл кезде шабуылдаушы құпия сөзді енгізу диалогына ұқсайтын жалған терезе жасап, оны нақты құпия сөз сұрауының үстінен көрсете алады. Алмастырудан хабарсыз пайдаланушы шабуылдаушының терезесінде операцияны растау үшін құпия сөзді енгізе алады. Бұл шабуыл KDE Plasma жұмыс үстелі ортасында жұмыс істейтін дистрибутивтерде көрсетілген.
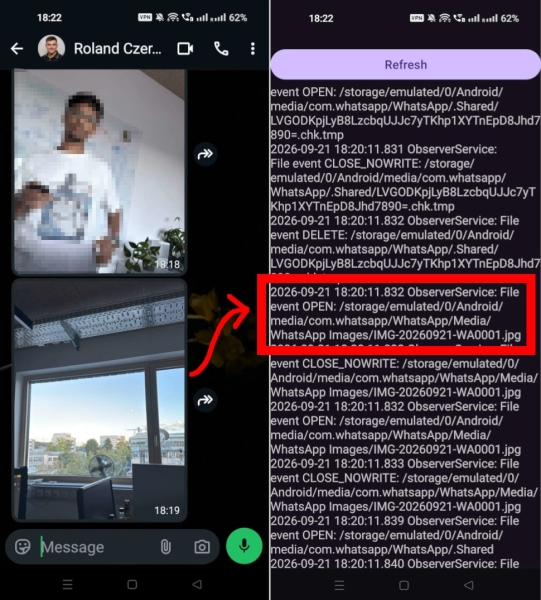
Платформамен қамтамасыз етілген Android FileObserver API басқа қолданбалардың жеке каталогтарындағы файл белсенділігін бақылау үшін пайдаланылуы мүмкін. Мысалы, /sdcard/ каталогындағы белсенділікті талдау арқылы.Android/media/com.whatsapp/WhatsApp арқылы WhatsApp-та файлдардың, бейнелердің немесе суреттердің жойылуын, жіберілуін және алынуын бақылай аласыз, сондай-ақ жіберілген немесе алынған файлдардың атауларын біле аласыз.
В Windows Түбірлік каталог (C:\) үшін оқиғаларды бақылауды қосу файл рұқсаттарына қарамастан, файл жүйесіндегі барлық файлдармен кез келген оқиғалар туралы ақпаратты, соның ішінде толық файл жолын жіберетіні белгілі болды. Зерттеушілер бұл мүмкіндікті пайдаланушылардың Firefox-та қандай веб-сайттарды ашатынын нақты уақыт режимінде бақылау үшін пайдалану мүмкіндігін көрсетті (Firefox-тағы IndexedDB дерекқоры мен кэш үшін әрбір веб-сайт үшін веб-сайт атауы бар бөлек каталог жасалады және осы каталогқа кіруді бақылауға болады). Microsoft-тың бұл қауіпсіздік мәселесіне жауабы Pwnies Award 2026-ның «Жаңа жеткізуші жауабы» номинациясына ұсынылды, себебі компания өкілдері бастапқыда бұл осалдық емес, құжатталмаған мүмкіндік деп мәлімдеді.
Ақпарат көзі: opennet.ru
