

Мичиган университетінің зерттеушілері ақпараттың ағып кетуін анықтау және VPN өнімділігін талдау үшін MVPNalyzer деп аталатын құрал жасап шығарды және оны платформаға арналған 281 VPN қосымшасын тексеру үшін пайдаланды. AndroidЗерттеу үшін Google Play арқылы таратылатын ең танымал VPN қолданбалары таңдалды. Әртүрлі қауіпсіздік және құпиялылық мәселелері бар екені анықталған VPN қолданбаларының жалпы саны 2.4 миллиардты құрады. Негізгі тұжырымдар:
- Белгіленген туннельден тыс шифрланбаған деректерді беру 61 қолданбада (22%) анықталды. Бұл санаттағы қолданбалардың көпшілігі танымал, орташа есеппен 11 миллион орнату бар. Он сегіз қолданба орналасқан жерді анықтау үшін ip-api.com қызметіне тікелей қоңырау шалды. IP мекенжайы клиент.
Бес жағдайда VPN серверінің қосылым параметрлерін қамтитын конфигурация файлдары шифрлаусыз клиентке берілді. Зерттеушілер эксперимент жүргізіп, трафикті өз серверіне қайта бағыттауға мүмкіндік беретін ортадағы адам шабуылының мүмкіндігін растады. сервер, мысалы, шабуылдаушы басқаратын қоғамдық сымсыз желіге қосылған жәбірленушінің байланыс арнасын ұстап алу мүмкіндігімен. Мәселелі қолданбалар (анықталған мәселелері бар барлық қолданбалардың толық тізімі PDF есебінің 17-бетінде берілген):
- BambooVPN: Турбо жылдам VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Тегін VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Зерттеушілер осы қолданбалардың әзірлеушілеріне мәселелер туралы хабарлап, біраз уақыттан кейін соңғы нұсқаларын қайта сынақтан өткізді, нәтижесінде осалдық тек екі қолданбада - VPN Pro және Hexa VPN-де түзетілгені анықталды.
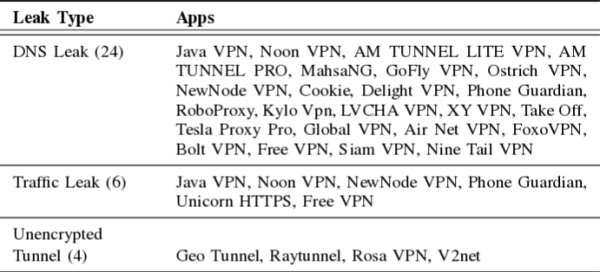
- Жиырма тоғыз қолданба (10%) белгіленген туннельден тыс трафикті ағып кетті. 360 миллион орнатуы бар жиырма төрт қолданба тікелей DNS сұрауларына байланысты кірген веб-сайттар туралы ақпаратты ағып кетті (20 DNS сұрауларын жергілікті шешуші арқылы, ал алтауы Google, Cloudflare, AliDNS және DNSPod сияқты қоғамдық DNS қызметтері арқылы жіберді). 54 миллион орнатуы бар алты қолданба веб-шолғышқа қатысты трафикті туннельден тыс жіберіп жатқаны анықталды. Төрт қолданба деректерді шифрланбаған туннель арқылы жіберді.

- 169 қолданба (60%) жалпы трафик ағынында бақыланатын стандартты желілік порттар мен хаттамаларды пайдаланып, трафикті шатастыруды пайдаланбады. Бұл мінез-құлық пайдаланушылардың күткендеріне қайшы келеді — өткен жылы жүргізілген сауалнамаға сәйкес, VPN пайдаланушыларының 82%-ы VPN оларға жасырындық береді деп санайды.
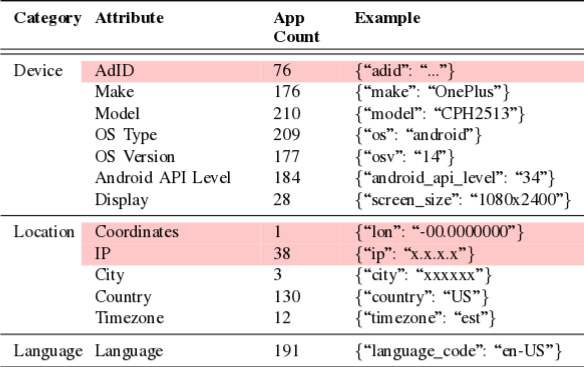
- 76 қолданба (27%) құрылғыға тән AAID идентификаторларын жіберді (Android Жарнама идентификаторы (Жарнама идентификаторы) құрылғылар мен пайдаланушыларды бақылауға мүмкіндік береді. 246 қолданбаның (87%) белгілі жарнама желілері мен пайдаланушыларды бақылау қызметтеріне кіретіні анықталды (барлығы 3714 түрлі URL мекенжайы пайдаланылды). Бір қолданба құрылғының дәл GPS координаттарын жіберді.

- 107 қолданба (38%) қауіпсіздіктің оңтайлы деңгейін қамтамасыз етпейтін параметрлерді пайдаланды. Жалпы саны 40 миллион орнатылған жиырма қолданба қауіпсіз емес шифрлау әдістерін пайдаланды. Жалпы саны 728 миллион орнатылған тоқсан алты қолданба әлсіз аутентификация механизмдерін пайдаланды.
Параметрлердегі 3 қолданбада OpenVPN Деректер шифрлары параметрі «жоқ» күйіне орнатылды, бұл байланыс арналарын шифрлаусыз орнатуға мүмкіндік берді. 8 қолданбада «шифр» параметрі «жоқ» күйіне орнатылды, бұл пайдаланылған кезде шифрлауды өшірді. OpenVPN 2.4 және одан бұрынғы нұсқалары. 12 қолданба ескірген директиваларды пайдаланды. 61 қолданбаның конфигурациясында ескірген директивалар болды. OpenVPN Белгілі шабуыл әдістерін бұғаттау туралы директивалар қамтылмаған.
Ақпарат көзі: opennet.ru
