

Чабуулчулар 333 Tor чыгуу түйүнүн (Torдо жалпысынан 3000 чыгуу түйүнү бар) көзөмөлдөп, аларды шифрленбеген трафикти кармап калуу жана SSH байланыштарын багыттоо үчүн колдонгон окуянын чоо-жайы жарыяланды. Чабуул 2-октябрда (жума күнү кечинде) башталган, бирок аныкталып, 4-октябрда бөгөттөлө баштаган. 5-октябрда бузулган бардык серверлер алардын операторлору же чабуулчулардын өздөрү тарабынан жабылган. Иликтөө көрсөткөндөй, чабуулчулар Tor колдонуучуларына кол салуудан эки ай мурун серверлерге кирүү мүмкүнчүлүгүнө ээ болуп, бузулган системаларга Ebury 1.8.3 зыяндуу программасын орнотушкан.
Чабуулдун максаты шифрленбеген транзиттик трафиктеги сырсөздөрдү, ачкычтарды жана купуя маалыматты кармап калуу, ошондой эле SSH сырсөздөрүн кармоо болгон. Шифрленбеген трафикти талдоодо чабуулчулар почта серверлерине жөнөтүлгөн шифрленбеген суроо-талаптарга көңүл бурушкан. Чыгуу түйүндөрүндө шифрленбеген операцияга кайтуу үчүн почта серверлери менен шифрленген байланышты орнотуу үчүн колдонулган тармак порттору бөгөттөлдү. серверлерШифрленбеген трафик ыкчам талданып турду.
SSH сырсөздөрүн чогултуу үчүн, SSH сурамдары чабуулчулардын 12 серверинин бирине багытталды. Бул серверлер SSH туташууларын кабыл алып, ... атынан сырсөз суроосун көрсөтүштү сервер, ага туташуу жасалган. Хост ачкычтары дал келбегендиктен, кардар тарабындагы ssh белгисиз тармакка туташуу жөнүндө эскертүү берди. сервер.
Эгерде колдонуучу бул эскертүүнү этибарга албай, туташуу үчүн сырсөздү киргизсе, анда зыяндуу Server мыйзамдуу максаттуу SSH серверине туташууну өткөрүп, жабырлануучу киргизген сырсөздү сактап, SSH сессиясы тууралуу маалыматты кармап калган. Ошол эле учурда, ал алынган сырсөз менен максаттуу серверге туташып, ага Ebury зыяндуу программасын орноткон. Көзөмөлдү колго алуу менен Linux-Tor чыгуу түйүндөрү болбогон серверлерде, чабуулчулар torrc файлындагы жөндөөлөрдү өзгөртүп, аларды жаңы зыяндуу Tor чыгуу түйүндөрүнө айландырышкан.
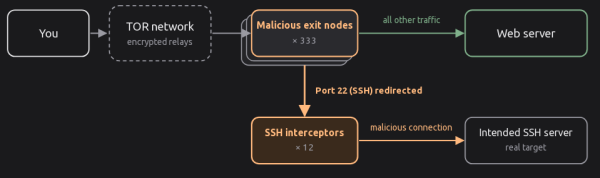
Бардык зыяндуу чыгуу түйүндөрүн аныктоо үчүн, көйгөйдү тапкан изилдөөчү бардык чыгуу түйүндөрүн санап чыгуу, ар бири аркылуу SSH байланышын түзүү жана суроо-талаптын кайра багытталганын текшерүү үчүн exitmap утилитасын колдонгон. Чабуулчулар басып алынган Tor түйүндөрүнө кантип кире алганы белгисиз бойдон калууда, бирок айрымдар башка нерселер менен катар божомолдорду айтышууда.
хостинг операторлорунун компромисси жөнүндө божомолдор.
Source: opennet.ru
