

„Microsoft“ išleido pirmąją „Litebox“ projekto versiją, kuriančią į saugumą orientuotą operacinę sistemą, įdiegtą kaip biblioteką („Library OS“). Šis metodas įterpia operacinės sistemos paslaugas tiesiai į programas, o ne reikalauja sisteminių iškvietimų į išorinį OS branduolį. „Litebox“ galima naudoti programose arba branduoliuose kaip papildomą izoliacijos sluoksnį, blokuojantį prieigą prie nereikalingų branduolio funkcijų arba API. Projekto kodas parašytas „Rust“ kalba ir yra atvirojo kodo pagal MIT licenciją.
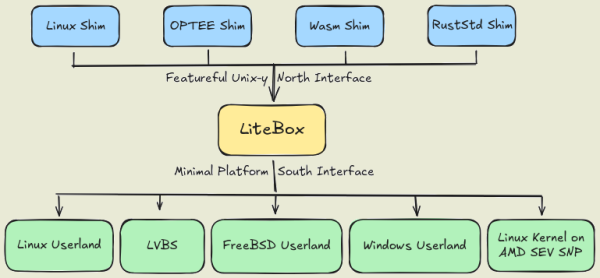
„Litebox“ teikia prie programų prijungiamą biblioteką su izoliacijos sluoksniu, kuris verčia užklausas į išorines API. Tokios išorinės API gali būti branduolys. Linux, apsaugotose izoliuotose aplinkose OP-TEE (Open Portable Trusted Execution Environment), Webassembler aplinkose arba standartinėje RustStd bibliotekoje.
Minimali platforma, sukurta naudojant „Litebox“, tinka programoms paleisti. Linux и Windows, įterptieji branduoliai Linux ir LVBS (Linux Virtualizacija pagrįstas saugumas). Galimos „Litebox“ taikymo sritys apima nemodifikuoto paleidimo užtikrinimą Linux-programos Windows, vykdymo izoliacija Linux-programos sistemose su branduoliu Linux, paleisdamas programas ant AMD SEV SNP atminties šifravimui, paleisdamas OP-TEE programas Linux ir izoliacija naudojant LVBS koncepciją (naudojant aparatinės įrangos virtualizaciją atskiriems branduolio komponentams apsaugoti) Linux, pavyzdžiui, naudojami modulių autentiškumui ir prieigos kontrolei kontroliuoti).
Šaltinis: opennet.ru
