

Graco technologijos universiteto (Austrija) tyrėjai nustatė seriją šalutinio kanalo atakų (PDF), vykdomų naudojant failų sistemos pakeitimų stebėjimo mechanizmus. Šios atakos leidžia stebėti kitų vartotojų veiklą analizuojant failų ir katalogų prieigos įvykius per API, tokias kaip „inotify“. Linux, „FileObserver“ Android, ReadDirectoryChangesW in Windows ir failų sistemos įvykiai macOSGauta informacija gali būti naudojama vartotojo klaviatūros įvesties atkūrimui, atidarytų svetainių nustatymui arba paspaudimų vagystės atakoms, kurios uždengia turinį aktyviame lange prieš pat spustelėjimą, vykdyti. Atakos metodus įgyvendinantis kodas yra paskelbtas pagal MIT licenciją.
Pirmasis atakos metodas pademonstruotas Linux Taip yra dėl galimybės nustatyti prieigą prie failų kataloge, kurie nėra tiesiogiai skaitomi ar stebimi. Naudodami „inotifywatch“ funkciją, galite netiesiogiai sekti failų pakeitimus kataloge, stebėdami patį katalogą.
Neturintis privilegijų vartotojas neturi tiesioginės prieigos skaityti /dev/input/event4 įrenginio, kuris įrašo klaviatūros įvesties įvykius, turinio ar stebėti jo veiklos. Tačiau įvykiai, vykstantys su /dev/input/event4 failu, turi įtakos pagrindinio katalogo būsenai ir gali būti stebimi stebint /dev/input katalogo metaduomenų pakeitimus. /dev/input/event4 būsenos pokyčiai įvyksta įvedant duomenis, o per „inotify“ įrašyti vėlavimai tarp įvykių koreliuoja su vėlavimais tarp klaviatūros klavišų paspaudimų.
Naudojant statistinės analizės metodus ir atsižvelgiant į tai, kad uždelsimai tarp klavišų paspaudimų spausdinant priklauso nuo klavišų išdėstymo klaviatūroje, galima atkurti įvestą informaciją su tam tikru tikslumu. Pavyzdžiui, reakcijos laikas įvedant raidę „F“ yra greitesnis nei įvedant „Q“ arba „X“, nes tam reikia mažiau piršto judesių. Pakartotiniai klavišų paspaudimai ir gretimi klavišų paspaudimai taip pat yra greitesni („s“ po „a“ paspaudžiamas žymiai greičiau nei „g“ po „s“).
Šis metodas taip pat gali būti naudojamas įvesties atkūrimui SSH sesijose, kai du skirtingi vartotojai prisijungia prie to paties SSH serverio. Tokiu atveju vienas vartotojas gali stebėti kito vartotojo įvesties sugeneruotus įvykius stebėdamas įrenginio failą /dev/pts. Ši problema buvo išspręsta sausio mėnesio branduolio atnaujinimuose 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 ir 6.18.3, išjungiant ACCESS ir MODIFY įvykių generavimą pagrindiniam katalogui, kai pasiekiami arba modifikuojami specialūs jame esantys failai.
Antrasis atakos metodas leidžia stebėti vykdomąjį failą /usr/bin/pkexec ir nustatyti momentą, kada „Polkit“ posistemė rodo autentifikavimo dialogo langą. Šiuo metu užpuolikas gali sukurti netikrą langą, panašų į slaptažodžio įvedimo dialogo langą, ir parodyti jį virš tikrojo slaptažodžio raginimo. Vartotojas, nežinodamas apie pakeitimą, gali įvesti slaptažodį, kad patvirtintų operaciją užpuoliko lange. Ši ataka buvo pademonstruota distribucijose, kuriose veikia KDE Plasma darbalaukio aplinka.
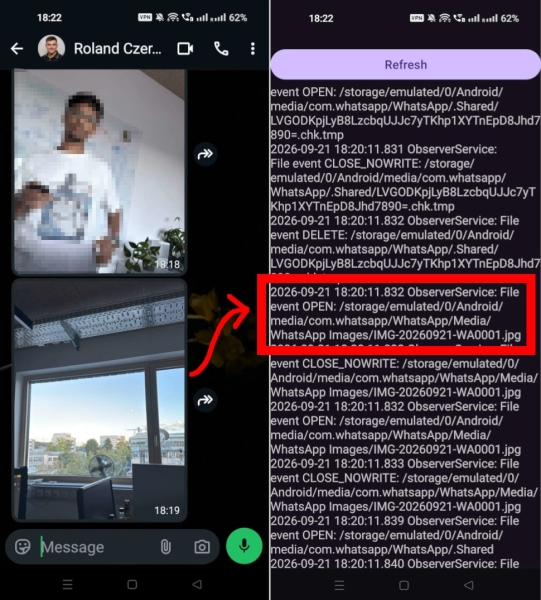
Pateikta platformos Android „FileObserver“ API gali būti naudojama failų veiklai kitų programų privačiuose kataloguose stebėti. Pavyzdžiui, analizuojant veiklą kataloge /sdcard/.Android/media/com.whatsapp/WhatsApp galite stebėti failų, vaizdo įrašų ar vaizdų ištrynimą, siuntimą ir gavimą „WhatsApp“, taip pat sužinoti išsiųstų ar gautų failų pavadinimus.
В Windows Paaiškėjo, kad įjungus įvykių stebėjimą šakniniame kataloge (C:\), perduodama informacija, įskaitant visą failo kelią, apie bet kokius įvykius su visais failų sistemos failais, neatsižvelgiant į failų teises. Tyrėjai pademonstravo šios funkcijos galimybę realiuoju laiku sekti, kurias svetaines vartotojai atidaro „Firefox“ naršyklėje (kiekvienai svetainei „IndexedDB“ duomenų bazei ir talpyklai „Firefox“ naršyklėje sukuriamas atskiras katalogas su svetainės pavadinimu, o prieigą prie šio katalogo galima sekti). „Microsoft“ atsakas į šią saugumo problemą buvo nominuotas „Pwnies Award 2026“ apdovanojimui už naujausią tiekėjo atsaką, nes bendrovės atstovai iš pradžių teigė, kad tai ne pažeidžiamumas, o nedokumentuota funkcija.
Šaltinis: opennet.ru
