

2008. gadā man bija iespēja apmeklēt IT uzņēmumu. Katrā darbiniekā bija kaut kāda neveselīga spriedze. Iemesls izrādījās vienkāršs: mobilie telefoni atrodas kastē pie ieejas birojā, aiz muguras ir kamera, birojā 2 lielas papildu "skatīšanās" kameras un uzraudzības programmatūra ar taustiņu bloķētāju. Un jā, tas nav uzņēmums, kas izstrādāja SORM vai lidmašīnu dzīvības uzturēšanas sistēmas, bet vienkārši biznesa lietojumprogrammatūras izstrādātājs, kas tagad ir absorbēts, sasmalcināts un vairs neeksistē (kas šķiet loģiski). Ja jūs tagad izstiepāties un domājat, ka jūsu birojā ar šūpuļtīkliem un M&M vāzēs tas tā noteikti nav, jūs varat ļoti kļūdīties - vienkārši 11 gadu laikā kontrole ir iemācījusies būt neredzama un pareiza, bez kāršu atklāšanas. apmeklētās vietnes un lejupielādētās filmas.
Vai tiešām bez šī visa nav iespējams, bet kā ar uzticību, lojalitāti, ticību cilvēkiem? Ticiet vai nē, bet tikpat daudz uzņēmumu ir bez drošības pasākumiem. Bet darbiniekiem izdodas sajaukt gan šur, gan tur – vienkārši tāpēc, ka cilvēciskais faktors var iznīcināt pasaules, ne tikai jūsu uzņēmumu. Tātad, kur jūsu darbinieki var tikt galā ar nepatikšanām?
Šis nav īpaši nopietns ieraksts, kuram ir tieši divas funkcijas: nedaudz paspilgtināt ikdienu un atgādināt elementāras drošības lietas, kuras bieži tiek aizmirstas. Ak, un vēlreiz atgādinu par — Vai šāda programmatūra nav drošības robeža? 🙂
Dosimies izlases režīmā!
Paroles, paroles, paroles...
Jūs runājat par viņiem, un pārņem sašutuma vilnis: kā tas var būt, viņi tik daudz reižu pasaulei teica, bet lietas joprojām pastāv! Visu līmeņu uzņēmumos, sākot no individuāliem uzņēmējiem līdz starptautiskām korporācijām, šī ir ļoti sāpīga vieta. Reizēm man šķiet, ja rīt uztaisīs īstu Death Star, tad admin panelī būs kaut kas līdzīgs admin/admin. Tātad, ko mēs varam sagaidīt no parastajiem lietotājiem, kuriem viņu pašu VKontakte lapa ir daudz dārgāka nekā uzņēmuma konts? Šeit ir jāpārbauda punkti:
- Paroļu rakstīšana uz papīra lapiņām, tastatūras aizmugurē, uz monitora, uz galda zem tastatūras, uz uzlīmes peles apakšā (viltīgi!) - darbinieki to nedrīkst darīt nekad. Un nevis tāpēc, ka pusdienās ieradīsies briesmīgs hakeris un lejupielādēs visu 1C zibatmiņas diskā, bet gan tāpēc, ka birojā var būt aizvainots Saša, kurš gatavojas pamest un darīt kaut ko netīru vai pēdējo reizi atņemt informāciju. . Kāpēc gan to neizdarīt savās nākamajās pusdienās?
Tas ir kas? Šī lieta saglabā visas manas paroles
- Vienkāršu paroļu iestatīšana, lai ievadītu datoru un darba programmas. Dzimšanas datumi, qwerty123 un pat asdf ir kombinācijas, kas pieder jokiem un bashorg, nevis korporatīvajai drošības sistēmai. Iestatiet prasības parolēm un to garumam, kā arī nomaiņas biežumu.
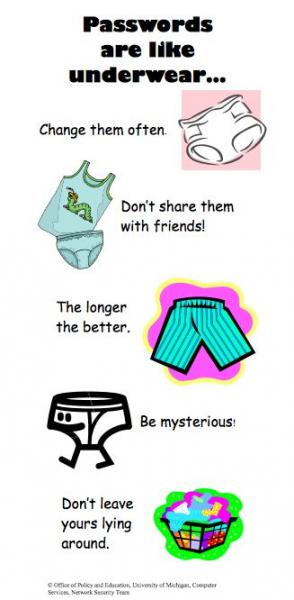
Parole ir kā apakšveļa: maini to bieži, nedalies ar draugiem, labāk ir gara, esi noslēpumaina, neizkaisi to visur
- Pārdevēja noklusējuma programmas pieteikšanās paroles ir kļūdainas kaut vai tāpēc, ka tās zina gandrīz visi pārdevēja darbinieki, un, ja jums ir darīšana ar tīmekļa sistēmu mākonī, nevienam nebūs grūti iegūt datus. It īpaši, ja jums ir arī tīkla drošība līmenī “Nevelciet vadu”.
- Paskaidrojiet darbiniekiem, ka paroles mājiens operētājsistēmā nedrīkst izskatīties kā “mana dzimšanas diena”, “meitas vārds”, “Gvoz-dika-78545-ap#1! angliski." vai “ceturtdaļas un viens un nulle”.
Mans kaķis man dod lieliskas paroles! Viņš staigā pa manu tastatūru
Fiziska piekļuve lietām
Kā jūsu uzņēmums organizē piekļuvi grāmatvedības un personāla dokumentācijai (piemēram, darbinieku personas lietām)? Ļaujiet man uzminēt: ja tas ir mazs uzņēmums, tad grāmatvedībā vai priekšnieka birojā mapēs uz plauktiem vai skapī; ja tas ir liels bizness, tad personāla nodaļā uz plauktiem. Bet, ja tas ir ļoti liels, tad, visticamāk, viss ir pareizi: atsevišķs birojs vai bloks ar magnētisko atslēgu, kurā ir pieejami tikai noteikti darbinieki, un, lai tur nokļūtu, jums ir jāzvana vienam no viņiem un jāieiet šajā mezglā viņu klātbūtnē. Nevienā biznesā nav nekas grūts, lai veiktu šādu aizsardzību vai vismaz iemācītos nerakstīt biroja seifa paroli ar krītu uz durvīm vai pie sienas (viss ir balstīts uz patiesiem notikumiem, nesmejieties).
Kāpēc tas ir svarīgi? Pirmkārt, strādniekiem ir patoloģiska vēlme vienam par otru uzzināt visslepenākās lietas: ģimenes stāvokli, algu, medicīniskās diagnozes, izglītību utt. Tas ir tāds kompromiss biroju konkurencē. Un jūs absolūti negūstat labumu no strīdiem, kas radīsies, kad dizainers Petja uzzinās, ka viņš nopelna par 20 tūkstošiem mazāk nekā dizainere Alise. Otrkārt, tur darbinieki var piekļūt uzņēmuma finanšu informācijai (bilances, gada pārskati, līgumi). Treškārt, kaut ko var vienkārši pazaudēt, sabojāt vai nozagt, lai aizsegtu pēdas savā darba vēsturē.
Noliktava, kur kāds ir zaudējums, kāds ir dārgums
Ja jums ir noliktava, ņemiet vērā, ka agri vai vēlu jūs noteikti satiksit noziedzniekus - vienkārši tā darbojas cilvēka psiholoģija, kurš redz lielu preču apjomu un stingri uzskata, ka maz no daudz nav laupīšana, bet dalīšanās. Un preču vienība no šīs kaudzes var maksāt 200 tūkstošus, vai 300 tūkstošus vai vairākus miljonus. Diemžēl nekas nevar apturēt zādzību, izņemot pedantisku un totālu kontroli un uzskaiti: kameras, pieņemšana un norakstīšana, izmantojot svītrkodus, noliktavas uzskaites automatizācija (piemēram, mūsu noliktavas uzskaite tiek organizēta tā, lai vadītājs un uzraugs reālajā laikā varētu redzēt preču kustību caur noliktavu).
Tāpēc apbruņojiet savu noliktavu līdz zobiem, nodrošiniet fizisko drošību no ārējā ienaidnieka un pilnīgu drošību no iekšējā. Transporta, loģistikas, noliktavu darbiniekiem skaidri jāsaprot, ka ir kontrole, tā darbojas, un viņi gandrīz vai sodīs sevi.
*Hei, nebāz rokas infrastruktūrā
Ja stāsts par serveru telpu un apkopēju jau ir sevi pārdzīvojis un jau sen migrējis uz citu nozaru pasakām (piemēram, tas pats gāja par mistisku ventilatora izslēgšanu tajā pašā palātā), tad pārējais paliek realitāte. . Mazo un vidējo uzņēmumu tīklu un IT drošība atstāj daudz ko vēlēties, un tas bieži vien nav atkarīgs no tā, vai jums ir savs sistēmas administrators vai uzaicināts. Pēdējais bieži tiek galā vēl labāk.
Uz ko tad šeit ir spējīgi darbinieki?
- Pats jaukākais un nekaitīgākais ir aiziet uz servera telpu, paraut vadus, paskatīties, uzliet tēju, uzklāt netīrumus vai mēģināt pašam kaut ko konfigurēt. Tas īpaši skar "pārliecinātus un pieredzējušus lietotājus", kuri varonīgi māca saviem kolēģiem atspējot pretvīrusu un apiet aizsardzību datorā un ir pārliecināti, ka viņi ir serveru telpas iedzimtie dievi. Kopumā autorizēta ierobežota piekļuve ir jūsu viss.
- Aprīkojuma zādzība un komponentu nomaiņa. Vai jūs mīlat savu uzņēmumu un esat uzstādījis jaudīgas videokartes visiem, lai norēķinu sistēma, CRM un viss pārējais varētu strādāt perfekti? Lieliski! Tikai viltīgi puiši (un dažreiz meitenes) tos viegli nomainīs ar mājas modeli, un mājās viņi vadīs spēles ar jaunu biroja modeli - bet puse pasaules to nezinās. Tas pats stāsts ir ar tastatūrām, pelēm, dzesētājiem, UPS un visu, ko var kaut kā aizstāt aparatūras konfigurācijā. Rezultātā jūs uzņematies risku nodarīt kaitējumu īpašumam, to pilnībā zaudēt, un tajā pašā laikā jūs nesaņemat vēlamo ātrumu un kvalitāti darbam ar informācijas sistēmām un lietojumprogrammām. Ietaupa monitoringa sistēma (ITSM sistēma) ar konfigurētu konfigurācijas vadību), kas jāpiegādā komplektā ar neuzpērkamu un principiālu sistēmas administratoru.
Varbūt vēlaties meklēt labāku drošības sistēmu? Es neesmu pārliecināts, vai ar šo zīmi pietiek
- Izmantojot savus modemus, piekļuves punktus vai kādu koplietojamu Wi-Fi tīklu, piekļuve failiem kļūst mazāk droša un praktiski nekontrolējama, ko var izmantot uzbrucēji (tostarp slepenās vienošanās ar darbiniekiem). Turklāt iespēja, ka darbinieks “ar savu internetu” pavadīs darba laiku vietnē YouTube, humoristiskās vietnēs un sociālajos tīklos, ir daudz lielāka.
- Vienotas paroles un pieteikšanās, lai piekļūtu vietnes administratora zonai, CMS, lietojumprogrammatūrai, ir šausmīgas lietas, kas padara nepieklājīgu vai ļaunprātīgu darbinieku par nenotveramu atriebēju. Ja jums ir pieci cilvēki no viena apakštīkla ar vienu un to pašu pieteikumvārdu/paroli, lai izliktu reklāmkarogu, pārbaudītu reklāmas saites un metriku, labotu izkārtojumu un augšupielādētu atjauninājumu, jūs nekad neuzminēsit, kurš no viņiem nejauši pārvērta CSS par ķirbis. Tāpēc: dažādi pieteikumi, dažādas paroles, darbību reģistrēšana un piekļuves tiesību diferencēšana.
- Lieki piebilst par nelicencēto programmatūru, ko darbinieki velk datorā, lai darba laikā rediģētu pāris bildes vai izveidotu kaut ko ļoti ar hobiju saistītu. Vai neesi dzirdējis par Centrālās iekšlietu direkcijas “K” nodaļas pārbaudi? Tad viņa nāk pie tevis!
- Antivīrusam vajadzētu darboties. Jā, daži no tiem var palēnināt datora darbību, kairināt jūs un kopumā šķist gļēvulības pazīme, taču labāk to novērst, nekā vēlāk maksāt ar dīkstāvi vai, vēl ļaunāk, nozagtiem datiem.
- Operētājsistēmas brīdinājumus par lietojumprogrammas instalēšanas briesmām nevajadzētu ignorēt. Mūsdienās kaut ko lejupielādēt darbam ir dažu sekunžu un minūšu jautājums. Piemēram, Direct.Commander vai AdWords redaktors, kāds SEO parsētājs utt. Ja ar Yandex un Google produktiem viss ir vairāk vai mazāk skaidrs, tad cits picreizeris, bezmaksas vīrusu tīrītājs, video redaktors ar trim efektiem, ekrānuzņēmumi, Skype ierakstītāji un citas “sīkas programmas” var kaitēt gan atsevišķam datoram, gan visam uzņēmuma tīklam. . Māciet lietotājus izlasīt, ko dators no viņiem vēlas, pirms viņi zvana sistēmas administratoram un saka, ka “viss ir miris”. Dažos uzņēmumos problēma tiek atrisināta vienkārši: daudzas lejupielādētās noderīgas utilītas tiek glabātas tīkla koplietojumā, un tur tiek ievietots arī piemērotu tiešsaistes risinājumu saraksts.
- BYOD politika vai, gluži otrādi, politika, kas ļauj izmantot darba aprīkojumu ārpus biroja, ir ļoti ļaunā drošības puse. Šajā gadījumā tehnoloģijai ir piekļuve radiniekiem, draugiem, bērniem, publiskiem neaizsargātiem tīkliem utt. Šī ir tīri krievu rulete - jūs varat iet 5 gadus un iztikt, bet jūs varat pazaudēt vai sabojāt visus savus dokumentus un vērtīgos failus. Turklāt, ja darbiniekam ir ļaunprātīgs nolūks, tas ir tikpat vienkārši, kā nosūtīt divus baitus datu noplūdei ar “staigājošu” aprīkojumu. Jums arī jāatceras, ka darbinieki bieži pārsūta failus starp saviem personālajiem datoriem, kas atkal var radīt drošības nepilnības.
- Ierīču bloķēšana, kamēr atrodaties prom, ir labs ieradums gan korporatīvai, gan personīgai lietošanai. Atkal, tas pasargā jūs no ziņkārīgiem kolēģiem, paziņām un iebrucējiem sabiedriskās vietās. Pie tā ir grūti pierast, bet vienā no manām darba vietām man bija brīnišķīga pieredze: kolēģi piegāja pie atbloķēta datora, un Paint tika atvērts pa visu logu ar uzrakstu “Bloķēt datoru!” un kaut kas mainījās darbā, piemēram, tika nojaukts pēdējais uzpumpētais mezgls vai noņemta pēdējā ieviestā kļūda (šī bija testēšanas grupa). Tas ir nežēlīgi, bet ar 1-2 reizēm pietika pat viskokainākajiem. Lai gan, man ir aizdomas, ka cilvēki, kas nav IT, var nesaprast šādu humoru.
- Bet lielākais grēks, protams, ir sistēmas administratoram un vadībai – ja viņi kategoriski neizmanto satiksmes kontroles sistēmas, iekārtas, licences utt.
Tā, protams, ir bāze, jo IT infrastruktūra ir tieši tā vieta, kur jo tālāk mežā, jo vairāk malkas. Un katram vajadzētu būt šai bāzei, nevis to aizstāt ar vārdiem "mēs visi viens otram uzticamies", "mēs esam ģimene", "kam tas vajadzīgs" - diemžēl tas ir pagaidām.
Šis ir internets, mazulīt, viņi par tevi var uzzināt daudz.
Ir pienācis laiks ieviest drošu lietošanu ar internetu dzīves drošības kursā skolā - un tas nebūt neattiecas uz pasākumiem, kuros mēs esam iegrimuši no ārpuses. Tas attiecas tieši uz spēju atšķirt saiti no saites, saprast, kur ir pikšķerēšana un kur ir krāpniecība, neatvērt e-pasta pielikumus ar tēmu “Saskaņošanas ziņojums” no nepazīstamas adreses, to nesaprotot utt. Lai gan šķiet, ka skolēni to visu jau ir apguvuši, bet darbinieki nē. Ir daudz triku un kļūdu, kas vienlaikus var apdraudēt visu uzņēmumu.
- Sociālie tīkli ir interneta sadaļa, kurai nav vietas darbā, taču to bloķēšana uzņēmuma līmenī 2019. gadā ir nepopulārs un demotivējošs pasākums. Tāpēc atliek tikai rakstīt visiem darbiniekiem, kā pārbaudīt saišu nelikumību, pastāstīt par krāpšanas veidiem un lūgt strādāt darbā.
- Pasts ir sāpīga vieta un, iespējams, vispopulārākais veids, kā nozagt informāciju, iestādīt ļaunprātīgu programmatūru un inficēt datoru un visu tīklu. Diemžēl daudzi darba devēji uzskata, ka e-pasta klients ir izmaksu ietaupīšanas līdzeklis un izmanto bezmaksas pakalpojumus, kas saņem 200 surogātpasta e-pastus dienā, kas tiek caur filtriem utt. Un daži bezatbildīgi cilvēki atver šādas vēstules un pielikumus, saites, attēlus - acīmredzot viņi cer, ka melnais princis viņiem atstājis mantojumu. Pēc tam administratoram ir daudz, daudz darba. Vai arī tas bija tā paredzēts? Starp citu, vēl viens nežēlīgs stāsts: vienā uzņēmumā par katru surogātpasta vēstuli sistēmas administratoram tika samazināts KPI. Kopumā pēc mēneša surogātpasta nebija - praksi pieņēma mātes organizācija, un joprojām nav surogātpasta. Šo problēmu atrisinājām eleganti – izstrādājām paši savu e-pasta klientu un iestrādājām to savā , tāpēc visi mūsu klienti saņem arī tik ērtu funkciju.
Nākamreiz, kad saņemsiet dīvainu e-pastu ar saspraudes simbolu, neklikšķiniet uz tā!
- Kurjeri ir arī visu veidu nedrošu saišu avots, taču tas ir daudz mazāk ļaunums nekā pasts (neskaitot laiku, kas izšķiests tērzēšanas sarunās).
Šķiet, ka tie visi ir sīkumi. Tomēr katrai no šīm mazajām lietām var būt postošas sekas, īpaši, ja jūsu uzņēmums ir konkurenta uzbrukuma mērķis. Un tas var notikt burtiski ikvienam.
Pļāpīgi darbinieki
Tas ir ļoti cilvēciskais faktors, no kura jums būs grūti atbrīvoties. Darbinieki var apspriest darbu koridorā, kafejnīcā, uz ielas, klienta mājā, skaļi runāt par citu klientu, runāt par darba sasniegumiem un projektiem mājās. Protams, iespēja, ka aiz muguras stāvēs konkurents, ir niecīga (ja neatrodaties tajā pašā biznesa centrā - tas ir noticis), taču iespēja, ka puisis, kurš skaidri izklāsta savas biznesa lietas, tiks nofilmēts viedtālrunī un ievietots YouTube, dīvainā kārtā, ir augstāks. Bet tas arī ir muļķības. Tā nav muļķība, ja jūsu darbinieki apmācībās, konferencēs, sanāksmēs, profesionālajos forumos vai pat vietnē Habré labprāt sniedz informāciju par produktu vai uzņēmumu. Turklāt cilvēki bieži apzināti aicina savus pretiniekus uz šādām sarunām, lai veiktu konkurences izlūkošanu.
Atklājošs stāsts. Kādā galaktikas mēroga IT konferencē sekcijas lektors uz slaida izklāstīja pilnīgu liela uzņēmuma IT infrastruktūras organizācijas diagrammu (top 20). Shēma bija mega iespaidīga, vienkārši kosmiska, gandrīz visi to fotografēja, un tā acumirklī aplidoja sociālajos tīklos ar satriecošām atsauksmēm. Nu, tad runātājs viņus pieķēra, izmantojot ģeogrāfiskās atzīmes, stendus, sociālos tīklus. to cilvēku tīkli, kuri to ievietoja un lūdza, lai viņus dzēš, jo viņi diezgan ātri viņam piezvanīja un teica ah-ta-ta. Pļāpātājs ir spiega dāvana.
Nezināšana... atbrīvo no soda
Saskaņā ar Kaspersky Lab 2017. gada globālo ziņojumu par uzņēmumiem, kas piedzīvojuši kiberdrošības incidentus 12 mēnešu periodā, katrs desmitais (11%) no nopietnākajiem incidentu veidiem bija saistīts ar neuzmanīgiem un neinformētiem darbiniekiem.
Nedomājiet, ka darbinieki zina visu par korporatīvajiem drošības pasākumiem, noteikti brīdiniet viņus, veiciet apmācību, sagatavojiet interesantus periodiskus biļetenus par drošības jautājumiem, rīkojiet sanāksmes pie picas un vēlreiz noskaidrojiet jautājumus. Un jā, foršs life hack - atzīmējiet visu drukāto un elektronisko informāciju ar krāsām, zīmēm, uzrakstiem: komercnoslēpums, noslēpums, oficiālai lietošanai, vispārēja pieeja. Tas tiešām darbojas.
Mūsdienu pasaule uzņēmumus ir nostādījusi ļoti delikātā stāvoklī: nepieciešams saglabāt līdzsvaru starp darbinieka vēlmi ne tikai smagi strādāt darbā, bet arī saņemt izklaides saturu fonā/pārtraukumos un stingriem korporatīvās drošības noteikumiem. Ja ieslēdzat hiperkontroles un debīlas izsekošanas programmas (jā, ne drukas kļūda - tā nav drošība, tā ir paranoja) un kameras aiz muguras, tad darbinieku uzticība uzņēmumam kritīsies, bet uzticības saglabāšana ir arī korporatīvās drošības instruments.
Tāpēc ziniet, kad apstāties, cieniet savus darbiniekus un izveidojiet rezerves kopijas. Un pats galvenais, dodiet priekšroku drošībai, nevis personiskajai paranojai.
Ja tev vajag un salīdziniet viņu spējas ar saviem mērķiem un uzdevumiem. Ja jums ir kādi jautājumi vai grūtības, rakstiet vai zvaniet, mēs jums noorganizēsim individuālu tiešsaistes prezentāciju - bez reitingiem vai zvaniem un svilpieniem.
 , kurā bez reklāmas mēs rakstām ne gluži formālas lietas par CRM un biznesu.
Avots: www.habr.com
