

Šoziem vai, pareizāk sakot, vienā no dienām starp katoļu Ziemassvētkiem un Jauno gadu Veeam tehniskā atbalsta inženieri bija aizņemti ar neparastiem uzdevumiem: viņi medīja hakeru grupu ar nosaukumu “Veeamonymous”.
Viņš pastāstīja, kā paši puiši savā darbā izdomāja un realizēja īstus meklējumus ar uzdevumiem “tuvi cīņai” Kirils Stetsko, Eskalācijas inženieris.
- Kāpēc tu vispār to sāki?
- Apmēram tāpat, kā toreiz cilvēki izdomāja. Linux – tikai prieka pēc, paša prieka pēc.
Mēs gribējām kustību, un tajā pašā laikā gribējām darīt kaut ko noderīgu, kaut ko interesantu. Turklāt bija nepieciešams sniegt emocionālu atvieglojumu inženieriem no viņu ikdienas darba.
- Kurš to ieteica? Kura ideja tā bija?
— Ideja bija mūsu vadītāja Katja Egorova, un tad kopīgiem spēkiem radās koncepcija un visas tālākās idejas. Sākotnēji mēs domājām rīkot hakatonu. Taču koncepcijas izstrādes gaitā ideja pārauga meklējumos, galu galā tehniskā atbalsta inženieris ir cita veida darbība nekā programmēšana.
Tātad, mēs sazvanījāmies ar draugiem, biedriem, paziņām, dažādi cilvēki mums palīdzēja ar koncepciju - viens cilvēks no T2 (otrā atbalsta līnija ir redaktora piezīme), viena persona ar T3, pāris cilvēki no SWAT komandas (ātrās reaģēšanas komanda īpaši steidzamiem gadījumiem - redaktora piezīme). Mēs visi sapulcējāmies, apsēdāmies un mēģinājām izdomāt uzdevumus saviem meklējumiem.
— Uzzināt par to visu bija ļoti negaidīti, jo, cik man zināms, kvestu mehāniku parasti izstrādā scenāristi speciālisti, tas ir, jūs ne tikai nodarbojāties ar tik sarežģītu lietu, bet arī saistībā ar savu darbu. , uz savu profesionālo darbības jomu.
— Jā, mēs gribējām to padarīt ne tikai izklaidi, bet gan “uzpumpēt” inženieru tehniskās prasmes. Viens no mūsu nodaļas uzdevumiem ir zināšanu apmaiņa un apmācība, taču šādi meklējumi ir lieliska iespēja ļaut cilvēkiem “pieskarties” sev dzīvā kādām jaunām metodēm.
— Kā jūs izdomājāt uzdevumus?
— Mums bija prāta vētras sesija. Mums bija izpratne, ka mums ir jāveic daži tehniskie testi, un tādi, lai tie būtu interesanti un tajā pašā laikā sniegtu jaunas zināšanas.
Piemēram, mēs uzskatījām, ka cilvēkiem vajadzētu dot iespēju izmēģināt datplūsmas meklēšanu, izmantot heksadecimālos redaktorus un darīt kaut ko labu. Linux, dažas nedaudz dziļākas lietas, kas saistītas ar mūsu produktiem (Veeam Backup & Replication un citi).
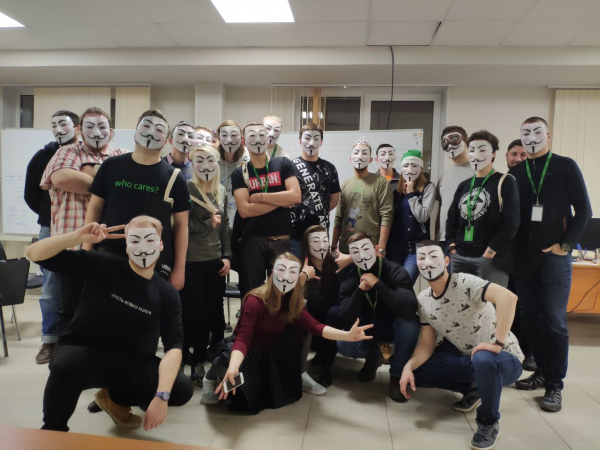
Koncepcija bija arī svarīga daļa. Mēs nolēmām balstīties uz hakeru, anonīmas piekļuves un slepenības atmosfēras tēmu. Gaja Foksa maska tika padarīta par simbolu, un nosaukums radās dabiski - Veeamonymous.
"Sākumā bija vārds"
Lai rosinātu interesi, pirms pasākuma nolēmām sarīkot kvestu tematisko PR kampaņu: ap mūsu biroju izkārām plakātus ar sludinājumu. Un dažas dienas vēlāk, slepeni no visiem, viņi tos nokrāsoja ar aerosola baloniņiem un sāka "pīli", viņi saka, ka daži uzbrucēji sabojāja plakātus, viņi pat pievienoja fotoattēlu ar pierādījumu...
- Tātad jūs to darījāt pats, tas ir, organizatoru komanda?!
— Jā, piektdien, ap pulksten 9, kad visi jau bija devušies prom, mēs devāmies un no baloniem uzzīmējām burtu “V” zaļā krāsā.) Daudzi kvesta dalībnieki nekad neuzminēja, kurš to izdarīja – cilvēki nāca pie mums. un jautāja , kas sabojāja plakātus ? Kāds uztvēra šo jautājumu ļoti nopietni un veica visu izmeklēšanu par šo tēmu.
Kvestam mēs arī rakstījām audio failus, “izrāvām” skaņas: piemēram, kad inženieris piesakās mūsu [produkcijas CRM] sistēmā, ir atbildēšanas robots, kas saka visdažādākās frāzes, ciparus... Šeit mēs esam no tiem vārdiem, ko viņš ir ierakstījis, sacerējis vairāk vai mazāk jēgpilnas frāzes, nu, varbūt nedaudz šķībi - piemēram, audio failā dabūjām “No friends to help you”.
Piemēram, mēs attēlojām IP adresi binārajā kodā, un atkal, izmantojot šos skaitļus [izrunā robots], mēs pievienojām visādas biedējošas skaņas. Video mēs filmējām paši: video mums ir vīrietis, kas sēž melnā kapucē un Gaja Foksa maskā, bet patiesībā ir nevis viens cilvēks, bet trīs, jo viņam aiz muguras stāv divi un rokās ir “fons” no sega :).
- Nu tu esi apmulsis, ja tā runā.
– Jā, mēs aizdegāmies. Kopumā mēs vispirms izdomājām savas tehniskās specifikācijas un pēc tam sacerējām literāru un rotaļīgu izklāstu par it kā notikušo tēmu. Saskaņā ar scenāriju dalībnieki medīja hakeru grupu ar nosaukumu “Veeamonymous”. Bija arī ideja, ka mēs it kā “pārlauzīsim ceturto sienu”, tas ir, mēs pārnesam notikumus uz realitāti - mēs, piemēram, krāsojām no aerosola baloniņa.
Teksta literārajā apstrādē mums palīdzēja viens no mūsu nodaļas angļu valodas runātājiem.
- Pagaidiet, kāpēc dzimtā valoda? Vai tu to visu darīji arī angliski?!
— Jā, mēs to darījām Pēterburgas un Bukarestes birojiem, tāpēc viss bija angļu valodā.
Pirmajā pieredzē mēs centāmies, lai viss darbotos, tāpēc skripts bija lineārs un diezgan vienkāršs. Pievienojām vairāk apkārtnes: slepenus tekstus, kodus, attēlus.
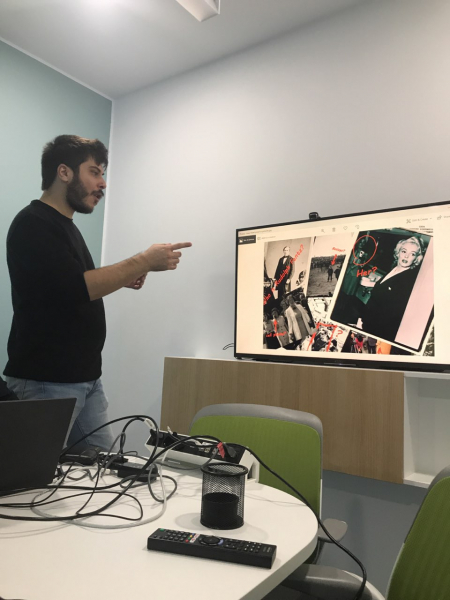
Mēs izmantojām arī mēmus: bija kaudze attēlu par izmeklēšanu tēmām, NLO, daži populāri šausmu stāsti - dažas komandas no tā novērsa uzmanību, mēģinot tur atrast kādu slēptu ziņojumu, pielietot savas zināšanas par steganogrāfiju un citām lietām... bet, protams, nekas tāds nebija.
Par ērkšķiem
Taču sagatavošanās procesā saskārāmies arī ar negaidītiem izaicinājumiem.
Mēs ar viņiem daudz cīnījāmies un risinājām visādas negaidītas problēmas, un apmēram nedēļu pirms kvesta domājām, ka viss ir zaudēts.
Iespējams, ir vērts nedaudz pastāstīt par kvesta tehnisko bāzi.
Viss tika darīts mūsu iekšējā ESXi laboratorijā. Mums bija 6 komandas, kas nozīmē, ka mums bija jāpiešķir 6 resursu kopas. Tātad katrai komandai mēs izvietojām atsevišķu pūlu ar nepieciešamajām virtuālajām mašīnām (tā pati IP). Bet, tā kā tas viss atradās serveros, kas atrodas vienā tīklā, pašreizējā mūsu VLAN konfigurācija neļāva mums izolēt mašīnas dažādos baseinos. Un, piemēram, testa brauciena laikā mēs saņēmām situācijas, kad mašīna no viena baseina savienojās ar mašīnu no cita.
— Kā jūs spējāt situāciju labot?
— Sākumā ilgi domājām, testējām visādas iespējas ar atļaujām, atsevišķus vLAN mašīnām. Rezultātā viņi to izdarīja – katra komanda redz tikai Veeam Backup serveri, caur kuru notiek viss turpmākais darbs, bet neredz slēpto apakšpulku, kurā ir:
- daži Windows automašīnu
- Windows kodols serveris
- automašīna ar Linux
- pāri VTL (virtuālā lentes bibliotēka)
Visiem pūliem ir piešķirta atsevišķa vDS slēdža portu grupa un savs privātais VLAN. Šī dubultā izolācija ir tieši tā, kas nepieciešama, lai pilnībā izslēgtu tīkla mijiedarbības iespēju.
Par drosmīgajiem
— Vai kāds varētu piedalīties meklējumos? Kā tika izveidotas komandas?
— Šī bija mūsu pirmā pieredze šāda pasākuma rīkošanā, un mūsu laboratorijas iespējas bija ierobežotas līdz 6 komandām.
Vispirms, kā jau teicu, mēs veicām PR kampaņu: izmantojot plakātus un pasta sūtījumus, mēs paziņojām, ka tiks rīkots kvests. Mums pat bija dažas norādes – uz pašiem plakātiem frāzes bija šifrētas binārā kodā. Tādā veidā mēs ieinteresējām cilvēkus, un cilvēki jau panāca vienošanos savā starpā, ar draugiem, ar draugiem un sadarbojās. Rezultātā atbildēja vairāk cilvēku, nekā mums bija baseini, tāpēc mums bija jāveic atlase: mēs izdomājām vienkāršu testa uzdevumu un nosūtījām to visiem, kas atbildēja. Tā bija loģikas problēma, kas bija ātri jāatrisina.
Komandā varēja būt līdz pieciem cilvēkiem. Kapteinis nebija nepieciešams; ideja bija sadarbība un komunikācija savā starpā. Kāds bija stiprs, teiksim, kaut kādā veidā. LinuxKāds bija prasmīgs lentu (rezervju kopiju) jomā, un ikviens, redzot uzdevumu, varēja dot savu ieguldījumu kopējā risinājumā. Visi sazinājās savā starpā un atrada risinājumu.
— Kurā brīdī šis pasākums sākās? Vai jums bija kāda "stunda X"?
— Jā, mums bija stingri noteikta diena, to izvēlējāmies, lai nodaļā būtu mazāka slodze. Protams, komandu vadītāji tika iepriekš informēti, ka šādas un tādas komandas tika uzaicinātas piedalīties kvestā, un tajā dienā viņiem bija jāsniedz atvieglojums [attiecībā uz iekraušanu]. Izskatījās, ka vajadzētu būt gada noslēgumam, 28. decembrim, piektdienai. Mēs paredzējām, ka tas aizņems apmēram 5 stundas, taču visas komandas to pabeidza ātrāk.
— Vai visi bija vienlīdzīgi, vai visiem bija vienādi uzdevumi, kas balstīti uz reāliem gadījumiem?
— Nu jā, katrs no sastādītājiem paņēma dažus stāstus no personīgās pieredzes. Mēs par kaut ko zinājām, ka tas var notikt patiesībā, un cilvēkam būtu interesanti to “sajust”, paskatīties un izdomāt. Paņēma arī dažas specifiskākas lietas – piemēram, datu atkopšanu no bojātām lentēm. Daži ar mājieniem, bet lielākā daļa komandu to izdarīja pašu spēkiem.
Vai arī vajadzēja izmantot ātro skriptu burvību - piemēram, mums bija stāsts, ka kāda “loģiskā bumba” daudzsējumu arhīvu “saplēsa” nejaušās mapēs gar koku, un bija nepieciešams apkopot datus. To var izdarīt manuāli – atrodiet un kopējiet [failus] pa vienam, vai arī varat uzrakstīt skriptu, izmantojot masku.
Kopumā mēs centāmies pieturēties pie viedokļa, ka vienu problēmu var atrisināt dažādos veidos. Piemēram, ja esat nedaudz pieredzējušāks vai vēlaties apjukt, tad varat to atrisināt ātrāk, taču ir tiešs veids, kā to atrisināt klātienē - bet tajā pašā laikā jūs pavadīsit vairāk laika problēmas risināšanai. Proti, gandrīz katram uzdevumam bija vairāki risinājumi, un bija interesanti, kādus ceļus komandas izvēlēsies. Tātad nelinearitāte bija tieši risinājuma varianta izvēlē.
Starp citu, visgrūtākais izrādījās Linux- uzdevums - tikai viena komanda to atrisināja patstāvīgi, bez mājieniem.
— Vai jūs varētu dot mājienus? Tāpat kā īstos meklējumos??
— Jā, varēja paņemt, jo sapratām, ka cilvēki ir dažādi, un tie, kam trūkst zināšanu, var iekļūt vienā komandā, tāpēc, lai neaizkavētu pāreju un nezaudētu konkurences interesi, nolēmām, ka būtu padomi. Lai to izdarītu, katru komandu novēroja cilvēks no organizatoriem. Nu, mēs pārliecinājāmies, ka neviens nekrāpj.
Par zvaigznēm
— Vai uzvarētājiem bija balvas?
— Jā, mēs centāmies sarūpēt pēc iespējas patīkamākās balvas gan visiem dalībniekiem, gan uzvarētājiem: uzvarētāji saņēma dizaineru sporta kreklus ar Veeam logotipu un frāzi, kas šifrēta heksadecimālā kodā, melnā krāsā). Visi dalībnieki saņēma Guy Fawkes masku un zīmola somiņu ar logotipu un tādu pašu kodu.
- Tas ir, viss bija kā īstos kvestos!
"Nu, mēs gribējām darīt foršu, pieaugušu lietu, un es domāju, ka mums tas izdevās."
- Tā ir patiesība! Kāda bija šo kvestu dalībnieku galīgā reakcija? Vai esat sasniedzis savu mērķi?
— Jā, daudzi cilvēki vēlāk pie manis pienāca un teica, ka ir skaidri apzinājuši savas vājās vietas un vēlas tās uzlabot. Daži vairs nebaidījās no noteiktām tehnoloģijām — piemēram, no bloku izmešanas no lentēm un mēģinājuma no tām kaut ko izvilkt… Daži saprata, ka viņiem ir jāuzlabojas. Linuxun tā tālāk. Mēs centāmies nodrošināt diezgan plašu uzdevumu klāstu, taču ne pilnīgi triviālus.
Uzvarētāju komanda
"Kas vēlas, tas to sasniegs!"
— Vai tas prasīja daudz pūļu no tiem, kas sagatavoja kvestu?
- Patiesībā jā. Bet tas, visticamāk, bija tāpēc, ka mums nebija pieredzes šādu kvestu, šāda veida infrastruktūras sagatavošanā. (Atbildēsim, ka tā nav mūsu īstā infrastruktūra – tai vienkārši bija jāpilda dažas spēles funkcijas.)
Tā mums bija ļoti interesanta pieredze. Sākumā biju skeptisks, jo ideja man šķita pārāk forša, domāju, ka to būs ļoti grūti īstenot. Bet mēs sākām to darīt, mēs sākām aršanu, viss sāka aizdegties, un beigās mums izdevās. Un pat praktiski nebija nekādu pārklājumu.
Kopumā pavadījām 3 mēnešus. Lielākoties mēs izdomājām koncepciju un apspriedām, ko varētu īstenot. Šajā procesā, protams, dažas lietas mainījās, jo sapratām, ka mums nav tehnisko iespēju kaut ko izdarīt. Pa ceļam nācās kaut ko pārtaisīt, bet tā, lai nesaplīsa visa kontūra, vēsture un loģika. Mēs centāmies ne tikai sniegt tehnisko uzdevumu sarakstu, bet gan iekļaut to stāstā, lai tas būtu sakarīgs un loģisks. Galvenais darbs ritēja pēdējo mēnesi, tas ir, 3-4 nedēļas pirms X dienas.
— Tātad līdztekus pamatdarbībai atvēlējāt laiku sagatavošanās darbam?
— To darījām paralēli pamatdarbam, jā.
- Vai jums tiek lūgts to darīt vēlreiz?
– Jā, mums ir daudz lūgumu atkārtot.
- Un tu?
– Mums ir jaunas idejas, jauni koncepti, gribam piesaistīt vairāk cilvēku un ar laiku to izstiept – gan atlases procesu, gan pašu spēles procesu. Vispār mūs iedvesmo “Cicada” projekts, var googlēt - ļoti forša IT tēma, tur apvienojas cilvēki no visas pasaules, dibina pavedienus Reddit, forumos, izmanto kodu tulkojumus, risina mīklas. , un tas viss.
— Ideja bija lieliska, tikai cieņa pret ideju un realizāciju, jo tā tiešām ir daudz vērta. Es no sirds novēlu, lai jūs nepazaudētu šo iedvesmu un lai arī visi jūsu jaunie projekti ir veiksmīgi. Paldies!
— Jā, vai varat apskatīt tāda uzdevuma piemēru, kuru noteikti neizmantosiet atkārtoti?
"Man ir aizdomas, ka mēs nevienu no tiem neizmantosim atkārtoti." Tāpēc es varu jums pastāstīt par visa kvesta gaitu.
Bonusa trasePašā sākumā spēlētājiem ir virtuālās mašīnas nosaukums un akreditācijas dati no vCenter. Pēc pieteikšanās viņi redz šo mašīnu, bet tā nedarbojas. Šeit jums jāuzmin, ka kaut kas nav kārtībā ar .vmx failu. Kad viņi to lejupielādē, viņi redz uzvedni, kas nepieciešama otrajai darbībai. Būtībā tajā teikts, ka Veeam Backup & Replication izmantotā datubāze ir šifrēta.
Pēc uzvednes noņemšanas, .vmx faila lejupielādes un veiksmīgas iekārtas ieslēgšanas viņi redz, ka vienā no diskiem faktiski ir base64 šifrēta datubāze. Attiecīgi uzdevums ir to atšifrēt un iegūt pilnībā funkcionējošu Veeam serveri.
Nedaudz par virtuālo mašīnu, kurā tas viss notiek. Kā atceramies, uzdevuma galvenais varonis ir diezgan aizdomīgs tēls un ir iesaistīts kaut kādā noteikti nelegālā lietā. Tāpēc viņa darba datoram bija nepieciešams diezgan hakerim līdzīgs izskats, kas mums bija jāizveido, neskatoties uz to, ka tas bija... WindowsVispirms viņi pievienoja veselu kaudzi viltus lietu, piemēram, informāciju par lieliem uzlaušanas gadījumiem, DDoS uzbrukumiem un tamlīdzīgi. Pēc tam viņi instalēja visu veidu tipisku programmatūru un visur izkaisīja dažādus izgāztuves, jaucējfailus un tā tālāk. Tas bija kā filmā. Cita starpā tur bija mapes ar nosaukumiem "closed-case***" un "open-case***".
Lai turpinātu progresu, spēlētājiem ir jāatjauno padomi no dublējuma failiem.
Jāatzīmē, ka sākumā spēlētājiem tika sniegta ļoti maz informācijas, un lielākā daļa datu (piemēram, IP adreses, pieteikšanās dati un paroles) tika iegūti uzdevuma laikā, atrodot pavedienus dublējumos vai failos, kas izkaisīti pa ierīcēm. Sākotnēji dublējumi atradās uz Linux-repozitoriji, bet pati mape ir ieslēgta serveris uzstādīts ar karogu noexec, tāpēc par failu atkopšanu atbildīgais aģents nevar startēt.
Labojot repozitoriju, dalībnieki iegūst piekļuvi visam saturam un beidzot var atjaunot jebkuru informāciju. Atliek saprast, kurš tas ir. Un, lai to izdarītu, viņiem vienkārši jāizpēta šajā mašīnā saglabātie faili, jānosaka, kuri no tiem ir “salauzti” un kas tieši ir jāatjauno.
Šajā brīdī scenārijs pāriet no vispārējām IT zināšanām uz Veeam specifiskajām funkcijām.
Šajā konkrētajā piemērā (kad zināt faila nosaukumu, bet nezināt, kur to meklēt), jāizmanto meklēšanas funkcija programmā Enterprise Manager utt. Galu galā pēc visas loģiskās ķēdes atjaunošanas spēlētājiem ir vēl viens lietotājvārds/parole un nmap izvade. Tas noved pie Windows Galvenais serveris un caur RDP (lai dzīve nešķistu kā rožu dārzs).
Šī servera galvenā iezīme: ar vienkārša skripta un vairāku vārdnīcu palīdzību tika izveidota absolūti bezjēdzīga mapju un failu struktūra. Un, piesakoties, jūs saņemat sveiciena ziņojumu, piemēram, "Šeit ir eksplodējusi loģiskā bumba, tāpēc jums būs jāapkopo pavedieni turpmākajām darbībām."
Sekojošais pavediens tika sadalīts vairāku sējumu arhīvā (40–50 gabali) un nejauši sadalīts starp šīm mapēm. Mūsu ideja bija tāda, ka spēlētājiem ir jāparāda savi talanti vienkāršu PowerShell skriptu rakstīšanā, lai, izmantojot labi zināmu masku, izveidotu vairāku sējumu arhīvu un iegūtu nepieciešamos datus. (Bet sanāca kā tajā jokā – daži priekšmeti izrādījās neparasti fiziski attīstīti.)
Arhīvā bija kasetes fotogrāfija (ar uzrakstu “Pēdējais vakarēdiens – labākie mirkļi”), kas sniedza mājienu par savienotas lentes bibliotēkas izmantošanu, kurā atradās kasete ar līdzīgu nosaukumu. Bija tikai viena problēma – tas izrādījās tik nederīgs, ka nebija pat kataloģizēts. Šeit sākās, iespējams, vissarežģītākā kvesta daļa. Mēs izdzēsām galveni no kasetes, tāpēc, lai no tās atgūtu datus, jums vienkārši jāizmet “neapstrādātie” bloki un jāizskata tie sešstūra redaktorā, lai atrastu faila sākuma marķierus.
Atrodam marķieri, apskatām nobīdi, sareizinām bloku ar tā lielumu, pievienojam nobīdi un, izmantojot iekšējo rīku, mēģinām atgūt failu no konkrēta bloka. Ja viss ir izdarīts pareizi un matemātika piekrīt, tad spēlētājiem rokās būs .wav fails.
Tajā, izmantojot balss ģeneratoru, cita starpā tiek diktēts binārais kods, kas tiek izvērsts citā IP.
Tas, izrādās, ir jauns Windows serveris, kurā viss norāda uz nepieciešamību izmantot Wireshark, taču tā tur nav. Galvenais triks ir tāds, ka šajā mašīnā ir instalētas divas sistēmas - tikai disks no otrās tiek atvienots, izmantojot ierīču pārvaldnieku bezsaistē, un loģiskā ķēde noved pie nepieciešamības pārstartēt. Tad izrādās, ka pēc noklusējuma ir jāielādē pavisam cita sistēma, kurā ir instalēts Wireshark. Un visu šo laiku mēs atradāmies sekundārajā operētājsistēmā.
Šeit nekas īpašs nav jādara, vienkārši iespējojiet uztveršanu vienā saskarnē. Salīdzinoši rūpīgi izpētot izgāztuvi, atklājas nepārprotami kreisās puses pakete, kas regulāri sūtīta no palīgmašīnas, kurā ir saite uz YouTube video, kurā spēlētājiem tiek lūgts zvanīt uz noteiktu numuru. Pirmais zvanītājs dzirdēs apsveikumus ar pirmo vietu, pārējie saņems ielūgumu uz HR (joks)).
Starp citu, esam atvērti tehniskā atbalsta inženieriem un praktikantiem. Laipni lūgti komandā!
Avots: www.habr.com
