

Google a publicat lansarea browserului web Chrome 123. În același timp, este disponibilă o versiune stabilă a proiectului gratuit Chromium, care servește drept bază pentru Chrome. Browserul Chrome diferă de Chromium prin utilizarea siglelor Google, prezența unui sistem de trimitere a notificărilor în caz de blocare, module pentru redarea conținutului video protejat la copiere (DRM), un sistem de instalare automată a actualizărilor, permițând permanent izolarea Sandbox , furnizarea cheilor către API-ul Google și transmiterea parametrilor RLZ- la căutare. Pentru cei care au nevoie de mai mult timp pentru actualizare, ramura stabilă extinsă este acceptată separat, urmată de 8 săptămâni. Următoarea versiune a Chrome 124 este programată pentru 16 aprilie.
Schimbări cheie în Chrome 123:
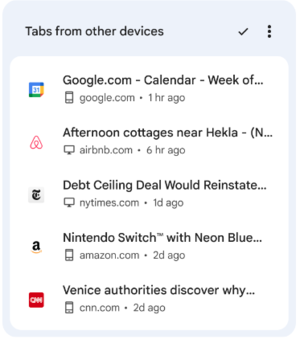
- Pagina afișată la deschiderea unei noi file oferă o nouă secțiune care afișează link-uri de la file deschise recent pe alte dispozitive conectate la același cont Google.

- S-a adăugat suport pentru codificarea conținutului folosind algoritmul de compresie Zstandard (zstd), în plus față de algoritmii gzip, brotli și deflate acceptați anterior.
- Implementarea codecului video gratuit Theora, creat de Fundația Xiph.org pe baza codecului VP3 și compatibil cu Firefox și Chrome din 2009, dar necompatibil cu Chrome pentru... Android și în browsere bazate pe WebKit, cum ar fi Safari. Motivul invocat pentru retragerea suportului pentru Theora este îngrijorarea că implementarea Theora, care are o logică destul de complexă de analiză a datelor binare și decodare a fluxurilor, ar putea conține vulnerabilități similare cu problemele critice recente ale codificatorului VP8. Potrivit dezvoltatorilor, din cauza frecvenței tot mai mari a atacurilor zero-day asupra codecurilor media, riscurile de securitate depășesc cererea pentru Theora, un codec rar utilizat în practică, dar care rămâne o țintă semnificativă pentru potențialele atacuri.
- Procentul de utilizatori pentru care suportul pentru cookie-uri de la terți este dezactivat atunci când accesează alte site-uri decât domeniul paginii curente a continuat să crească treptat. Astfel de cookie-uri sunt folosite pentru a urmări mișcările utilizatorilor între site-uri în codul rețelelor de publicitate, widget-urile rețelelor sociale și sistemele de analiză web. Schimbările sunt promovate prin inițiativa Privacy Sandbox, care își propune să atingă un compromis între nevoia de confidențialitate a utilizatorilor și dorința rețelelor și site-urilor de publicitate de a urmări preferințele vizitatorilor. Ei plănuiesc să extindă treptat dezactivarea cookie-urilor terță parte și să atingă 3% în trimestrul 2024 din 100. Pentru a o dezactiva fără a aștepta modificări externe, este furnizată setarea „chrome://flags/#test-third-party-cookie-phaseout”.
- Pentru un mic procent de utilizatori din SUA, este activat suportul pentru funcțiile activate pentru învățarea automată, cum ar fi modul de grupare inteligentă a filelor, generatorul de teme și asistentul interactiv anunțat în anunțul de lansare a Chrome 121. Pentru sistemele cu management centralizat al configurației, administratorii pot activa AI. instrumente la nivel de politică, fără a fi necesară activarea modului experimental.
- Serviciul de sincronizare a setărilor, istoricului și marcajelor (Chrome Sync) a încetat să mai accepte versiunile anterioare Chrome 82.
- Când activați protecția îmbunătățită a browserului (Navigare sigură > Protecție îmbunătățită), informațiile sunt trimise la Google cu informații despre site-urile care afișează solicitări de privilegii avansate (astfel de pagini sunt verificate cu o bază de date externă de conținut rău intenționat și, dacă se găsește o potrivire, un avertisment este afișat imediat utilizatorului). De asemenea, este inclusă trimiterea de telemetrie despre anularea de către utilizator a avertismentelor afișate înainte de deschiderea paginilor incluse pe lista neagră de Google.
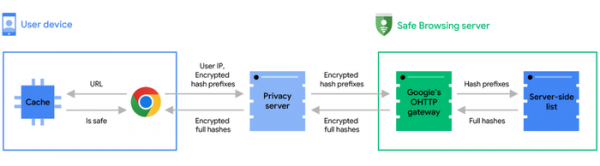
- Google a publicat un articol care explică metodele folosite pentru a verifica siguranța paginilor deschise de utilizator în raport cu o bază de date cu conținut rău intenționat găzduită pe un site extern. ServerPentru a menține confidențialitatea la verificarea adreselor URL deschise de utilizator, Google nu primește hash-urile complete ale adreselor URL, ci doar prefixul cu primii 4 octeți ai hash-ului. Server Acest prefix este verificat în raport cu o bază de date de pagini rău intenționate, iar dacă se găsește o potrivire, o listă de hash-uri complete corespunzătoare prefixului este returnată browserului utilizatorului, unde se efectuează o verificare finală în raport cu hash-ul URL complet de 32 de octeți. Pentru a împiedica asocierea solicitării cu adresa IP a utilizatorului, prefixul hash este trimis mai întâi către un proxy intermediar, care apoi transmite solicitarea către serverul sistemului de Navigare Sigură în numele său.

- S-a implementat afișarea avertismentelor în consola instrumentelor pentru dezvoltatori web atunci când o pagină trimite o solicitare către rețeaua internă (192.168.xx, 10.xxx etc.), dacă astfel de solicitări sunt făcute în afara unui context securizat și nu au trecut de verificarea proactivă. Înainte de a trimite efectiv o cerere inițiată de site către o resursă din rețeaua internă, browserul va trimite mai întâi o cerere de testare preventivă și va verifica dacă serverul a returnat antetul HTTP „Access-Control-Allow-Private-Network: true”, permițând accesul la rețeaua intranet. Dacă accesul nu este permis, există o încercare de a face o solicitare neautorizată către un serviciu intern, ceea ce poate fi o dovadă a unei încercări de a efectua un atac prin intermediul unui browser asupra resurselor din rețeaua locală (de exemplu, un atacator poate înlocui o solicitare către interfața web a unui router de acasă într-un iframe, cum ar fi „ »). În Chrome 1, se preconizează că avertismentul va fi înlocuit cu un mesaj de eroare și blocarea solicitărilor care nu reușesc verificarea.
- În Chrome pentru Android și iOS, am adăugat posibilitatea de a continua navigarea pe site-uri web deschise anterior pe alte dispozitive conectate la același cont Google.
- În Chrome pentru Android Metoda de stocare a parolelor locale, care nu sunt sincronizate pe dispozitive, s-a schimbat. Anterior, parolele locale erau stocate în profilul Chrome, dar acum vor fi mutate în spațiul de stocare pentru parole oferit de serviciile Google Play, care este deja utilizat pentru stocarea parolelor conturilor Google. În Chrome 123, noul mod de stocare este activat pentru utilizatorii fără parole locale, iar în Chrome 124, acesta va fi aplicat utilizatorilor cu parole locale.
- S-a adăugat un API pentru Service Worker Static Routing, care vă permite să eliminați execuția JavaScript și interceptările ServiceWorker atunci când solicitați resurse care îndeplinesc condițiile specificate. Cu alte cuvinte, API-ul vă permite să determinați cum trebuie încărcate anumite resurse și să dezactivați apelul ServiceWorker pentru resurse care pot fi preluate din cache sau încărcate direct. Modelele URL, metodele de solicitare, tipul de conținut (document, încorporare, font, video etc.) și starea de execuție („în rulare”, „ne-rulează”) pot fi utilizate ca criterii pentru luarea unei decizii. De exemplu, pentru a trimite o solicitare de postare cu date de formular web direct, fără a apela ServiceWorker, puteți specifica: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: "/form/* ", requestMethod: "post" }, sursa: "network" }); });
- S-a adăugat funcția light-dark() la CSS pentru a adapta schema de culori la setările modului de lumină sau întuneric. În funcție, puteți specifica două valori care vor fi selectate în funcție de modul de lumină sau întuneric. De exemplu, „culoarea de fundal: deschis-întunecat (lime, verde);”.
- S-a adăugat API-ul Long Animation Frames pentru a diagnostica capacitatea de răspuns a interfeței site-ului și pentru a identifica blocajele în timpul redării.
- Suportul pentru valoarea „picture-in-picture” a fost adăugat la interogarea media „display-mode”, permițându-vă să creați reguli CSS care sunt aplicabile numai atunci când afișați o aplicație web în modul picture-in-picture. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { dimensiunea fontului: 0.8em; } }
- Proprietatea CSS „align-content” oferă posibilitatea de a lucra cu containere bloc și celule de tabel. De exemplu, „display: block”, „display: list-item”, „display: table-cell” pot fi acum aliniate folosind „align-content”.
- S-a adăugat proprietatea CSS „field-sizing”, care vă permite să faceți ca dimensiunea elementelor de formular să depindă de conținutul lor, de exemplu, pentru a crește automat dimensiunea unui câmp de text pe măsură ce introduceți date.
- Parametrul navigation.activation a fost adăugat la interfața JavaScript NavigationActivation, care reflectă starea de activare a documentului (de exemplu, puteți determina că documentul este restaurat din cache după ce faceți clic pe butoanele de navigare înainte sau înapoi). Parametrul poate fi folosit pentru a personaliza conținutul paginii în funcție de locul în care a ajuns utilizatorul, de exemplu, o animație diferită poate fi afișată dacă utilizatorul ajunge pe pagina de pornire.
- Au fost aduse îmbunătățiri instrumentelor pentru dezvoltatorii web.
Pe lângă inovații și remedieri de erori, noua versiune elimină 12 vulnerabilități. Multe dintre vulnerabilități au fost identificate ca urmare a testării automate folosind instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de protecție a browserului și executarea codului pe sistem în afara mediului sandbox. Ca parte a programului de plată a recompenselor în numerar pentru descoperirea vulnerabilităților pentru versiunea actuală, Google a plătit 7 premii în valoare de 22 de mii de dolari SUA (un premiu de 10000 USD, 4000 USD, 3000 USD și 1000 USD și două premii de 2000 USD). Mărimea unei recompense nu a fost încă determinată.
Sursa: opennet.ru
