

Existuje celkom zaujímavý dokument , ktorá skúma informačnú bezpečnosť pomocou Paretovho princípu (80/20). Tento princíp uvádza, že 20 % ochranných opatrení prináša 80 % výsledkov z hľadiska bezpečnosti spoločnosti. Po prečítaní tohto dokumentu mnohí bezpečnostní odborníci zistia, že pri výbere ochranných opatrení nezačínajú s tými najúčinnejšími. Dokument identifikuje päť kľúčových ochranných opatrení, ktoré majú najväčší vplyv na informačnú bezpečnosť:
- Inventár všetkých zariadení v sietiJe ťažké chrániť sieť, keď neviete, čo sa v nej nachádza.
- Inventár všetkého softvéruSoftvér so zraniteľnosťami sa často stáva vstupnou bránou pre hackerov.
- Bezpečná konfigurácia — alebo povinné používanie vstavaného softvéru či bezpečnostných funkcií zariadenia. Skrátka, zmena predvolených hesiel a obmedzenie prístupu.
- Hľadanie a oprava zraniteľnostíVäčšina útokov začína známou zraniteľnosťou.
- Správa privilegovaného prístupuVaši používatelia by mali mať iba práva, ktoré skutočne potrebujú, a vykonávať iba akcie, ktoré skutočne potrebujú.
V tomto článku sa budeme zaoberať 5. bodom pomocou príkladu použitia Konkrétnejšie sa budeme zaoberať typickými prípadmi a problémami, ktoré možno identifikovať po implementácii alebo počas bezplatnej skúšobnej verzie Fudo PAM.
Fudo PAM
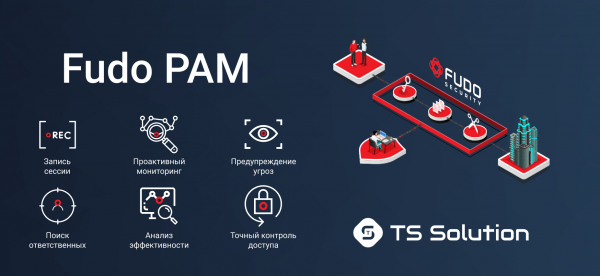
Len pár slov o riešení. Fudo PAM je relatívne nové riešenie pre správu privilegovaného prístupu. Medzi kľúčové funkcie patria:
- Nahrávanie relácieSledujte priebeh stretnutia v reálnom čase. Pripojte sa k stretnutiu. Vytvorte dôkazy pre súdny proces.
- Proaktívne monitorovanieFlexibilné pravidlá. Vyhľadávanie vzorov. Automatizácia akcií.
- Prevencia hroziebZneužitie účtu. Posúdenie hrozieb. Detekcia anomálií.
- Hľadanie zodpovednýchV prípade, že jeden účet používa na prihlásenie viacero používateľov.
- Analýza výkonnostiJednotliví používatelia, oddelenia alebo celé organizácie.
- Presná kontrola prístupuObmedzenie prevádzky a prístupu pre používateľov počas určitých časových období.
A najdôležitejšou výhodou je, že sa dá nasadiť doslova za pár hodín, po ktorých je systém pripravený na použitie.
Pre záujemcov o produkt sa uskutoční webinár s podrobným prehľadom a ukážkou funkcionality na adrese... Následne prejdeme k reálnym problémom, s ktorými sa stretli počas pilotných projektov systémov správy privilegovaného prístupu.
1. Správcovia siete si pravidelne poskytujú prístup k zakázaným zdrojom
Prekvapivo, prvými zistenými incidentmi sú porušenia zo strany administrátorov. Najčastejšie ide o neoprávnené zmeny v prístupových zoznamoch na sieťových zariadeniach, napríklad na povolenie prístupu k obmedzenej webovej stránke alebo aplikácii. Stojí za zmienku, že takéto zmeny môžu v konfigurácii zariadenia zostať roky.
2. Používanie jedného účtu viacerými správcami súčasne
Ďalším bežným problémom administrátorov je zdieľanie účtov medzi kolegami, čo je bežná prax. Hoci je to pohodlné, môže byť dosť ťažké určiť, kto je za čo zodpovedný.
3. Zamestnanci pracujúci na diaľku pracujú menej ako 2 hodiny denne
Mnoho spoločností má vzdialených zamestnancov alebo partnerov, ktorí potrebujú prístup k interným zdrojom (najčastejšie k vzdialeným plochám). Fudo PAM vám umožňuje monitorovať skutočnú aktivitu počas týchto relácií. Často sa zistí, že vzdialení zamestnanci pracujú oveľa menej, ako tvrdia.
4. Rovnaké heslo sa používa pre viacero systémov
Toto je pomerne vážny problém. Zapamätať si viacero hesiel je vždy ťažké, takže používatelia často používajú jedno heslo pre úplne všetky systémy. Ak dôjde k úniku takéhoto hesla, potenciálny útočník môže získať prístup prakticky k celej IT infraštruktúre.
5. Používatelia majú viac práv, ako sa predpokladalo
Často sa zistí, že používatelia so zdanlivo obmedzenými právami majú v skutočnosti väčšie privilégiá, než by mali. Napríklad môžu reštartovať ovládané zariadenie. Zvyčajne ide buď o chybu osoby, ktorá práva udeľuje, alebo jednoducho o chybu vo vstavanom systéme povolení.
Webináre
Ak vás zaujíma téma PAM, pozývame vás na , ktorý sa uskutoční 21. novembra.
Toto nie je náš posledný webinár v tomto roku, takže zostaňte naladení (, , , )!
Zdroj: hab.com
