

Компанія Epic Games представила попередню версію нового Epic Games Launcher, в якому реалізовано обіцяну раніше підтримку платформи Linux. У новій версії також оновлено оформлення, скорочено час запуску, додано вбудований голосовий чат, запропоновано єдину сторінку для керування запуском ігор, з'явилася можливість розміщувати на панелі свої програми та ігри, розширено пошук та забезпечено моніторинг швидкості та активності завантажень.
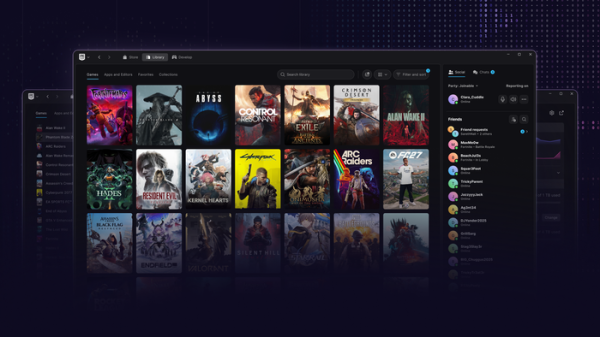
Крім цього оголошено про підготовку версії онлайн-ігри Fortnite для Linux. В рамках цього проекту ведеться модернізація системи захисту EAC (Easy Anti-Cheat) Linux-дистрибутивів і налагоджуються контакти з супроводжуючими для реалізації необхідних для античит-систем можливостей Linux. Зазначається, що стара реалізація EAC для Linux не забезпечує належний рівень античит-захисту, через що багато розробників ігор не додають підтримки Linux. У новій редакції EAC замість власного модуля ядра задіяні штатні механізми безпеки, що надаються ядром Linux, а сам античит запускається як сервіс systemd.
Серед вимог, які мають бути виконані у дистрибутивах для використання EAC:
- Завантаження в режимі Secure Boot ядра, драйверів та модулів ядра, підписаних схваленими ключами. Належний рівень верифікованого завантаження вже забезпечений у Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Активація TPM 2.0 в BIOS для створення логічного завантаження, що верифікується.
- Застосування завантажувачів, таких як systemd-boot і GRUB, що підтримують режим вимірюваного завантаження (measured boot), дозволяє підтвердити достовірність конфігурації та компонентів, що завантажуються.
- Активація в BIOS та ядрі технології IOMMU, що запобігає доступу читерських апаратних пристроїв до пам'яті гри.
- Включення в ядрі режиму Lockdown, що обмежує доступ користувача root до ядра і блокує шляхи обходу UEFI Secure Boot (обмежується доступ до /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, налагоджувального режиму kprobes, mmMotrace Structure), деяким інтерфейсам ACPI і MSR-регістрам CPU, блокуються виклики kexec_file і kexec_load, забороняється перехід у сплячий режим, лімітується використання DMA для PCI-пристроїв, забороняється імпорт коду ACPI зі змінних EFI, не допускаються маніпуляції з портами введення/виведення.
- Відключення в ядрі механізму Kexec, який використовується для запуску нового ядра зі старого без повного перезавантаження системи.
- Підтримка LSM-хуків (Linux Security Module) у BPF для підключення eBPF-програм, що контролюють доступ та відстежують роботу процесів (для блокування читання та модифікації пам'яті гри, а також перевірки активності античит-системи).
Розробники Ubuntu вже розпочали обговорення опублікованих вимог, з урахуванням минулого негативного досвіду порушень конфіденційності користувачів у Windows (EAC приховано виконував код на нульовому кільці захисту, передавав дані на зовнішні сервери без явної згоди користувача і залишався у системі після видалення гри). З побоювань також згадується збільшення поверхні атаки з боку шкідливого програмного забезпечення та зв'язок з китайською компанією Tencent (володіє 40% акцій Ecic Games), яка може бути зацікавлена у стеженні за користувачами. Пропонується не розповсюджувати пакети з EAC через основні репозиторії, інформувати користувачів про можливі ризики та надати окрему конфігурацію завантаження для тих, кому потрібно запуск EAC.
Джерело: opennet.ru
