

Компанія Microsoft сформувала перший випуск проекту Litebox, який розвиває сфокусовану на безпеці операційну систему, реалізовану у формі бібліотеки (Library OS). При такому підході послуги операційної системи безпосередньо вбудовуються в додаток замість звернення до зовнішнього ядра ОС за допомогою системних викликів. Litebox може використовуватися в програмах або ядрах як додатковий шар ізоляції, що блокує доступ до надмірної функціональності ядер або API. Код проекту написаний мовою Rust та відкритий під ліцензією MIT.
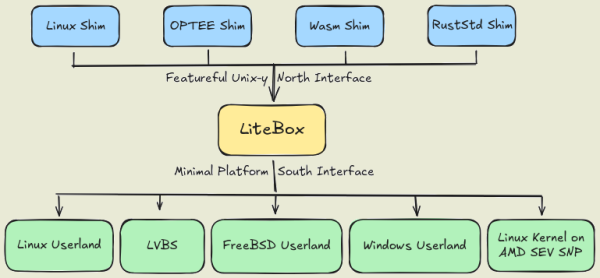
Litebox надає бібліотеку з ізолюючим прошарком, що підключається до додатків, що виконує трансляцію запитів до зовнішніх програмних інтерфейсів. Як подібні зовнішні інтерфейси можуть виступати ядро Linux, захищені ізольовані оточення OP-TEE (Open Portable Trusted Execution Environment), Webassembly-оточення або стандартна бібліотека RustStd.
Мінімальна платформа, що формується через Litebox, застосовна для запуску додатків. Linux и Windows, вкладених ядер Linux та LVBS (Linux Virtualization Based Security). Як можливі області застосування Litebox згадується забезпечення запуску немодифікованих Linux-програм у Windows, ізоляція виконання Linux-додатків на системах з ядром Linux, запуск програм поверх AMD SEV SNP для шифрування пам'яті, виконання OP-TEE-програм Linux та ізоляція з використанням концепції LVBS (задіяння апаратної віртуалізації для захисту окремих компонентів ядра) Linux, наприклад, застосовуваних контролю автентичності модулів і управління доступом).
Джерело: opennet.ru
