

Nedavno podijeljeno u našoj organizaciji. Komentari su pokrenuli ozbiljno pitanje informacione sigurnosti USB preko IP hardverskih rješenja, što nas veoma zabrinjava.
Dakle, prvo se odlučimo za početne uslove.
- Veliki broj elektronskih sigurnosnih ključeva.
- Treba im pristupiti sa različitih geografskih lokacija.
- Razmatramo samo USB over IP hardverska rješenja i pokušavamo ovo rješenje osigurati poduzimanjem dodatnih organizacijskih i tehničkih mjera (još ne razmatramo pitanje alternativa).
- U okviru ovog članka, neću u potpunosti opisivati modele prijetnji koje razmatramo (mnogo toga možete vidjeti u ), ali ću se ukratko fokusirati na dvije stvari. Iz modela isključujemo socijalni inženjering i nezakonite radnje samih korisnika. Razmatramo mogućnost neovlaštenog pristupa USB uređajima sa bilo koje mreže bez redovnih vjerodajnica.
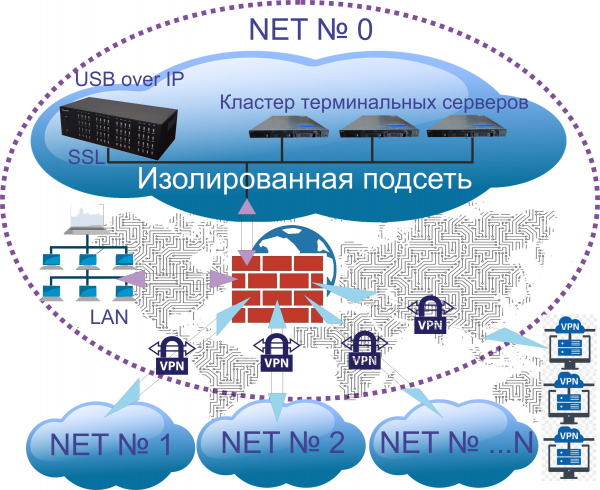
Kako bi se osigurala sigurnost pristupa USB uređajima, preduzete su organizacione i tehničke mjere:
1. Organizacione mjere sigurnosti.
Upravljani USB over IP hub instaliran je u visokokvalitetni serverski ormarić koji se može zaključati. Fizički pristup njemu je pojednostavljen (sistem kontrole pristupa samom objektu, video nadzor, ključevi i prava pristupa za strogo ograničen broj osoba).
Svi USB uređaji koji se koriste u organizaciji podijeljeni su u 3 grupe:
- Kritično. Finansijski digitalni potpisi – koriste se u skladu sa preporukama banaka (ne preko USB-a preko IP-a)
- Bitan. Elektronski digitalni potpisi za platforme za trgovanje, usluge, tok e-dokumenta, izvještavanje, itd., brojni ključevi za softver - koriste se pomoću upravljanog USB over IP čvorišta.
- Nije kritično. Brojni softverski ključevi, kamere, određeni broj fleš diskova i diskova sa nekritičnim informacijama, USB modemi - koriste se pomoću upravljanog USB preko IP čvorišta.
2. Tehničke sigurnosne mjere.
Mrežni pristup upravljanom USB preko IP čvorištu je omogućen samo unutar izolovane podmreže. Pristup izolovanoj podmreži je omogućen:
- sa farme terminalskih servera,
- preko VPN-a (sertifikat i lozinka) na ograničen broj računara i laptopa, preko VPN-a im se izdaju stalne adrese,
- preko VPN tunela koji povezuju regionalne urede.
Na upravljanom USB preko IP čvorištu DistKontrolUSB, koristeći njegove standardne alate, konfiguriraju se sljedeće funkcije:
- Za pristup USB uređajima na USB preko IP čvorištu koristi se enkripcija (SSL enkripcija je omogućena na čvorištu), iako to može biti nepotrebno.
- „Ograničavanje pristupa USB uređajima po IP adresi“ je konfigurisano. U zavisnosti od IP adrese, korisniku se odobrava ili ne dozvoljava pristup dodeljenim USB uređajima.
- „Ograniči pristup USB portu putem prijave i lozinke“ je konfigurisano. U skladu s tim, korisnicima se dodjeljuju prava pristupa USB uređajima.
- Odlučeno je da se ne koristi „Ograničavanje pristupa USB uređaju putem prijave i lozinke“, jer Svi USB ključevi su trajno povezani na USB preko IP čvorište i ne mogu se premještati s porta na port. Za nas je logičnije da korisnicima omogućimo pristup USB portu sa ugrađenim USB uređajem na duže vrijeme.
- Fizičko uključivanje i isključivanje USB portova se vrši:
- Za softverske i elektronske ključeve dokumenata - korištenjem planera zadataka i dodijeljenih zadataka čvorišta (brojni ključevi su programirani da se uključe u 9.00 i isključuju u 18.00, a broj od 13.00 do 16.00);
- Za ključeve trgovačkih platformi i niza softvera - od strane ovlaštenih korisnika preko WEB interfejsa;
- Kamere, brojni fleš diskovi i diskovi sa nekritičnim informacijama su uvek uključeni.
Pretpostavljamo da ovakva organizacija pristupa USB uređajima osigurava njihovu sigurnu upotrebu:
- iz područnih ureda (uslovno NETO br. 1...... NETO br. N),
- za ograničen broj računara i laptopa koji povezuju USB uređaje preko globalne mreže,
- za korisnike objavljene na terminalskim aplikacijskim serverima.
U komentarima bih volio da čujem konkretne praktične mjere koje povećavaju informacijsku sigurnost pružanja globalnog pristupa USB uređajima.
izvor: www.habr.com
