

Na co si dát pozor při výběru VPN routeru pro distribuovanou síť? Jaké funkce by měl mít? Tomu se věnuje naše recenze ZyWALL VPN1000.
Úvod
Do této doby byla většina našich publikací věnována menším VPN zařízením pro přístup na síť z poboček. Například pro propojení různých poboček s centrálním sídlem, přístup na internet malých samostatných firem, nebo dokonce soukromých domácností. Přišel čas mluvit o centrálním uzlu pro distribuovanou síť.
Je jasné, že vybudovat moderní síť velkého podniku pouze na základě zařízení ekonomické třídy nebude možné. A organizovat cloudovou službu pro poskytování služeb zákazníkům také. Kdekoliv by mělo být nainstalováno vybavení, které dokáže zároveň obsloužit velké množství klientů. Tentokrát se budeme bavit o jednom takovém zařízení — Zyxel VPN1000.
Jak pro velké, tak pro malé účastníky síťového sdílení lze vymezit kritéria, podle kterých se posuzuje vhodnost toho či onoho zařízení pro řešení úkolu.
Níže jsou uvedena hlavní z nich:
- technické a funkční schopnosti;
- správa;
- bezpečnost;
- odolnost proti výpadkům.
Je těžké vyzdvihnout něco jako důležitějšího, zatímco bez čeho se dá obejít. Potřebujete všechno. Pokud zařízení v nějakém kritériu nedosahuje požadované úrovně, může to vést k problémům později.
Nicméně určité vlastnosti zařízení, určená k zajištění práce centrálních uzlů a vybavení, které funguje hlavně na periferii, se mohou výrazně lišit.
Pro centrální uzel je nejdůležitější výpočetní výkon — to rovněž vyžaduje nucené chlazení, a tedy i hluk od ventilátoru. Pro periferní zařízení, která obvykle sídlí v kancelářích a obytných prostorech, je hlučná práce již prakticky nepřijatelná.
Další zajímavý bod — rozdělení portů. U periferních zařízení je více či méně jasné, jak bude používáno a kolik klientů se připojí. Proto je možné nastavit přísné rozdělení portů na WAN, LAN, DMZ, provést pevné přiřazení k protokolu a tak dále. V centrálním uzlu takové jistoty není. Například přidáte nový segment sítě, který vyžaduje připojení přes vlastní rozhraní — a jak to udělat? Tady je potřeba obecnější řešení s možností flexibilního nastavení rozhraní.
Důležitý aspekt — nasycení zařízení různými funkcemi. Samozřejmě, přístup, kdy jedno zařízení dobře plní pouze jeden úkol, má své výhody. Ale nejzajímavější situace nastává, když je potřeba udělat krok vlevo nebo vpravo. Samozřejmě, že si můžete k každému novému úkolu zakoupit další speciální zařízení. A tak, dokud neskončí rozpočet nebo místo v racku.
Na druhou stranu rozšířená nabídka funkcí umožňuje použít jedno zařízení k vyřešení několika otázek. Například ZyWALL VPN1000 podporuje několik typů připojení pomocí VPN, včetně SSL a IPsec VPN, stejně jako vzdálené připojení pro zaměstnance. To znamená, že jedno „železo“ pokrývá jak mezilokalitní, tak klientská připojení. Ale je tu jedno „ale“. Aby to fungovalo, je potřeba mít rezervu výkonu. Například v případě ZyWALL VPN1000 hardwarové jádro IPsec VPN zajišťuje vysoký výkon VPN tunelu, a vyvažování/zálohování VPN s algoritmy SHA‑2 a IKEv2 zaručuje vysokou spolehlivost a bezpečnost pro podnikání.
Níže jsou uvedeny některé užitečné funkce, které pokrývají jednu nebo několik zmíněných oblastí.
SD-WAN poskytuje platformu pro cloudové řízení, ziskem výhod centralizovaného řízení komunikace mezi lokalitami s možností vzdáleného ovládání a monitorování. ZyWALL VPN1000 také podporuje odpovídající pracovní režim tam, kde jsou vyžadovány rozšířené funkce VPN.
Podpora cloudových platforem pro kritické služby. ZyWALL VPN1000 byl ověřen pro použití s Microsoft Azure a AWS. Použití předem ověřených zařízení je preferováno pro organizace všech velikostí, zejména pokud je v IT infrastruktuře kombinace místní sítě a cloudu.
Filtrace obsahu posiluje bezpečnost blokováním přístupu na škodlivé nebo nežádoucí webové stránky. Zabraňuje stahování malwaru z nespolehlivých nebo kompromitovaných stránek. V případě ZyWALL VPN1000 je roční licence na tuto službu již zahrnuta v balení.
Geo-politiky (Geo IP) umožňují sledovat provoz a provádět analýzu umístění IP adres, což zamezuje přístupu z nežádoucích nebo potenciálně nebezpečných regionů. Roční licence na tuto službu je také zahrnuta v balení při zakoupení zařízení.
Správa bezdrátové sítě v ZyWALL VPN1000 zahrnuje řadič bezdrátové sítě, který umožňuje spravovat až 1032 přístupových bodů z centralizovaného uživatelského rozhraní. Podniky mohou snadno zavést nebo rozšířit řízenou Wi-Fi síť. Je třeba poznamenat, že číslo 1032 je opravdu hodně. Při předpokladu, že se k jednomu přístupovému bodu může připojit až 10 uživatelů, vzniká dostatečně impozantní číslo.
Vyvažování zátěže a zálohování. Řada VPN podporuje vyvažování zátěže a zálohování pro více externích rozhraní. To znamená, že můžete připojit několik kanálů od několika poskytovatelů, čímž se chráníte před problémy s připojením.
Možnost zálohování zařízení (Device HA) pro nepřerušené spojení, i když jedno z zařízení selže. Bez toho je obtížné zajistit provoz 24/7 s minimálními prostoji.
Zyxel Device HA Pro pracuje v režimu active/passive, pro který není třeba složité nastavení. To umožňuje snížit překážky pro vstup a ihned začít využívat zálohování. Na rozdíl od active/active, kdy musí systémový administrátor projít další přípravou, umět nastavit dynamické směrování, rozumět, co jsou asymetrické pakety atd. — nastavení režimu active/passive je výrazně jednodušší a vyžaduje méně časových nákladů.
Při používání zařízení Zyxel Device HA Pro si zařízení vyměňují signály heartbeat prostřednictvím vyhrazeného portu. Porty aktivního a pasivního zařízení jsou heartbeat připojeny pomocí Ethernetového kabelu. Pasivní zařízení plně synchronizuje informace s aktivním zařízením. Konkrétně se mezi zařízeními synchronizují všechny relace, tunely a uživatelské účty. Kromě toho pasivní zařízení uchovává záložní kopii konfiguračního souboru pro případ selhání aktivního zařízení. Tím pádem, v případě selhání hlavního zařízení, přechod probíhá bezproblémově.
Je třeba poznamenat, že v systémech active/active je stále nutné rezervovat 20-25 % systémových zdrojů pro přepínání v případě selhání. Při active/passive jedno zařízení je zcela v režimu rezervy a je připraveno okamžitě zpracovávat síťový provoz a podporovat normální provoz sítě.
Jinými slovy: „Při používání zařízení Zyxel Device HA Pro a existenci záložního kanálu je podnik chráněn jak před ztrátou spojení způsobenou poskytovatelem, tak i před problémy v důsledku selhání routeru.
Shrnując vše výše uvedené
Pro centrální uzel distribuované sítě je lepší používat zařízení s určitým počtem portů (připojovacích rozhraní). Přičemž je žádoucí mít rozhraní jak RJ45 pro jednoduchost a zlevnění připojení, tak i SFP pro výběr mezi optickým připojením a kroucenou dvojicí.
To zařízení by mělo být:
- výkonné, přizpůsobené skokovým změnám zatížení;
- s jasným pracovním rozhraním;
- s bohatou, ale ne nadbytečnou sadou vestavěných funkcí, včetně těch, které se týkají zabezpečení;
- s možností budování systémů s vysokou dostupností — duplikací kanálů a duplikací zařízení;
- podporující řízení, aby bylo možné řídit celou rozšířenou infrastrukturu ve formě centrálního uzlu a periferních zařízení z jednoho místa;
- jako ‚třešnička na dortu‘ — podpora moderních trendů, jako je integrace s cloudovými zdroji a tak dále.
ZyWALL VPN1000 jako centrální uzel sítě
Při prvním pohledu na ZyWALL VPN1000 je patrné, že portů v Zyxel nebylo šetřeno.
Máme k dispozici:
12 konfigurovatelných portů RJ‑45 (GBE);
2 konfigurovatelné porty SFP (GBE);
2 porty USB 3.0 s podporou 3G/4G modemů.
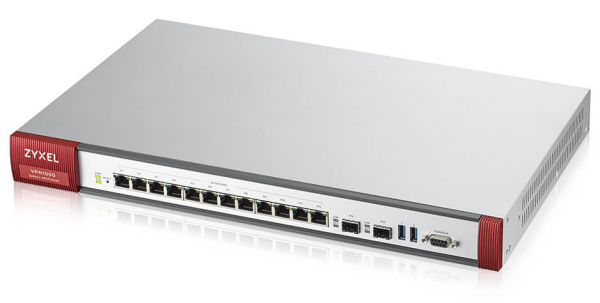
Obrázek 1. Celkový pohled na ZyWALL VPN1000.
Je třeba hned poznamenat, že zařízení není určeno pro domácí kancelář, především kvůli výkonným ventilátorům. Je jich tu celkem čtyři.
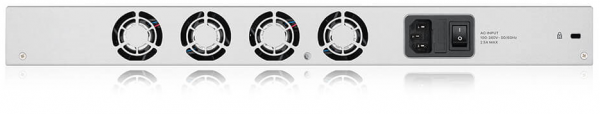
Obrázek 2. Zadní panel ZyWALL VPN1000.
Podívejme se, jak vypadá rozhraní.
Hned je dobré upozornit na důležitou okolnost. Funkcí je velmi mnoho a podrobně je v rámci jednoho článku nelze popsat. Ale co je dobré na produktech Zyxel – existuje velmi podrobná dokumentace, především – uživatelská (administrativní) příručka. Proto, abychom získali představu o bohatství funkcí, jen se krátce podíváme na jednotlivé záložky.
Ve výchozím nastavení jsou port 1 a port 2 vyhrazeny pro WAN. Od třetího portu začínají rozhraní pro místní síť.
Port 3 s výchozí IP adresou 192.168.1.1 je zcela vhodný pro připojení.
Připojíme patch kabel, přejdeme na adresu a můžeme vidět okno pro registraci uživatele webového rozhraní.
Poznámka. Pro správu lze využít cloudový systém řízení SD-WAN.
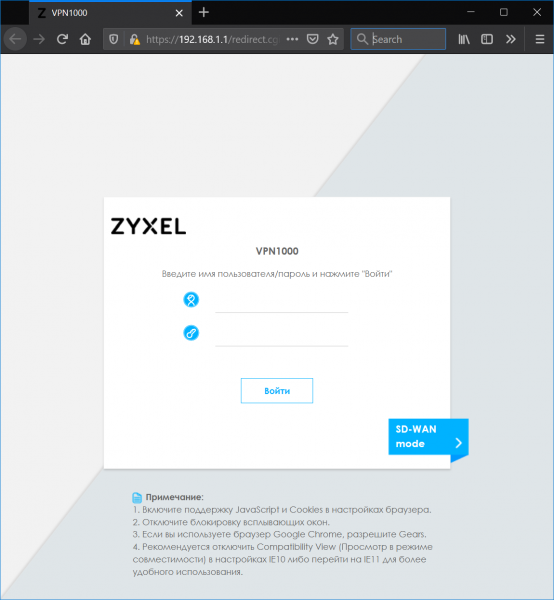
Obrázek 3. Okno pro zadání uživatelského jména a hesla.
Projdeme procedurou zadání uživatelského jména a hesla a na obrazovce se nám zobrazí okno Dashboard. Vlastně, jak to pro Dashboard bývá – maximum aktuálních informací na každém kousku obrazovky.
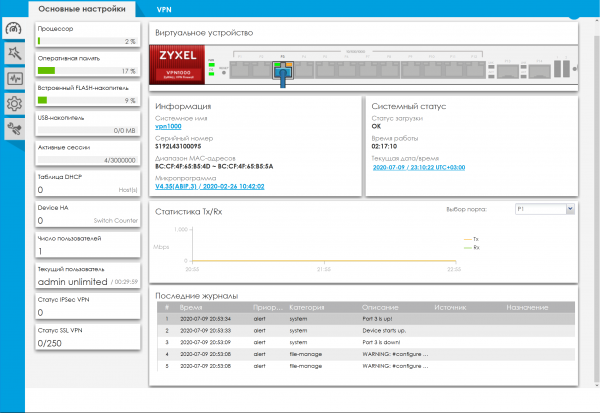
Obrázek 4. ZyWALL VPN1000 – Dashboard.
Záložka "Rychlé nastavení" (Wizards)
V rozhraní jsou hned dva průvodci: pro nastavení WAN a nastavení VPN. Ve skutečnosti jsou průvodci dobrá věc, umožňují provést standardní nastavení, aniž byste měli zkušenosti s daným zařízením. A pro ty, kdo chtějí víc, jak bylo řečeno výše – existuje podrobná dokumentace.
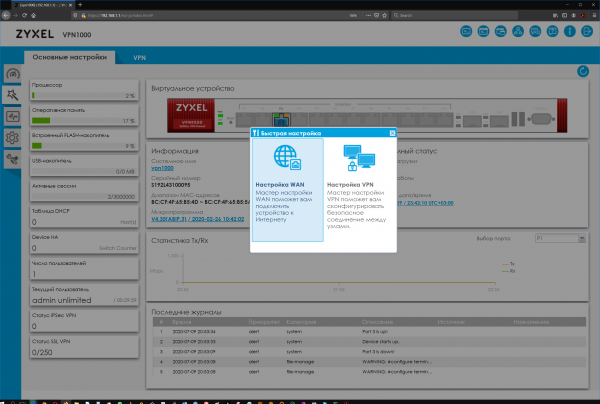
Obrázek 5. Záložka "Rychlé nastavení".
Záložka Monitorování
Podle všeho se inženýři ze Zyxel rozhodli řídit se principem: monitorujeme vše, co je možné. Samozřejmě, pro zařízení, které plní roli centrálního uzlu, bytotální kontrola vůbec neuškodila.
I pouhým rozbalením všech položek na bočním panelu se stává zřejmým bohatství výběru.
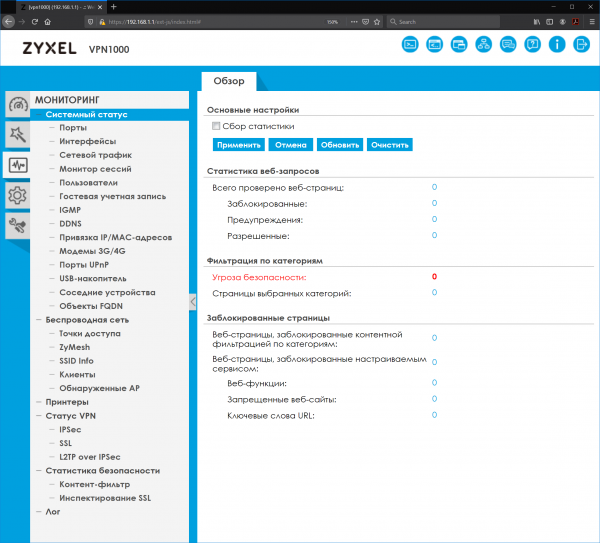
Obrázek 6. Záložka Monitorování s rozbalenými podpunkty.
Záložka Konfigurace
Zde je bohatství funkcí ještě zřetelnější.
Například, správa portů zařízení je velmi pěkně uspořádána.
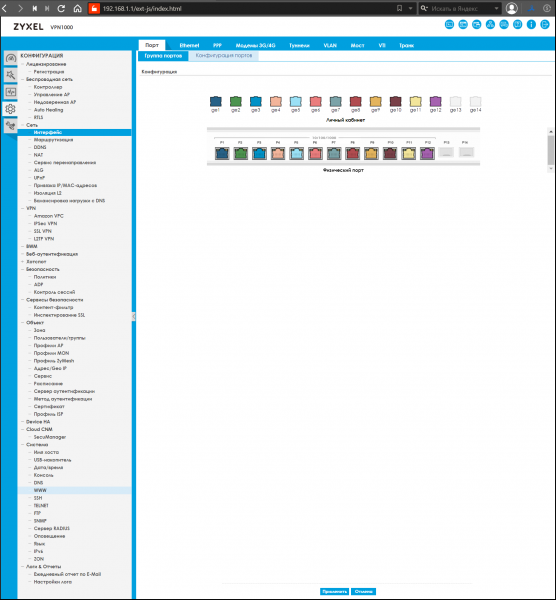
Obrázek 7. Záložka Konfigurace s rozbalenými podpunkty.
Záložka Údržba
Obsahuje pododdíly pro aktualizaci firmwaru, diagnostiku, prohlížení pravidel směrování a vypínání.
Tyto funkce mají podpůrný charakter a v určité míře jsou přítomny téměř v každém síťovém zařízení.
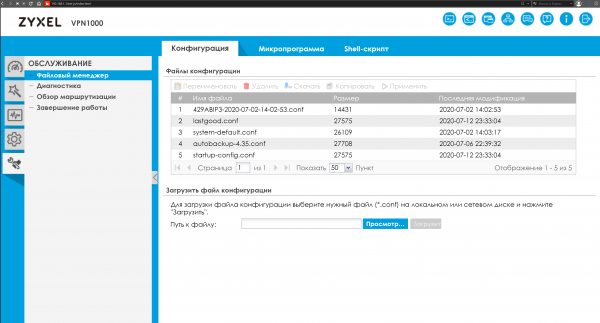
Obrázek 8. Záložka Údržba s rozbalenými podbody.
Srovnávací charakteristiky
Naše recenze by byla neúplná bez srovnání s jinými alternativami.
Níže je uvedena tabulka nejbližších alternativ k ZyWALL VPN1000 a seznam funkcí pro srovnání.
Tabulka 1. Srovnání ZyWALL VPN1000 s alternativami.
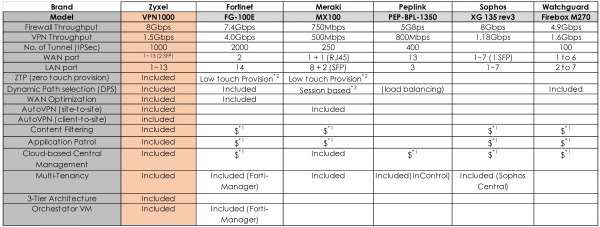
Vysvětlení k tabulce 1:
*1: Vyžaduje licenci
* 2: Low Touch Provision: administrátor musí nejprve zařízení nakonfigurovat lokálně před ZTP.
* 3: na základě relace: DPS bude aplikováno pouze na novou relaci; to neovlivní aktuální relaci.
Jak vidíme, v některých ohledech příbuzní dohánějí hrdinu naší recenze, například Fortinet FG‑100E má také vestavěnou optimalizaci WAN, zatímco Meraki MX100 má vestavěnou funkci AutoVPN (site-to-site), ale celkově v komplexním souboru funkcí ZyWALL VPN1000 jednoznačně vede.
Doporučení při výběru zařízení pro centrální uzel (nejen Zyxel)
Při výběru zařízení pro organizaci centrálního uzlu rozvětvené sítě s mnoha pobočkami bychom se měli orientovat na řadu parametrů: technické možnosti, uživatelskou přívětivost, zajištění bezpečnosti a odolnosti proti výpadkům.
Široký soubor funkcí, velké množství fyzických portů s možností flexibilního nastavení: WAN, LAN, DMZ a přítomnost dalších příjemných funkcí, jako je kontroler řízení přístupových bodů, umožňuje najednou vyřešit mnoho úkolů.
Neméně důležitou roli hrají dostupnost dokumentace a uživatelské rozhraní.
Při použití takových, zdánlivě jednoduchých věcí, není tak obtížné vytvářet síťové infrastruktury pokrývající různé stránky a lokace, a použití cloudu SD-WAN umožňuje to dělat maximálně flexibilně a bezpečně.
Užitečné odkazy
Zdroj: habr.com
