

Představíme levný a bezpečný způsob, jak zajistit připojení vzdálených zaměstnanců přes VPN, aniž bychom vystavili firmu reputačním nebo finančním rizikům a bez vytváření dalších problémů pro IT oddělení a vedení firmy.
S rozvojem IT se stalo možné zaměstnávat vzdálené pracovníky na stále více pozicích.
Pokud dříve mezi vzdálenými pracovníky převládali zástupci kreativních profesí, například návrháři a copywriteři, dnes mohou také účetní a právníci, a mnoho dalších specialistů pohodlně pracovat z domova, navštěvovat kancelář pouze v případě potřeby.
V každém případě je však nezbytné organizovat práci přes zabezpečený kanál.
Nejjednodušší varianta. Nastavíme VPN na serveru, zaměstnanec obdrží uživatelské jméno a heslo a klíčový certifikát pro VPN, stejně jako pokyny, jak nastavit klienta VPN na svém počítači. A IT oddělení považuje svou práci za splněnou.
Nápad se zdá být dobrý, s jednou výjimkou: tímto by měl být zaměstnanec, který si vše dokáže nastavit sám. Pokud jde o kvalifikovaného vývojáře síťových aplikací, je vysoce pravděpodobné, že si s tímto úkolem poradí.
Ale účetní, umělec, návrhář, technický spisovatel, architekt a mnoho dalších profesí nemusí nutně rozumět jemnostem nastavení VPN. Buď se k nim musí někdo připojit vzdáleně a pomoci, nebo přijít osobně a vše nastavit na místě. Pokud tedy něco přestane fungovat, například kvůli chybě v uživatelském profilu, kdy se nastavení síťového klienta vyresetují, je vše nutné udělat znovu.
Některé firmy poskytují notebook s již nainstalovaným softwarem a nastaveným programovým klientem VPN pro vzdálenou práci. V takovém případě by uživatelé neměli mít administrátorská práva. Tímto způsobem se řeší dvě úkoly: zaměstnanci mají zaručeno licencované softwarové vybavení, které vyhovuje jejich potřebám, a připravený komunikační kanál. Zároveň nemohou samostatně měnit nastavení, což snižuje frekvenci kontaktů s
podporou.
V některých případech je to pohodlné. Například pokud máte notebook, můžete se přes den pohodlně usadit v místnosti, a v noci tiše pracovat v kuchyni, abyste nikoho nebudili.
Jaký je hlavní nevýhodou? Stejný jako plus — je to mobilní zařízení, které můžete přenášet. Uživatelé se dělí do dvou kategorií: ti, kteří preferují stolní PC kvůli výkonu a velkému monitoru, a ti, kteří mají rádi mobilitu.
Druhá skupina uživatelů oběma rukama hlasuje pro notebooky. Když dostanou firemní notebook, takoví zaměstnanci začnou radostně chodit s ním do kaváren, restaurací, jezdí na výlety a pokouší se pracovat odtud. Kdyby jen pracovali a nevyužívali přístroj jako svůj vlastní počítač pro sociální sítě a další zábavu.
Dříve či později se firemní notebook ztrácí nejen spolu s pracovními informacemi na pevném disku, ale také se nastaveným přístupem přes VPN. Pokud je v nastavení VPN klienta zaškrtnuto políčko „zapamatuj si heslo“, čas běží na minuty. V situacích, kdy ztráta není zjištěna okamžitě, není ihned oznámena podpoře, a není hned nalezen správný zaměstnanec s právy na blokaci — může to skončit velkým problémem.
Někdy pomáhá rozlišení přístupu k informacím. Ale rozlišení přístupu neznamená úplné vyřešení problémů při ztrátě zařízení, je to jen způsob, jak snížit ztráty při odhalení a kompromitaci údajů.
Můžete využít šifrování nebo dvoufaktorovou autentizaci, například s USB klíčem. Navenek to vypadá jako dobrý nápad, teď pokud se notebook dostane do cizích rukou, jeho majiteli bude muset dát práci, aby získal přístup k datům, včetně přístupu přes VPN. Během té doby je možné uzavřít přístup do firemní sítě. A před vzdáleným uživatelem se otevírají nové možnosti: ztratit buď notebook, nebo klíč pro přístup, nebo obojí najednou. Formálně se úroveň ochrany zvýšila, ale technická podpora se nudit nebude. Kromě toho, na každého vzdáleného pracovníka bude nyní nutné zakoupit soupravu pro dvoufaktorovou autentizaci (nebo šifrování).
Samostatný smutný a dlouhý příběh – vymáhání škody za ztracené nebo poškozené notebooky (shodené na podlahu, politím sladkým čajem, kávou a dalšími nehodami) a ztracené přístupové klíče.
Kromě všeho ostatního notebook obsahuje mechanické části, jako jsou klávesnice, USB porty, upevnění víka se screenem – to vše se časem opotřebovává, deformuje, uvolňuje a podléhá opravě nebo výměně (nejčastěji výměně celého notebooku).
A co teď? Přísně zakázat vynášení notebooku z bytu a sledovat
pohyb?
A proč tedy vydávali právě notebook?
Jedním z důvodů je, že notebook je snadnější předat. Pojďme vymyslet něco jiného, také kompaktního.
Můžeme vydávat ne notebook, ale chráněné USB klíče LiveUSB s již nastaveným připojením VPN, a uživatel bude používat svůj počítač. Ale i zde je to loterie: spustí se softwarová sestava na počítači uživatele, nebo ne? Problém může být v elementárním nedostatku potřebných ovladačů.
Je potřeba vymyslet, jak uspořádat připojení zaměstnanců na "home office", a přitom by bylo žádoucí, aby člověk nepodlehl pokušení bloudit s firemním notebookem po městě, ale seděl doma a klidně pracoval bez rizika, že někde zapomene nebo ztratí jemu svěřené zařízení.
Stacionární přístup přes VPN
A co kdybychom nevydávali koncové zařízení, například notebook, nebo ještě méně samostatný USB klíč pro připojení, ale síťovou bránu s VPN klientem na palubě?
Například hotový směrovač, který zahrnuje podporu různých protokolů, ve kterém je již předem nastaveno VPN připojení. Odlehlému zaměstnanci zbývá jen připojit k němu svůj počítač a začít pracovat.
Jaké otázky to pomáhá řešit?
- Technika se nastaveným přístupem do firemní sítě přes VPN se nevynáší z domu.
- K jednomu VPN kanálu lze připojit několik zařízení.
Již jsme psali, že je pěkné mít možnost pohybovat se s notebookem po bytě, ale mnohdy je jednodušší a pohodlnější pracovat s desktopovým počítačem.
K VPN na směrovači lze připojit jak PC, notebook, smartphone, tablet, tak i elektronickou knihu – cokoliv, co podporuje přístup přes Wi-Fi nebo kabelový Ethernet.
Pokud se podíváme na situaci z širšího úhlu, může to být například připojovací bod pro mini-kancelář, kde může pracovat několik lidí.
Uvnitř takového chráněného segmentu mohou připojená zařízení komunikovat mezi sebou, lze uspořádat něco jako sdílený zdroj souborů, přitom mít normální přístup k internetu, posílat dokumenty k tisku na externí tiskárnu a podobně.
Firemní telefonie! Jak obrovskou má sílu ten zvuk, který se někde v telefonu ozývá! Centralizovaný VPN kanál pro několik zařízení umožňuje připojit smartphone přes Wi-Fi a využívat IP telefonii pro volání na krátká čísla uvnitř firemní sítě.
Jinak by se muselo volat přes mobil nebo používat externí aplikace, jako je WhatsApp, což ne vždy odpovídá firemní politice bezpečnosti.
A když už jsme se zmínili o bezpečnosti, je třeba uvést ještě jeden důležitý fakt. S hardwarovým VPN bránou lze posílit ochranu využitím nových kontrolních funkcí na vstupní bráně. To zvyšuje bezpečnost a umožňuje přenést část zátěže na ochranu provozu na síťovou bránu.
Jaké řešení může v tomto případě nabídnout Zyxel?
Zvažujeme zařízení, které bude dočasně přiděleno všem zaměstnancům, kteří mohou a chtějí pracovat na dálku.
Takové zařízení by mělo být:
- cenově dostupné;
- spolehlivé (abychom neutráceli peníze a čas za opravy);
- snadno dostupné ke koupi v obchodech;
- jednoduché na nastavení (předpokládá se, že se bude používat bez volání speciálně
vycvičeného specialisty).
Zní to docela nereálně, že?
Avšak takové zařízení existuje a je reálné.
— Zyxel ZyWALL VPN2S
VPN2S je VPN firewall, který umožňuje používat soukromé připojení
point-to-point bez složitého nastavování síťových parametrů.
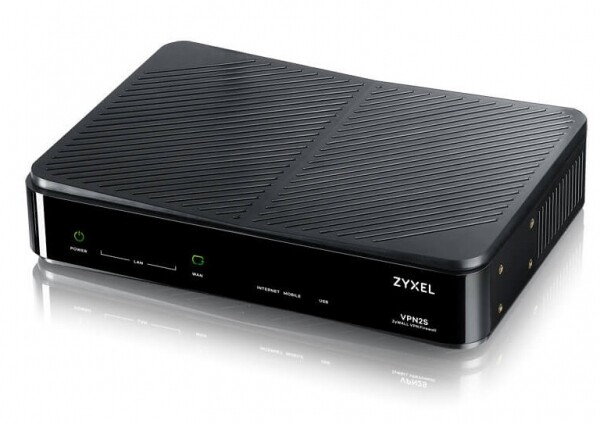
Obrázek 1. Vzhled Zyxel ZyWALL VPN2S
Krátké specifikace zařízení
Hardwarové vlastnosti
Porty 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
USB porty
2 x USB 2.0
Bez ventilátoru
Ano
Kapacita a výkon systému
Propustnost firewallu SPI (Mbps)
1,5 Gbps
Propustnost VPN (Mbps)
35
Maximální počet současných session. TCP
50000
Maximální počet současných tunelů IPsec VPN [5]
20
Přizpůsobitelné zóny
Ano
Podpora IPv6
Ano
Maximální počet VLAN
16
Hlavní funkce softwaru
Multi-WAN vyvažování zátěže / přepínání při selhání
Ano
Virtuální privátní síť (VPN)
Ano (IPSec, L2TP přes IPSec, PPTP, L2TP, GRE)
VPN klient
IPSec / L2TP / PPTP
Filtrace obsahu
1 rok zdarma
Firewall
Ano
VLAN / Skupina rozhraní
Ano
Správa šířky pásma
Ano
Žurnál událostí a monitorování
Ano
Cloud Helper
Ano
Vzdálená správa
Ano
Poznámka. Údaje v tabulce se vztahují na mikrokód OPAL BE 1.12 nebo novější
verzi.
Jaké varianty VPN podporuje ZyWALL VPN2S
Jak již název napovídá, zařízení ZyWALL VPN2S bylo především
navrženo pro spojení vzdálených zaměstnanců a mini-poboček prostřednictvím VPN.
- Pro koncové uživatele je k dispozici protokol L2TP přes IPSec VPN.
- Pro připojení mini-kanceláří je určena komunikace Site-to-Site IPSec VPN.
- Pomocí ZyWALL VPN2S lze také vytvořit připojení L2TP VPN s
poskytovatelem služby pro bezpečný přístup na Internet.
Je třeba poznamenat, že toto rozdělení je poměrně relativní. Například je možné na
vzdáleném bodě nastavit připojení Site-to-Site IPSec VPN s jediným
uživatelem uvnitř obvodu.
Samozřejmě, vše toto s použitím přísných algoritmů VPN (IKEv2 a SHA-2).
Použití více WAN
Pro vzdálenou práci je důležité mít stabilní kanál. Bohužel, s jedinou
komunikační linkou, i od nejspolehlivějšího poskytovatele, to nelze zaručit.
Problémy lze rozdělit do dvou kategorií:
- pokles rychlosti — tomu pomůže funkce Multi-WAN vyvažování zátěže pro
udržení stabilního připojení s požadovanou rychlostí; - výpadek kanálu — k tomu slouží funkce Multi-WAN přepínání při selhání pro
zajištění odolnosti proti selhání prostřednictvím duplikace.
Jaké jsou pro to hardwarové možnosti:
- Čtvrtý port LAN lze nakonfigurovat jako další port WAN.
- USB port lze použít pro připojení 3G / 4G modemu, což zajišťuje
rezervní kanál ve formě mobilního připojení.
Zvýšení síťové bezpečnosti
Jak bylo uvedeno výše, to je jedna z hlavních výhod používání specializovaných
centralizovaných zařízení.
ZyWALL VPN2S má funkci firewallu SPI (Stateful Packet Inspection) pro prevenci útoků různých typů, včetně DoS (Denial of Service), útoků s použitím padělaných IP adres, a také proti neautorizovanému vzdálenému přístupu k systémům, podezřelému síťovému provozu a paketům.
Jako další ochranu zařízení obsahuje filtraci obsahu pro blokování přístupu uživatelů k podezřelému, nebezpečnému a cizímu obsahu.
Rychlé a snadné nastavení v 5 krocích s pomocí průvodce nastavením
Pro rychlé nastavení připojení je k dispozici pohodlný průvodce nastavením a grafické
uživatelské rozhraní v několika jazycích.
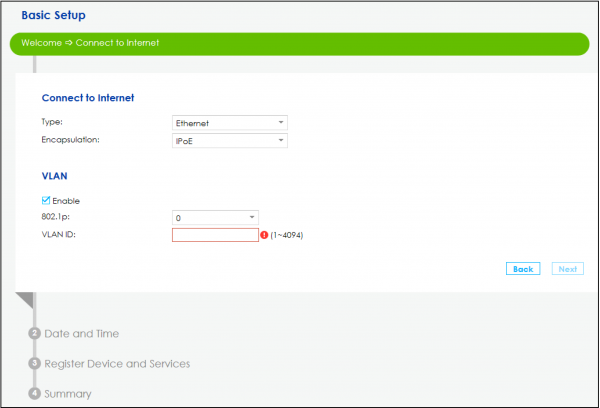
Obrázek 2. Příklad jedné z obrazovek průvodce nastavením.
Pro rychlé a efektivní řízení nabízí Zyxel kompletní balíček nástrojů pro vzdálenou správu, s nimiž lze snadno nastavit VPN2S a sledovat jeho chod.
Možnost duplikace nastavení značně zjednodušuje přípravu k práci několika zařízení ZyWALL VPN2S pro vzdálené zaměstnance.
Podpora VLAN
I když je ZyWALL VPN2S navržen pro vzdálenou práci, podporuje VLAN. To zvyšuje bezpečnost sítě, například pokud je připojena kancelář živnostníka, kde je hostující Wi-Fi. Standardní funkce VLAN, jako je omezení broadcast domain, snížení přenášeného provozu a aplikace bezpečnostních politik, jsou žádané v podnikových sítích, ale mohou také najít uplatnění v malém byznysu.
Také podpora VLAN je užitečná pro organizaci oddělené sítě, například pro IP telefonii.
Pro zajištění práce s VLAN zařízení ZyWALL VPN2S podporuje standard IEEE 802.1Q.
Shrnutí
Riziko ztráty mobilního zařízení se zřízeným VPN kanálem vyžaduje jiná řešení, než rozdělování firemních notebooků.
Použití kompaktních a cenově dostupných VPN bran umožňuje snadno organizovat práci vzdálených zaměstnanců.
Model ZyWALL VPN2S je původně určen pro připojení vzdálených zaměstnanců a malých kanceláří.
Užitečné odkazy
→
→
→
→
→
Zdroj: habr.com
