

Společnost Google vydala verzi webového prohlížeče Chrome 155. Současně je k dispozici stabilní vydání otevřeného projektu Chromium, který tvoří základ Chrome. Prohlížeč Chrome se od Chromium liší používáním loga Google, systémem zasílání oznámení v případě pádu, moduly pro přehrávání chráněného videa (DRM), systémem automatické aktualizace, trvalým zapnutím izolace Sandbox, dodáváním klíčů k Google API a předáváním parametrů RLZ při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je k dispozici samostatná podpora větve Extended Stable s 8týdenními intervaly. Další verze Chrome 156 v rámci nového dvoutýdenního cyklu vývoje je naplánována na 20. října.
Hlavní změny v Chrome 155 (1, 2, 3, 4):
- Ve všech verzích pro uživatele je výchozí možnost „HTTPS-první“, která automaticky přesměrovává HTTP požadavky na HTTPS pro veřejně dostupné weby, které nejsou umístěny v intranetových sítích, jako jsou 192.168.0.1/16 a 10.0.0.0/8. Aby bylo možné pracovat s weby, které HTTPS nepodporují, je realizováno vrácení na HTTP, pokud se po přesměrování nezdaří provést požadavek přes HTTPS nebo se vyskytnou problémy se certifikáty. Při pokusu o otevření webu přes HTTP se zobrazí speciální varování.
- Podpora dekódování obrazů ve formátu JPEG XL je výchozí aktivována. Implementace je založena na knihovně jxl-rs, napsané v Rustu. JPEG XL umožňuje zmenšení velikosti souborů o 30-50 % ve srovnání s identickým kvalitním JPEG. Mezi podporované rozšířené možnosti patří: HDR, animace, průhlednost, režim progresivního načítání, plynulé zhoršení kvality při snižování bitrate, bezztrátové komprese JPEG, podpora až 4099 kanálů a široký rozsah barevných hloubek.
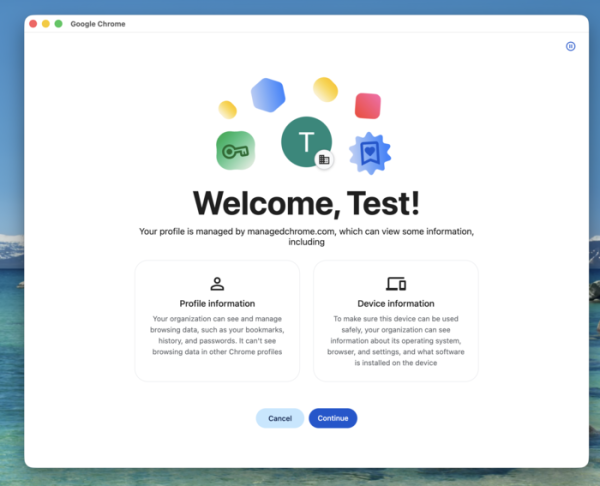
- Byl změněn vzhled rozhraní pro vytváření profilů (funkčnost zůstala stejná). Na platformě Windows byla přidána nová část pro seznámení se se zřízením profilů, která se zobrazí při prvním spuštění prohlížeče (na Linuxu a macOS se objeví ve verzi Chrome 158).

- Byl rozšířen rozsah zařízení, se kterými lze interagovat prostřednictvím API WebHID, určeného pro nízkoúrovňový přístup k zařízení HID (Human Interface Device, klávesnice, myši, herní ovladače, dotykové panely) a organizaci práce bez potřeby specifických ovladačů v systému.
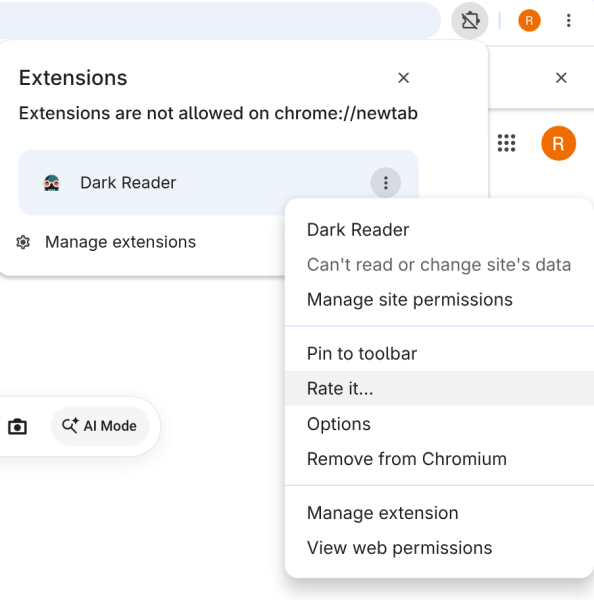
- Na stránce chrome://extensions v menu pro správu rozšíření byla přidána položka pro hodnocení a psaní recenzí k instalovaným rozšířením, která po kliknutí přesměrovává na příslušné stránky v katalogu Chrome Web Store.

- Byla implementována oprávnění media-playback-while-not-visible, které umožňuje blokovat přehrávání zvuku a videa uvnitř vložených iframe, když se nenacházejí v zorném poli.
- Byla přidána CSS vlastnost margin-trim, která umožňuje zbavit se okrajů před prvním a po posledním prvku v rámci rodičovského kontejneru.
- Byla přidána CSS vlastnost text-decoration-skip-spaces, která řídí zobrazení dekorátorů (podtržení nebo přeškrtnutí) pod mezerami v textu.
- Byla přidána CSS funkce symbols() pro zjednodušení nastavení použití nestandardních značek v seznamech.
- Do API WebCrypto byla přidána podpora kryptografických algoritmů odolných vůči útokům na kvantových počítačích — ML-KEM a ML-DSA, jakož i algoritmů ChaCha20-Poly1305 a X-Wing.
- Do API Window Management byly přidány nové metody správy oken: maximize(), minimize() a restore() pro maximalizaci okna na celou obrazovku, zmenšení nebo obnovení původní velikosti. Také byla přidána metoda setResizable() pro řízení možnosti ručně měnit hranice okna. V CSS byly přidány media queries display-state a resizable, které umožňují určit, zda je okno minimalizováno nebo maximalizováno, a zda může okno měnit velikost.
- Byla přidána nová vestavěná barevná prostoru (PredefinedColorSpace) — srgb-linear a display-p3-linear.
- Byla přidána podpora textových modulů importovaných pomocí konstrukce ‘import … with { type: «text» }’.
Kromě novinek a oprav chyb v nové verzi bylo odstraněno 247 zranitelností. Čtyřem problémům byla přiřazena kritická úroveň nebezpečnosti, která naznačuje, že zranitelnosti umožňují obejít všechny úrovně ochrany prohlížeče a provést kód v systému za hranicemi sandboxového prostředí. Všechny kritické problémy byly způsobeny přístupem k již uvolněné paměti (use-after-free).
Zdroj: opennet.ru
