

Mail-Bombing ist eine der ältesten Formen von Cyber-Angriffen. Im Grunde ähnelt es einem herkömmlichen DoS-Angriff, nur dass anstelle einer Flut von Anfragen von verschiedenen IP-Adressen eine Flut an E-Mails an einen einzigen Posteingang geschickt wird, wodurch die Belastung erheblich ansteigt. Ein solcher Angriff kann dazu führen, dass das E-Mail-Postfach unbrauchbar wird und in manchen Fällen sogar den gesamten Server zum Absturz bringen kann. Die jahrzehntelange Geschichte dieser Art von Cyber-Angriffen hat eine Reihe positiver und negativer Folgen für Systemadministratoren mit sich gebracht. Zu den positiven Aspekten gehört das gute Verständnis von Mail-Bombing und die Verfügbarkeit einfacher Schutzmaßnahmen gegen solche Angriffe. Zu den negativen Aspekten zählt die große Anzahl an öffentlich zugänglichen Softwarelösungen zur Durchführung solcher Angriffe sowie die Möglichkeit für Angreifer, sich zuverlässig vor Entdeckung zu schützen.
Eine nicht unwesentliche Eigenschaft dieses Cyber-Angriffs ist, dass es praktisch unmöglich ist, damit Profit zu erzielen. Nun hat der Angreifer eine Flut von E-Mails an eines der Postfächer gesendet, nun hat er es dem Nutzer unmöglich gemacht, sein E-Mail zu nutzen, nun hat der Angreifer das Unternehmens-E-Mail eines anderen gehackt und begonnen, massenhaft E-Mails an das gesamte GAL zu versenden, wodurch der Server entweder abgestürzt ist oder so stark verlangsamt wurde, dass eine Nutzung unmöglich war, und was dann? Es ist fast unmöglich, ein solches Cyber-Verbrechen in Bargeld umzuwandeln, deshalb ist einfaches Mail-Bombing heutzutage ein ziemlich seltenes Phänomen, und Systemadministratoren können bei der Planung der Infrastruktur einfach nicht an den Schutz vor einem solchen Cyber-Angriff denken.
Dennoch ist Mail-Bombing, obwohl es aus kommerzieller Sicht eine recht sinnlose Tätigkeit ist, oft ein Bestandteil anderer, komplexerer und mehrstufiger Cyberangriffe. So bombardieren Angreifer oft das E-Mail-Postfach des Opfers mit sinnlosen Nachrichten, um zu verhindern, dass die Bestätigungsmail in der Flut der Nachrichten bemerkt wird, beispielsweise beim Hacken eines E-Mail-Accounts zur Übernahme eines Kontos bei einem öffentlichen Dienst. Darüber hinaus kann Mail-Bombing als Mittel des wirtschaftlichen Drucks auf ein Unternehmen eingesetzt werden. Eine intensive Bombardierung des öffentlichen E-Mail-Postfachs eines Unternehmens, das Anfragen von Kunden erhält, kann die Arbeit damit erheblich erschweren und somit zu Ausfallzeiten, unerfüllten Aufträgen sowie zum Verlust von Reputation und entgangenem Gewinn führen.
Aus diesem Grund sollte der Systemadministrator die Möglichkeit eines Mail-Bombings nicht vergessen und stets die notwendigen Maßnahmen zum Schutz vor dieser Bedrohung ergreifen. Es gibt keine objektiven Gründe, warum er seine Infrastruktur nicht gegen Mail-Bombing absichern sollte, vor allem wenn man bedenkt, dass dies bereits in der Phase des Aufbaus der E-Mail-Infrastruktur möglich ist und zudem nur wenig Zeit und Aufwand vom Systemadministrator in Anspruch nimmt. Schauen wir uns an, wie der Schutz gegen diesen Cyberangriff in der Zimbra Collaboration Suite Open-Source Edition implementiert ist.
Zimbra basiert auf Postfix – einem der zuverlässigsten und funktionalsten Open-Source Mail Transfer Agents derzeit. Ein Hauptvorteil seiner Offenheit liegt darin, dass es die unterschiedlichsten Drittanbieterlösungen zur Erweiterung der Funktionalität unterstützt. Insbesondere unterstützt Postfix die cbpolicyd umfassend – eine fortschrittliche Sicherheitsanwendung für E-Mail-Server. Neben dem Schutz vor Spam und der Erstellung von weißen, schwarzen und grauen Listen ermöglicht cbpolicyd dem Zimbra-Administrator die Überprüfung von SPF-Signaturen sowie die Festlegung von Einschränkungen für den Empfang und Versand von E-Mails oder Daten. Damit lässt sich sowohl ein zuverlässiger Schutz vor Spam und Phishing-E-Mails erzielen als auch der Server vor Mail-Bombing schützen.
Das Erste, was vom Systemadministrator verlangt wird, ist die Aktivierung des Moduls cbpolicyd, das in der Zimbra Collaboration Suite OSE auf dem MTA-Server der Infrastruktur vorinstalliert ist. Dies erfolgt mit dem Befehl zmprov ms `zmhostname` +zimbraServiceEnabled cbpolicyd. Danach muss die Weboberfläche aktiviert werden, um cbpolicyd komfortabel verwalten zu können. Dazu müssen Verbindungen am Webport Nummer 7780 erlaubt werden, und es ist erforderlich, einen symbolischen Link mit dem Befehl ln -s /opt/zimbra/common/share/webui /opt/zimbra/data/httpd/htdocs/webui, und anschließend die Konfigurationsdatei mit dem Befehl nano /opt/zimbra/data/httpd/htdocs/webui/includes/config.php, wo die folgenden Zeilen eingetragen werden müssen:
$DB_DSN="sqlite:/opt/zimbra/data/cbpolicyd/db/cbpolicyd.sqlitedb";
$DB_USER="root";
$DB_TABLE_PREFIX="";
Danach bleibt nur noch, die Dienste von Zimbra und Zimbra Apache mit den Befehlen zmcontrol restart und zmapachectl restart neu zu starten. Danach haben Sie Zugang zur Weboberfläche unter der Adresse :7780/webui/index.php. Ein wichtiger Punkt ist, dass der Zugang zu dieser Weboberfläche derzeit nicht geschützt ist, und um zu verhindern, dass Unbefugte darauf zugreifen, können die Verbindungen am Port 7780 nach jedem Login zur Weboberfläche einfach geschlossen werden.
Um sich vor dem E-Mail-Verkehr aus dem internen Netzwerk zu schützen, ermöglichen Quoten für das Versenden von E-Mails, die über cbpolicyd festgelegt werden können. Solche Quoten erlauben es, eine Begrenzung für die maximale Anzahl an E-Mails festzulegen, die von einem Postfach in einem bestimmten Zeitraum versendet werden können. Beispielsweise können, wenn die Manager Ihres Unternehmens im Durchschnitt 60-80 E-Mails pro Stunde versenden, unter Berücksichtigung einer kleinen Reserve, Quoten von 100 E-Mails pro Stunde festgelegt werden. Um eine solche Quote auszuschöpfen, müssten die Manager alle 36 Sekunden eine E-Mail versenden. Einerseits ist das ausreichend für eine vollumfängliche Arbeit, andererseits könnten mit einer solchen Quote Angreifer, die Zugang zu einem der Postfächer Ihrer Manager erhalten haben, keine Mail-Bombing- oder massiven Spam-Angriffe im Unternehmen durchführen.
Um eine solche Quote festzulegen, muss in der Weboberfläche eine neue Richtlinie zur Einschränkung des E-Mail-Versands erstellt werden, die sowohl für E-Mails, die innerhalb der Domäne gesendet werden, als auch für E-Mails, die an externe Adressen gesendet werden, gilt. Das wird wie folgt durchgeführt:
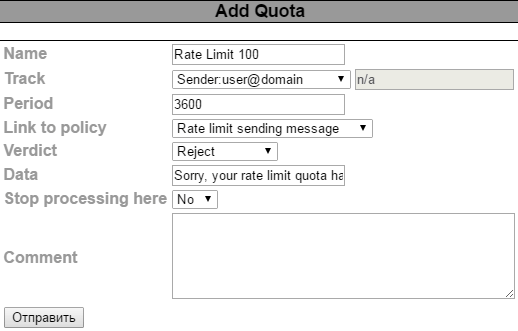
Nach diesem Schritt können die Einschränkungen für den Versand von E-Mails detaillierter definiert werden, insbesondere kann ein Zeitrahmen angegeben werden, nach dem die Einschränkungen aktualisiert werden, sowie eine Nachricht, die der Benutzer erhält, wenn er sein Limit überschreitet. Danach kann auch das Limit für den Versand von E-Mails festgelegt werden. Dieses kann sowohl in Form der Anzahl ausgehender E-Mails als auch in Form der übertragenen Datenmenge in Bytes angegeben werden. Es gibt unterschiedliche Möglichkeiten, mit E-Mails umzugehen, die über das festgelegte Limit hinaus gesendet werden. Beispielsweise können sie sofort gelöscht oder gespeichert werden, sodass sie direkt nach der Aktualisierung des Limits für den Versand von Nachrichten gesendet werden. Die zweite Option kann genutzt werden, wenn die optimale Höhe des Limits für den Versand von E-Mails durch die Mitarbeiter ermittelt wird.
Neben den Einschränkungen für den Versand von E-Mails ermöglicht cbpolicyd die Konfiguration eines Limits für den Empfang von E-Mails. Diese Einschränkung scheint auf den ersten Blick eine hervorragende Lösung zum Schutz vor Mail-Bombing zu sein, jedoch birgt das Festlegen eines solchen Limits, selbst wenn es hoch ist, das Risiko, dass unter bestimmten Umständen wichtige Nachrichten Sie nicht erreichen. Aus diesem Grund wird dringend empfohlen, keine Einschränkungen für eingehende E-Mails festzulegen. Wenn Sie sich jedoch entscheiden, das Risiko einzugehen, sollten Sie die Einstellungen für das Limit eingehender Nachrichten mit besonderer Sorgfalt angehen. So kann beispielsweise die Anzahl der eingehenden E-Mails von vertrauenswürdigen Partnern begrenzt werden, um zu verhindern, dass im Falle einer Kompromittierung ihres E-Mail-Servers eine Spam-Attacke auf Ihr Unternehmen durchgeführt wird.
Um sich vor dem Ansturm eingehender Nachrichten bei Mail-Bombing zu schützen, sollte der Systemadministrator etwas Klügeres unternehmen als lediglich eine Begrenzung des eingehenden E-Mail-Verkehrs. Eine mögliche Lösung sind sogenannte Greylisting-Verfahren. Ihr Grundprinzip ist, dass bei dem ersten Versuch, eine Nachricht von einem unzuverlässigen Absender zuzustellen, die Verbindung zum Server abrupt getrennt wird, was dazu führt, dass die Zustellung der E-Mail fehlschlägt. Wenn der unzuverlässige Server jedoch innerhalb eines bestimmten Zeitraums erneut versucht, dieselbe Nachricht zu senden, wird die Verbindung nicht unterbrochen, und die Zustellung erfolgt erfolgreich.
Der Sinn all dieser Maßnahmen besteht darin, dass Programme für den automatischen Massenaus Versand von E-Mails in der Regel nicht überprüfen, ob die gesendete Nachricht erfolgreich zugestellt wurde, und keine Versuche unternehmen, sie ein zweites Mal zu senden, während eine Person sich garantiert vergewissert, ob ihr Brief an die richtige Adresse gesendet wurde oder nicht.
Graue Listen können auch über die Weboberfläche von cbpolicyd aktiviert werden. Damit alles funktioniert, muss eine Richtlinie erstellt werden, die alle eingehenden E-Mails, die an Benutzer auf unserem Server adressiert sind, umfasst, und diese Richtlinie muss dann zur Erstellung einer Regel für das Greylisting verwendet werden, bei der der Zeitraum eingestellt werden kann, in dem cbpolicyd auf eine erneute Antwort von einem unbekannten Absender wartet. Dieser beträgt normalerweise 4-5 Minuten. Dabei können graue Listen so konfiguriert werden, dass alle erfolgreichen und nicht erfolgreichen Zustellversuche von verschiedenen Absendern berücksichtigt werden und auf dieser Grundlage entschieden wird, ob der Absender automatisch zur Weiß- oder Schwarze Liste hinzugefügt wird.
Wir möchten Sie darauf hinweisen, dass die Verwendung von grauen Listen mit maximaler Verantwortung angegangen werden sollte. Am besten ist es, wenn die Anwendung dieser Technologie Hand in Hand mit der kontinuierlichen Pflege von weißen und schwarzen Listen erfolgt, um das Risiko zu minimieren, wichtige E-Mails für das Unternehmen zu verlieren.
Darüber hinaus kann der Schutz vor Mail-Bombing durch das Hinzufügen von SPF-, DMARC- und DKIM-Prüfungen unterstützt werden. Häufig bestehen E-Mails, die während eines Mail-Bombing-Vorgangs eingehen, diese Prüfungen nicht. Darüber wurde bereits in .
Somit ist es ziemlich einfach, sich vor einer Bedrohung wie Mail-Bombing zu schützen, und dies kann bereits in der Phase des Aufbaus der Zimbra-Infrastruktur für Ihr Unternehmen geschehen. Es ist jedoch wichtig, ständig darauf zu achten, dass die Risiken, die mit der Nutzung eines solchen Schutzes verbunden sind, niemals die Vorteile überwiegen, die Sie daraus ziehen.
Quelle: habr.com
