

GitLab a averti les utilisateurs d'une augmentation des activités malveillantes liées à l'exploitation de la vulnérabilité critique CVE-2021-22205, qui leur permet d'exécuter leur code à distance sans authentification sur un serveur utilisant la plateforme de développement collaboratif GitLab.
Ce problème est présent dans GitLab depuis la version 11.9 et a été corrigé en avril dans les versions 13.10.3, 13.9.6 et 13.8.8. Cependant, d'après une analyse globale du réseau menée le 31 octobre sur 60 000 instances GitLab accessibles publiquement, 50 % des systèmes utilisent encore des versions obsolètes et vulnérables de GitLab. Seuls 21 % des systèmes analysés disposent des mises à jour nécessaires. les serveurset sur 29 % des systèmes, il n'a pas été possible de déterminer le numéro de version utilisé.
La négligence des administrateurs de serveurs GitLab concernant l'installation des mises à jour a permis à des attaquants d'exploiter activement cette vulnérabilité et de la déployer sur le serveur. серверах Des logiciels malveillants ont été injectés et connectés à un réseau de zombies impliqué dans des attaques DDoS. Lors d'une attaque DDoS générée par un réseau de zombies exploitant des serveurs GitLab vulnérables, le volume de trafic a atteint 1 térabit par seconde au plus fort de la crise.
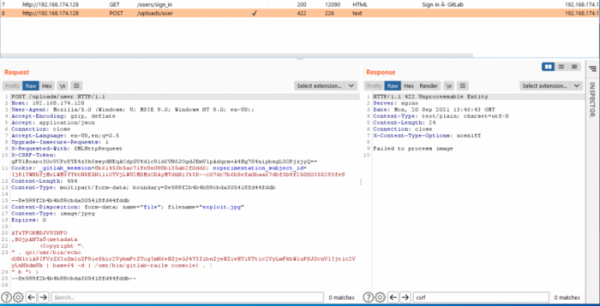
La vulnérabilité est causée par un traitement incorrect des fichiers image téléchargés par un analyseur externe basé sur la bibliothèque ExifTool. Une vulnérabilité dans ExifTool (CVE-2021-22204) permettait l'exécution de commandes arbitraires dans le système lors de l'analyse des métadonnées de fichiers au format DjVu : (métadonnées (Copyright "\ " . qx{echo test >/tmp/test} . \ " b ") )
De plus, étant donné que le format réel était déterminé dans ExifTool par le type de contenu MIME, et non par l'extension du fichier, l'attaquant pourrait télécharger un document DjVu avec un exploit sous le couvert d'une image JPG ou TIFF standard (GitLab appelle ExifTool pour tous les fichiers avec jpg, extensions jpeg et tiff pour nettoyer les balises inutiles). Un exemple d'exploit. Dans la configuration par défaut de GitLab CE, une attaque peut être menée en envoyant deux requêtes ne nécessitant pas d'authentification.
Il est recommandé aux utilisateurs de GitLab de s'assurer qu'ils utilisent la version actuelle et, s'ils utilisent une version obsolète, d'installer immédiatement les mises à jour et, si pour une raison quelconque cela n'est pas possible, d'appliquer de manière sélective un correctif qui bloque la vulnérabilité. Il est également conseillé aux utilisateurs de systèmes non corrigés de s'assurer que leur système n'est pas compromis en analysant les journaux et en recherchant les comptes d'attaquants suspects (par exemple, dexbcx, dexbcx818, dexbcxh, dexbcxi et dexbcxa99).
Source: opennet.ru
