

Wiz a publié les résultats de son analyse du ver Shai-Hulud 2, responsable de la diffusion de plus de 800 paquets malveillants sur le dépôt NPM, totalisant plus de 100 millions de téléchargements. Après l'installation d'un paquet infecté, le ver actif recherche des données sensibles, publie de nouvelles versions malveillantes (dès qu'il détecte un jeton de connexion à un répertoire NPM) et rend les données sensibles trouvées accessibles publiquement en créant de nouveaux dépôts sur GitHub.
Plus de 30 000 dépôts contenant des données interceptées par le ver ont été identifiés sur GitHub. Environ 70 % de ces dépôts contenaient un fichier content.json, 50 % un fichier truffleSecrets.json et 80 % un fichier environment.json, renfermant des clés d’accès, des données sensibles et des variables d’environnement présentes sur le système du développeur ayant installé le paquet malveillant contenant le ver. Ces dépôts contenaient également environ 400 fichiers actionsSecrets.json, renfermant des clés issues des environnements d’exécution de GitHub Actions.
Les fichiers contents.json contenaient plus de 500 identifiants et jetons uniques permettant de se connecter à GitHub. Les fichiers truffleSecrets.json contenaient des données sensibles découvertes grâce à l'utilitaire TruffleHog exécuté sur le système compromis. Cet utilitaire collecte plus de 800 types de données, notamment les clés d'accès, les clés de chiffrement, les mots de passe et les jetons utilisés dans divers services, environnements cloud, produits et systèmes de gestion de bases de données. Au total, plus de 400 000 enregistrements uniques ont été trouvés dans truffleSecrets.json, dont environ 2.5 % (soit environ 10 000) ont été vérifiés.
On craint que les informations confidentielles divulguées ne servent de point de départ à une nouvelle vague d'attaques, car une grande partie des données reste valide. Par exemple, un audit a montré que 60 % des jetons d'accès NPM récupérés sur les systèmes infectés par le ver sont toujours valides.
Le rapport fournit également des statistiques générales basées sur une analyse des variables d'environnement des systèmes affectés. 23 % des lancements de vers ont eu lieu sur des machines de développeurs et 77 % dans des environnements d'intégration continue (60 % GitHub Actions, 5 % Jenkins, 5 % GitLab CI et 3 % AWS CodeBuild). 87 % des systèmes utilisés Linux, 12 % — macOS et 1% - Windows. 76 % des lancements ont eu lieu dans des conteneurs, 13 % dans des systèmes principaux.
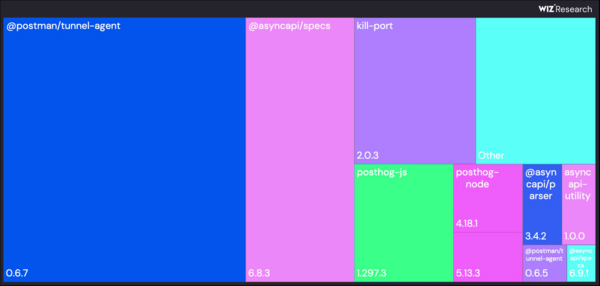
60 % des infections sont dues à l'installation de versions malveillantes des paquets @postman/tunnel-agent-0.6.7 et @asyncapi/specs-6.8.3. Dans 99 % des cas, le ver a été activé par l'exécution de la commande « node setup_bun.js », spécifiée dans la section preinstall du fichier package.json (le 1 % restant résulte probablement de tentatives de test).
Source: opennet.ru
