

Minden alkalommal, amikor egy újabb cellás kommunikációs szabványra való áttérés nem csak az adatcsere sebességének növekedését jelenti, hanem megbízhatóbbá és az illetéktelen hozzáféréstől védettebbé is teszi a kapcsolatot. Ehhez a korábbi protokollokban talált sebezhetőségeket veszik igénybe, és új biztonsági ellenőrzési módszereket alkalmaznak. E tekintetben az 5G protokollt használó kommunikáció megbízhatóbbnak ígérkezik, mint a 4G (LTE) protokollt használó kommunikáció, ami azonban nem zárja ki az „5G” sebezhetőségek jövőbeni felfedezésének lehetőségét. Hasonlóképpen, a 4G évek óta tartó működése nem mentesítette ezt a protokollt sok új sebezhetőség feltárása alól. A közelmúltban ennek a tézisnek a megerősítésére szolgált egy dél-koreai biztonsági szakértők tanulmánya, amely 4 új veszélyes sérülékenységet fedezett fel a 36G protokollban.
A Koreai Fejlett Tudományos és Technológiai Intézet (KAIST) kutatói ugyanazt a módszert alkalmazták az LTE protokoll (hálózat) sebezhetőségeinek felkutatására, amelyet a PC-szoftverekben és más hasonló eszközökben található problémás megoldások megtalálására használnak. szervereketEz az úgynevezett fuzzing módszer magában foglalja a rendszer támadását (betöltését) helytelen, váratlan vagy véletlenszerű adatok sorozatával. A betöltés után a rendszer válaszát tanulmányozzák, és védelmi forgatókönyveket vagy támadási eszkalációkat dolgoznak ki. Ez a munka félautomatikusan elvégezhető, a telepítő rendszerre bízva az adatok küldésének és fogadásának folyamatát, míg a támadási forgatókönyveket és a fogadott adatok elemzését manuálisan fejlesztik ki. Például a KAIST szakemberei kifejlesztették az LTEFuzz segédprogramot az LTE protokoll biztonságának tesztelésére és a sebezhetőségek felkutatására, de ígéretet tettek arra, hogy nem hozzák nyilvánosságra, csak a berendezésgyártóknak és a távközlési szolgáltatóknak.
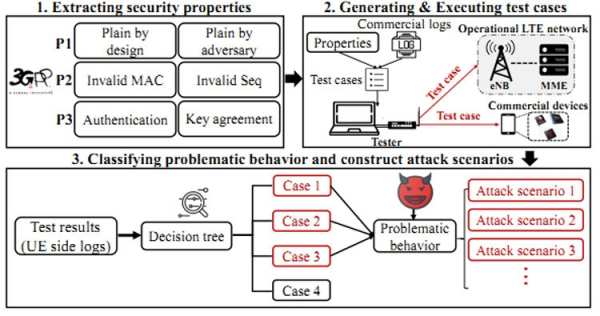
Az LTEFuzz segítségével több mint 50 sebezhetőséget fedeztek fel, amelyek közül 36 teljesen új volt. A módszerrel 15 már ismert sebezhetőséget találtunk, amelyek megerősítették a választott technológia helyességét (ha ismertek, miért nem zárták be?). A tesztelést két meg nem nevezett szolgáltató hálózatán és velük együttműködve végezték, így a hétköznapi felhasználókat ez nem érintette. És sok érdekesség kiderült. Lehetőség volt hallgatni az előfizetőket, leolvasni az adatokat a bázisállomások eszközökkel történő cseréjekor, hamis SMS-eket küldeni, blokkolni a bejövő hívásokat, leválasztani az előfizetőket a hálózatról, kezelni a forgalmat és még sok minden mást. A KAIST szakemberei értesítették a gyártókat, valamint a 3GPP és GSMA szervezeteket az összes talált sebezhetőségről, beleértve a cellás bázisállomások berendezésében lévő „lyukakat”.
Forrás: 3dnews.ru
