

Para peneliti dari Universitas Teknologi Graz (Austria) telah mengidentifikasi serangkaian serangan saluran samping (PDF) yang dilakukan melalui mekanisme pemantauan perubahan sistem file. Serangan ini memungkinkan pemantauan aktivitas pengguna lain dengan menganalisis peristiwa akses file dan direktori melalui API seperti inotify. Linux, FileObserver di Android, ReadDirectoryChangesW di Windows dan Peristiwa Sistem Berkas di macOSInformasi yang diperoleh dapat digunakan untuk merekonstruksi input keyboard pengguna, menentukan situs web mana yang dibuka, atau melancarkan serangan clickjacking yang menempatkan konten di atas jendela aktif tepat sebelum diklik. Kode yang mengimplementasikan metode serangan tersebut dipublikasikan di bawah lisensi MIT.
Metode serangan pertama ditunjukkan pada Linux Hal ini disebabkan oleh kemampuan untuk menentukan akses ke file di dalam direktori yang tidak dapat dibaca atau dipantau secara langsung. Dengan menggunakan fungsi inotifywatch, Anda dapat secara tidak langsung melacak perubahan file di dalam direktori dengan memantau direktori itu sendiri.
Pengguna tanpa hak istimewa tidak memiliki akses langsung untuk membaca isi atau memantau aktivitas perangkat /dev/input/event4, yang merekam peristiwa input keyboard. Namun, peristiwa yang terjadi pada file /dev/input/event4 memengaruhi status direktori induk dan dapat dipantau dengan memantau perubahan metadata untuk direktori /dev/input. Perubahan pada status /dev/input/event4 terjadi ketika data dimasukkan, dan penundaan antara peristiwa yang direkam melalui inotify berkorelasi dengan penundaan antara penekanan tombol pada keyboard.
Dengan menggunakan metode analisis statistik dan mempertimbangkan bahwa jeda antar penekanan tombol saat mengetik bergantung pada tata letak tombol pada keyboard, dimungkinkan untuk merekonstruksi informasi yang dimasukkan dengan tingkat kepastian tertentu. Misalnya, waktu reaksi saat memasukkan huruf "F" lebih cepat daripada saat memasukkan "Q" atau "X" karena membutuhkan lebih sedikit gerakan jari. Penekanan tombol berulang dan penekanan tombol yang berdekatan juga lebih cepat (huruf "s" setelah "a" ditekan secara signifikan lebih cepat daripada huruf "g" setelah "s").
Metode ini juga dapat digunakan untuk merekonstruksi input dalam sesi SSH ketika dua pengguna berbeda terhubung ke server SSH yang sama. Dalam hal ini, satu pengguna dapat memantau peristiwa yang dihasilkan oleh input pengguna lain dengan memantau file perangkat /dev/pts. Masalah ini telah diatasi dalam pembaruan kernel Januari 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65, dan 6.18.3 dengan menonaktifkan pembuatan peristiwa ACCESS dan MODIFY untuk direktori induk saat mengakses atau memodifikasi file khusus di dalamnya.
Metode serangan kedua memungkinkan seseorang untuk menentukan saat subsistem Polkit menampilkan dialog otentikasi dengan memantau file eksekusi /usr/bin/pkexec. Pada titik ini, penyerang dapat membuat jendela palsu, yang dirancang menyerupai dialog pemasukan kata sandi, dan menampilkannya di atas jendela input kata sandi yang sebenarnya. Pengguna yang tidak menyadari penggantian tersebut kemudian dapat memasukkan kata sandi untuk mengkonfirmasi operasi di jendela penyerang. Serangan ini telah didemonstrasikan pada distribusi yang menjalankan lingkungan desktop KDE Plasma.
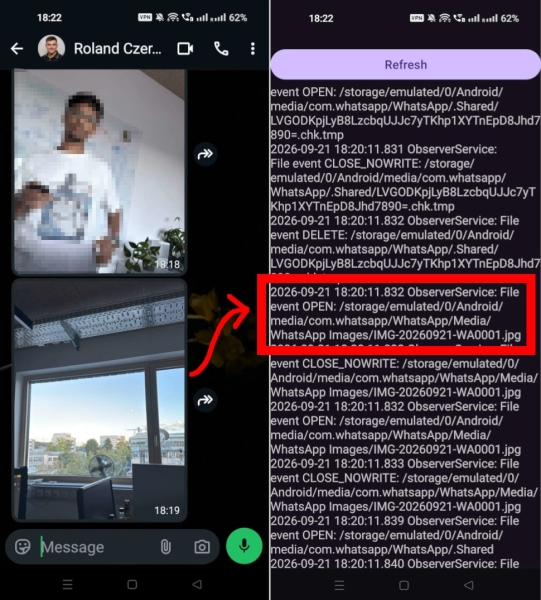
Disediakan oleh platform Android API FileObserver dapat digunakan untuk memantau aktivitas file di direktori privat aplikasi lain. Misalnya, dengan menganalisis aktivitas di direktori /sdcard/.AndroidDi WhatsApp, Anda dapat melacak penghapusan, pengiriman, dan penerimaan file, video, atau gambar, serta mengetahui nama file yang dikirim atau diterima.
В Windows Ternyata, mengaktifkan pelacakan peristiwa untuk direktori root (C:\) mengirimkan informasi, termasuk jalur file lengkap, tentang setiap peristiwa dengan semua file dalam sistem file, terlepas dari izin file. Para peneliti mendemonstrasikan kemungkinan menggunakan fitur ini untuk melacak secara real-time situs web mana yang dibuka pengguna di Firefox (untuk basis data IndexedDB dan cache di Firefox, direktori terpisah dengan nama situs web dibuat untuk setiap situs web, dan akses ke direktori ini dapat dilacak). Tanggapan Microsoft terhadap masalah keamanan ini telah dinominasikan untuk Penghargaan Pwnies 2026 untuk Tanggapan Vendor Terbaru, karena perwakilan perusahaan awalnya mengklaim bahwa ini bukan kerentanan, tetapi fitur yang tidak terdokumentasi.
Sumber: opennet.ru
