

Microsoft компаниясы кітапхана (Library OS) ретінде жүзеге асырылатын қауіпсіздікке бағытталған операциялық жүйені әзірлейтін Litebox жобасының алғашқы нұсқасын шығарды. Бұл тәсіл операциялық жүйе қызметтерін сыртқы ОС ядросына жүйелік шақыруларды талап етпей, қолданбаларға тікелей енгізеді. Litebox бағдарламаларда немесе ядроларда қосымша оқшаулау қабаты ретінде пайдаланылуы мүмкін, бұл қажетсіз ядро функционалдарына немесе API интерфейстеріне кіруді бұғаттайды. Жобаның коды Rust тілінде жазылған және MIT лицензиясы бойынша ашық бастапқы кодты болып табылады.
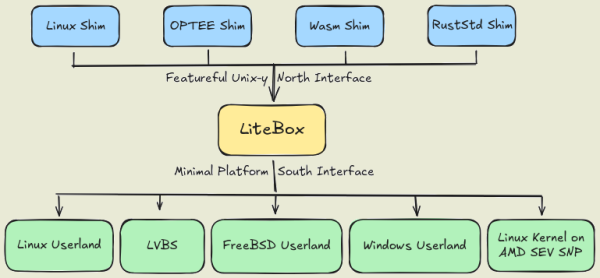
Litebox сұраныстарды сыртқы API интерфейстеріне аударатын оқшаулау қабаты бар қолданбаға қосылатын кітапхананы ұсынады. Мұндай сыртқы API интерфейстері ядро бола алады. Linux, қорғалған оқшауланған орталар OP-TEE (Ашық портативті сенімді орындау ортасы), Webassembly орталары немесе RustStd стандартты кітапханасы.
Litebox арқылы жасалған минималистік платформа қолданбаларды іске қосуға жарамды. Linux и Windows, ұяшық ядролар Linux және LVBS (Linux Виртуалдандыруға негізделген қауіпсіздік). Litebox үшін қолданылуы мүмкін салаларға өзгертілмеген іске қосуды қамтамасыз ету жатады. Linux- бағдарламалар Windows, орындау оқшаулануы Linux- ядросы бар жүйелердегі қолданбалар Linux, жадты шифрлау үшін AMD SEV SNP үстінде бағдарламаларды іске қосу, OP-TEE бағдарламаларын іске қосу Linux және LVBS тұжырымдамасын қолдана отырып оқшаулау (жеке ядро компоненттерін қорғау үшін аппараттық виртуалдандыруды пайдалану) Linuxмысалы, модульдердің түпнұсқалығын және кіруді басқаруды басқару үшін қолданылады).
Ақпарат көзі: opennet.ru
