

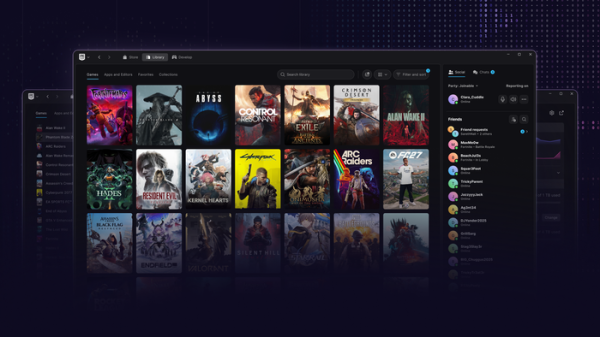
„Epic Games“ pristatė naujojo „Epic Games Launcher“ apžvalgą, kurioje bus anksčiau žadėta platformos parama. LinuxNaujojoje versijoje taip pat yra atnaujintas dizainas, sutrumpintas paleidimo laikas, integruotas balso pokalbis, vienas puslapis žaidimų paleidimui valdyti, galimybė skydelyje patalpinti pasirinktines programas ir žaidimus, išplėstinė paieška ir atsisiuntimo greičio bei aktyvumo stebėjimas.
Be to, buvo paskelbta, kad ruošiama internetinio žaidimo „Fortnite“ versija. LinuxŠis projektas apima EAC (Easy Anti-Cheat) apsaugos sistemos atnaujinimą, skirtą Linux- platinami ir užmezgami ryšiai su prižiūrėtojais, siekiant įdiegti apsaugos nuo sukčiavimo sistemoms reikalingas galimybes LinuxPažymima, kad senasis EAC įgyvendinimas Linux nesuteikia reikiamo apsaugos nuo sukčiavimo lygio, todėl daugelis žaidimų kūrėjų neprideda palaikymo LinuxNaujoji EAC versija naudoja standartinius branduolio teikiamus saugumo mechanizmus, o ne savo branduolio modulį. Linux, o pati anti-cheat programa veikia kaip „systemd“ paslauga.
Tarp reikalavimų, kuriuos paskirstymai turi atitikti, kad galėtų naudoti EAC:
- Saugus branduolio, tvarkyklių ir branduolio modulių, pasirašytų patvirtintais raktais, įkėlimas įkrovos metu. Tinkamas patvirtinto įkrovos lygis jau yra užtikrintas Ubuntu, Fedora, Bazitas, Mėlynpelekis, Debian, „openSUSE“, SUSE, Rocky Linux и AlmaLinux.
- BIOS aktyvuokite TPM 2.0, kad sukurtumėte patvirtintą įkrovos žurnalą.
- Naudojant įkrovos įkroviklius, tokius kaip „systemd-boot“ ir „GRUB“, kurie palaiko išmatuotą įkrovos režimą, leidžiantį patvirtinti konfigūracijos ir įkeltų komponentų galiojimą.
- IOMMU technologijos aktyvinimas BIOS ir branduolyje, kuris neleidžia sukčiaujantiems aparatūros įrenginiams pasiekti žaidimo atminties.
- Įgalina branduolio užrakinimo režimą, kuris riboja root prieigą prie branduolio ir blokuoja UEFI saugaus įkrovimo apėjimo kelius (apriboja prieigą prie /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes debug mode, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), kai kurių ACPI sąsajų ir CPU MSR registrų, blokuoja kexec_file ir kexec_load iškvietimus, draudžia perjungti į miego režimą, riboja DMA naudojimą PCI įrenginiams, draudžia importuoti ACPI kodą iš EFI kintamųjų ir neleidžia manipuliuoti įvesties/išvesties prievadais).
- „Kexec“ mechanizmo išjungimas branduolyje, kuris naudojamas naujam branduoliui paleisti iš senojo be visiško sistemos perkrovimo.
- LSM kabliukų palaikymas (Linux Apsaugos modulis) BPF, skirtas prijungti eBPF programas, kurios kontroliuoja prieigą ir stebi procesų veikimą (siekiant blokuoti žaidimo atminties skaitymą ir modifikavimą, taip pat tikrinti apsaugos nuo sukčiavimo sistemos veiklą).
Kūrėjai Ubuntu jau pradėjo svarstyti paskelbtus reikalavimus, atsižvelgdami į ankstesnę neigiamą patirtį, susijusią su naudotojų privatumo pažeidimais Windows (EAC slapta vykdė kodą nuliniame apsaugos žiede, perdavė duomenis išoriniams serveriai (Tai galėtų būti daroma be aiškaus vartotojo sutikimo ir likti sistemoje po žaidimo pašalinimo.) Susirūpinimą taip pat kelia padidėjęs kenkėjiškų programų atakų paviršius ir ryšys su Kinijos bendrove „Tencent“ (kuriai priklauso 40 % „Ecic Games“), kuri gali būti suinteresuota šnipinėti vartotojus. Siūloma neplatinti EAC paketų per pagrindines saugyklas, informuoti vartotojus apie galimą riziką ir pateikti atskirą įkrovos konfigūraciją tiems, kuriems reikia paleisti EAC.
Šaltinis: opennet.ru
