

Diskusijoms branduolio kūrėjų el. pašto sąraše Linux Buvo išleisti pataisymai, įdiegiantys „BeamFS“ failų sistemą, kuri naudoja Reed-Solomon kodavimą sugadintiems duomenims aptikti ir atkurti vieno disko konfigūracijose. Pagrindinės „BeamFS“ taikymo sritys apima palydovinius borto kompiuterius, spindulinės terapijos kabinetų įrangą ir kitas sistemas, veikiančias didelės spinduliuotės aplinkoje, kur sugadintų duomenų atkūrimas yra svarbesnis nei negalėjimas nuskaityti informacijos.
Pagal numatytuosius nustatymus „BeamFS“ gali atkurti iki 8 prarastų baitų kiekviename 255 baitų bloke su 7 % pridėtine apkrova (288 baitai atkūrimo kodų kiekvieniems 4096 baitų saugomų duomenų). Klaidų taisymo kodai taikomi ne tik duomenims, bet ir paslaugų informacijai superbloke, inode, katalogų indeksuose ir bitų žemėlapiuose. Kiekvienos skaitymo operacijos metu atliekami vientisumo patikrinimai ir bandoma atkurti trūkstamus duomenis. Jei negalima garantuoti informacijos teisingumo, operacija nepavyksta su klaida „-EIO“, kuri neleidžia tyliai atkurti sugadintų duomenų.
Atlikti eksperimentai parodė, kad kai „i.MX 8M Plus“ plokštė buvo apšvitinta Linux ir ext4 failų sistemoje su protonais, kurių energija svyravo nuo 20 iki 58 meV, 90 % visų gedimų įvyko failų sistemos ir atminties įrenginio tvarkyklės lygmenyje. Taip pat buvo atliktas vieno bito sugadinimo skaitymo iš disko metu modeliavimas: „BeamFS“ ir „Btrfs“ sėkmingai aptiko duomenų sugadinimą ir visada grąžino klaidą, o ext4 ir ext3 tyliai grąžino sugadintus duomenis.
„BeamFS“ užtikrina vientisumą ir atkūrimą tik nuo nuskaitymo iš fizinio saugojimo įrenginio iki perkėlimo į RAM atminties puslapio talpyklą. RAM atminties vientisumą galima išlaikyti naudojant klaidas taisančius atminties lustus.
Vienas iš „BeamFS“ apribojimų yra žurnalavimo ir kopijavimo įrašymo (CoW) režimo nepalaikymas – metaduomenys į diską įrašomi atsitiktine tvarka, todėl neįprasto išjungimo atveju reikalingas pilnas patikrinimas naudojant fsck.
Be to, neseniai branduoliui skirta „BeamFS“ Linux Buvo pasiūlytos dar dvi failų sistemos:
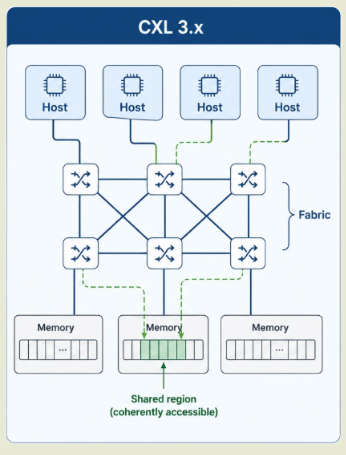
- Prieš kelias dienas vykusioje konferencijoje Linux 2026 m. santechnikų konferencijoje „Huawei“ inžinierius pristatė (vaizdo įrašas, skaidrės) branduolio XMFS (tarpmazgių eXpress atminties failų sistema) failų sistemą. Linux, skirtas naudoti klasteriuose su bendra RAM visuose mazguose (kaip tmpfs, bet visiems mazgams). XMFS leidžia naudoti standartinę POSIX failų sistemos sąsają darbui su išorine atmintimi, tiesiogiai adresuojama naudojant tokias technologijas kaip CXL 3.0 („Compute Express Link“) ir „Huawei United Bus“. Šiuo metu projektas yra eksperimentinio prototipo etape, vyksta vidiniai bandymai ir dar nėra paruoštas branduolio integracijai.

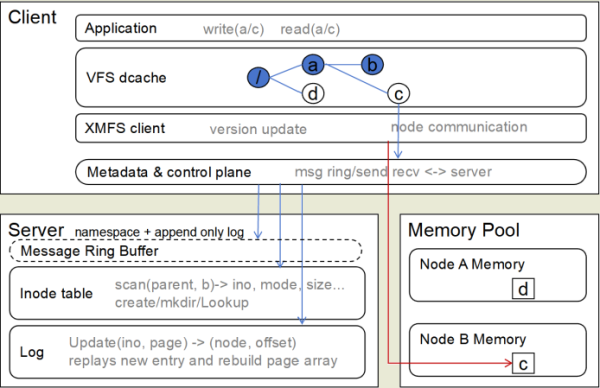
Failų sistema turi klasikinę paskirstytų failų sistemų su paskirstymu architektūrą serveris, atsakingas už žurnalavimą, inode lentelių priežiūrą ir turinio bei metaduomenų susiejimą su atskirų mazgų atmintimi.

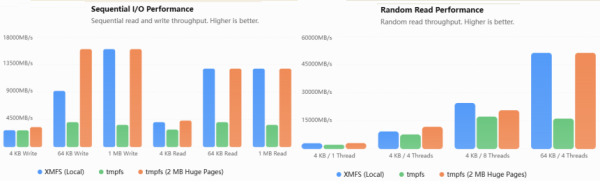
Testuojant XMFS naudojimą tokioms užduotims kaip konteinerių vaizdų bendrinimas tarp mazgų, įgyvendinimas parodė panašų našumą kaip ir tmpfs su įjungtais dideliais atminties puslapiais (2 MB dideli puslapiai).


- Pasitelkus dirbtinį intelektą, buvo sukurta failų sistema „MeshXFS“. Tai XFS atšaka, pritaikyta vienu metu naudoti keliuose klasterio mazguose. „MeshXFS“ leidžia bendrai naudojamą blokų įrenginį prijungti skaitymo ir rašymo režimu prie skirtingų mazgų, išlaikyti vientisumą ir valdyti užraktus vienu metu pasiekiant duomenis. Projektas prasidėjo kaip eksperimentas, siekiant patikrinti duomenų kūrimo naudojant dirbtinio intelekto modelius galimybes. Linux- tvarkyklės su failų sistema, palaikančia paskirstytus užraktus, lygiagrečią prieigą ir gedimų atkūrimą. Pagrindinis darbas buvo atliktas naudojant „Claude Opus“, tačiau ypač sudėtingoms problemoms spręsti buvo naudojamos „Claude Fable“, GPT, „Gemini“ ir „Astra“. Eksperimentas buvo pripažintas sėkmingu ir jau buvo išleistos kelios veikiančios „MeshXFS“ versijos.
Papildomos XFS įdiegtos funkcijos apima du paskirstytus užraktų valdymo režimus (tinklo sinchronizavimas ir būsenos saugojimas atskirame bendrame diske), talpyklos nuoseklumą tarp mazgų, atkūrimo žurnalavimą ir disko formato bei įrankių pritaikymą prie klasterio failų sistemos specifikos. Palaikoma dirbti su bendra saugykla, prijungta per iSCSI (išbandyta 16 mazgų) arba su blokų įrenginių replikacija naudojant DRBD. Užraktų koordinavimas, mazgų aptikimo funkcijos, prieinamumo patikrinimai ir nepavykusių mazgų aptikimas įdiegtos viename bendrame branduolio modulyje. Veikimas buvo išbandytas „Proxmox VE 9“, „RHEL 9“, Ubuntu 24.04/26.04 ir Debian 12 / 13.
Šaltinis: opennet.ru
