

„Mozilla“ pristatė naują produktą: „Firefox Enterprise“ – atskirą „Firefox“ versiją, skirtą įmonių naudojimui ir siūlančią patobulintas centralizuoto darbuotojų veiklos valdymo bei kontrolės galimybes. „Firefox Enterprise 158“ versija pagrįsta „Firefox 158“, kurios išleidimas numatytas šį vakarą. Naršyklės valdymas darbo stotyse tvarkomas per žiniatinklio administratoriaus konsolę, kurią galima paleisti savo aparatinėje įrangoje, nesiremiant išorinėmis debesijos paslaugomis.
Palaikymas apima įvykių informacijos perdavimą į visos įmonės saugos informacijos ir įvykių valdymo (SIEM) platformas, prieigos taisyklių apibrėžimą pagal naudotojus ir įrenginius, autentifikavimą naudojant vienkartinio prisijungimo (SSO) sistemas, prieigos ribojimą domeno lygmeniu ir naršyklės veiksmus (pvz., su dirbtiniu intelektu susijusių funkcijų išjungimą), priedų diegimo ir atnaujinimų pristatymo valdymą, nuotolinius konfigūracijos pakeitimus ir telemetrijos duomenų rinkimą.
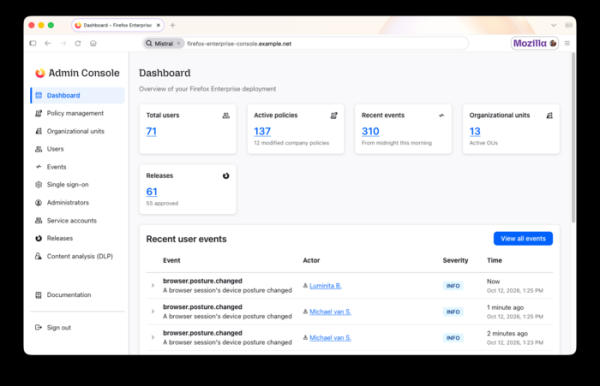
Pagrindinės „Firefox Enterprise“ funkcijos:
- Tvarkykite naudotojus ir sesijas naudodami administratoriaus konsolę. Suskirstykite naudotojus į grupes su skirtingais prieigos lygiais. Kurkite turinio analizės taisykles ir peržiūrėkite audito žurnalus.
- Galimybė dirbti naršyklėje tik po autentifikavimo naudojant įmonės paskyrą. Palaikoma integracija su SSO ir autentifikavimo teikėjais naudojant protokolą.
„OpenID Connect“ (OIDC). Galimas dviejų veiksnių autentifikavimas. Paleidus iš naujo arba uždarius naršyklę, sesija nutraukiama ir reikia prisijungti iš naujo. Administratorius gali nuotoliniu būdu nutraukti sesiją, pavyzdžiui, jei pavogiamas nešiojamas kompiuteris.
- Speciali dizaino tema ir prekės ženklo elementai. Dizaino stilius pritaikytas prie jūsų įmonės stiliaus, o įmonės logotipas rodomas naršyklėje.
- Išjungti skambučius į „Mozilla“ paslaugas, pirmenybę teikiant pačios įmonės paslaugoms, kurios teikia naršyklės valdymą ir atnaujinimus.
- Įrenginio būsenos duomenų, įskaitant operacinės sistemos informaciją, disko šifravimą, veikiančias saugos programas, „Active Directory“ domeno ryšį, įdiegtus priedus ir tinklo ryšio informaciją, perdavimas į administratoriaus konsolę. Administratorius gali konfigūruoti naršyklės prieigą pagal sistemos aplinkos nustatymus.
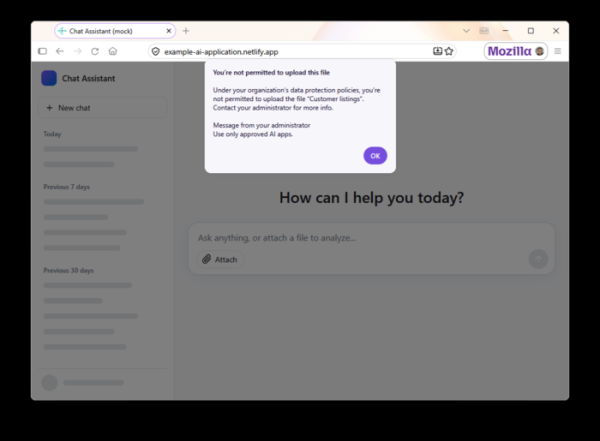
- Duomenų praradimo prevencijos (DLP) galimybės: administratorius gali sukonfigūruoti blokavimą arba įspėjimus apie bandymus įklijuoti iš iškarpinės, įkelti ir atsisiųsti failus arba spausdinti puslapius iš tam tikrų svetainių. Pavyzdžiui, galima uždrausti įklijuoti iš iškarpinės į neleistinas dirbtinio intelekto priemones. Integruoti DLP patikrinimai atliekami vartotojo įrenginio naršyklėje, o tai reiškia, kad turinys nesiunčiamas tinklu patikrinimui, tačiau duomenys taip pat gali būti siunčiami į išorines DLP sistemas. Aptikti taisyklių pažeidimai rodomi administratoriaus konsolėje.

- Palaikoma galimybė svarbiuose puslapiuose pridėti vandens ženklus su darbuotojo el. pašto adresu ir operacijos laiku. Tokius ženklus galima naudoti tiriant informacijos nutekėjimo šaltinį. Vandens ženklo parametrus ir svetaines, kuriose jie pridedami, konfigūruoja administratorius.
- Patobulintas apsaugos režimas („Lockdown“), kuris išjungia JIT „JavaScript“ kompiliavimą, kai bandoma pasiekti nepatikimas svetaines, blokuoja „Workers“ vykdymą, draudžia nešifruotas užklausas per HTTP ir užtikrina, kad darbas su svetaine būtų izoliuotas atskirame konteineryje.
- Profilio duomenų, pvz., naršymo istorijos, žiniatinklio formos duomenų, kredencialų ir TLS sesijos žetonų, šifravimas. Prieiga prie nukopijuoto užšifruoto profilio galima tik naudojant administratoriaus pateiktą raktą.
- Galimybė pasiekti įmonės vidines svetaines ir žiniatinklio programas iš vartotojo asmeninių įrenginių neįdiegus atskiro VPT, naudojant įmonės įdiegtą tarpinį serverį.
- Daugiau nei 130 centralizuotai valdomų politikų, kurių daugelį galima pakeisti nepaleidžiant naršyklės iš naujo. Pavyzdžiui, politikos kryptis galima naudoti norint pakeisti nustatymus, susijusius su tarpiniais serveriais, svetainių filtravimu, slapukais, veikimu tik per HTTPS, užrakinimo režimu ir priedų nustatymais.
- Galimybė nustatyti minimaliai priimtiną naršyklės versiją ir sekti atnaujinimų diegimą darbuotojų sistemose.
- Palaikymas ataskaitų teikimui apie tokius įvykius kaip failų atsisiuntimai, spausdinimas, priedų diegimas, nesaugių svetainių atidarymas ir bandymai peržiūrėti užblokuotas svetaines, pažymėtas saugaus naršymo duomenų bazėje. Tokių įvykių ataskaita rodoma administratoriaus sąsajoje.
- Administratorius gali blokuoti arba leisti naršyklės priedų naudojimą pagal jų tipą, svetaines ir naudotojo teises. Taip pat galima išjungti automatinius priedų atnaujinimus ir naudoti atskirą serverio pristatyti naujas priedų versijas, uždrausti keisti priedų nustatymus atskirose svetainėse ir pasirinkti, su kuriomis svetainėmis naudoti konkrečius priedus.
Šaltinis: opennet.ru
