

Po penkių mėnesių kūrimo išleista „IncidentRelay 1.1“. Ji kuria atvirojo kodo sistemą budėjimo valdymui, įspėjimų nukreipimui ir incidentų reagavimui, veikiančią savarankiškai talpinamame serveryje. „IncidentRelay 1.1“ pažymėta kaip pirmoji stabili versija (1.0 atšaka buvo beta versijos). Projektas skirtas SRE, DevOps ir infrastruktūros komandoms, ieškančioms lokaliai diegiamos alternatyvos SaaS paslaugoms budėjimo valdymui, eskalavimo politikoms ir incidentų reagavimui. Projekto kodas parašytas Python kalba ir platinamas pagal MIT licenciją.
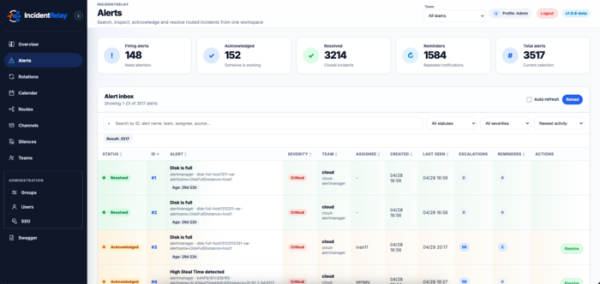
„IncidentRelay“ gauna įvykius iš stebėjimo sistemų, susieja juos su tarnyba, komanda ir rotacija, o tada siunčia pranešimus atsakingiems budintiems pareigūnams arba komandoms. Sistema įgyvendina budėjimo grafikus, rotacijas, pamainų pakeitimus, incidentų patvirtinimą, patvirtinimo / sprendimo būseną, priminimus, eskalavimą, laikinus budinčių pareigūnų pakeitimus, suplanuotą techninės priežiūros laiką ir įspėjimų slopinimą.
Pagrindinis projekto privalumas yra visiška infrastruktūros ir maršrutizavimo logikos kontrolė. „IncidentRelay“ diegiama savo aplinkoje, veikia su savo duomenų baze ir leidžia aiškiai atskirti gaunamus maršrutus, komandas, rotacijas ir pristatymo kanalus. Įeinantys žetonai priklauso maršrutams, o ne kanalams, todėl lengviau suprasti, kuris išorinis šaltinis turi leidimą siųsti įvykius konkrečiai komandai.
„IncidentRelay“ palaiko įvykių gavimą iš „Prometheus Alertmanager“, „Grafana Alerting“, „Zabbix“, „Sentry“, „LibreNMS“, RMON, AWS SNS/CloudWatch“ ir pasirinktinių žiniatinklio kablių. Pranešimus galima siųsti per „Mattermost“, „Slack“, „Telegram“, „Discord“, „Microsoft Teams“, el. paštą, žiniatinklio kablius, naršyklės/PWA tiesioginius pranešimus ir balso skambučių teikėjus. „Mattermost“ ir „Telegram“ pranešimuose gali būti nurodyti veiksmai, skirti problemai patvirtinti ir išspręsti, todėl incidentus galima tvarkyti neperjungiant į atskirą sąsają.
Projektą galima paleisti naudojant „Docker Compose“ – RPM paketą, skirtą „Red Hat“ tipo distribucijoms, rankiniu būdu per „systemd“ arba „Kubernetes“ naudojant „Helm“ diagramą. „SQLite“ galima naudoti mažoms instaliacijoms, o „PostgreSQL“ rekomenduojamas gamybinėms aplinkoms ir didesnėms apkrovoms.
Naujojoje versijoje siūlomi šie pakeitimai:
- Pridėtos kelių lygių budėjimo rotacijos su laiko apribojimais, sluoksnių prioritetais ir laikinų pavadavimų svarstymu;
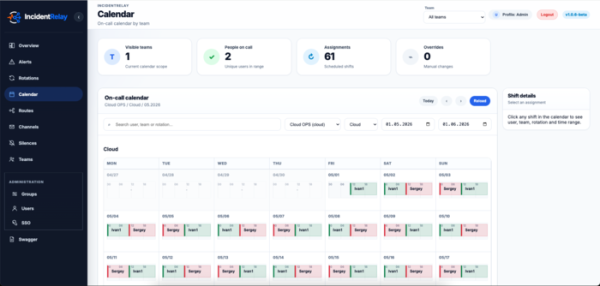
- Atsirado budėjimo kalendorius, CalDAV ir ICS prenumeratos išoriniams kalendoriams;
- Įgyvendintos incidentų eskalavimo politikos su daugiapakopėmis eskalavimo grandinėmis;
- Pridėtos įspėjimų grupės, įvykių grupavimas, atidėti pranešimai ir rankinis susijusių įspėjimų sujungimas;
- Atsirado langai suplanuotiems darbams ir „tyliems“ įspėjimams;
- Pridėta galimybė pridėti komentarus prie įspėjimų;
- Pridėti incidentų prioritetai (P1–P5) ir automatinis prioritetų eskalavimas pagal svarbos lygį;
- Įdiegtas paslaugų katalogas, paslaugų priklausomybės, SLI/SLO, paslaugų poveikio istorija ir verslo paslaugos;
- Pridėtas paaiškinimo sekimas, skirtas maršrutizavimo analizei: kodėl įspėjimas buvo arba nebuvo įtrauktas į komandą, buvo sugrupuotas, slopinamas arba išsiųstas į konkretų kanalą;
- Pridėti patikrinimai (širdies ritmas / mirusiojo jungiklis) stebėjimo, atsarginių kopijų kūrimo, ETL ir kitoms užduotims, kai problema yra laukiamo signalo nebuvimas.
Šaltinis: opennet.ru
