

Spoločnosť GitLab varovala používateľov pred zvýšenou aktivitou útočníkov súvisiacou so zneužívaním kritickej zraniteľnosti CVE-2021-22205, ktorá umožňuje vzdialené spustenie kódu bez autentifikácie na serveri s platformou pre kolaboratívny vývoj GitLab.
Tento problém sa v GitLabe vyskytuje už od verzie 11.9 a bol opravený ešte v apríli vo verziách GitLab 13.10.3, 13.9.6 a 13.8.8. Avšak podľa globálneho sieťového skenovania 60 000 verejne dostupných inštancií GitLabu, ktoré sa uskutočnilo 31. októbra, 50 % systémov naďalej používa zastarané a zraniteľné verzie GitLabu. Iba 21 % skenovaných systémov má nainštalované potrebné aktualizácie. serverova na 29 % systémov nebolo možné určiť používané číslo verzie.
Nedbalý prístup správcov servera GitLab k inštalácii aktualizácií viedol k tomu, že útočníci aktívne zneužívali túto zraniteľnosť a začali ju umiestňovať na servery malvéru a prepojiť ich s botnetom zapojeným do DDoS útokov. V čase svojho vrcholu dosiahol objem prevádzky počas DDoS útoku generovaného botnetom založeným na zraniteľných serveroch GitLab 1 terabit za sekundu.
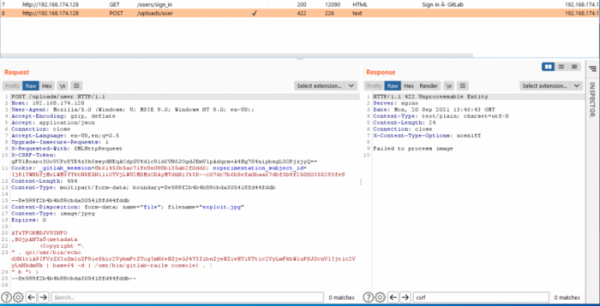
Zraniteľnosť je spôsobená nesprávnym spracovaním nahraných obrazových súborov externým analyzátorom založeným na knižnici ExifTool. Zraniteľnosť v ExifTool (CVE-2021-22204) umožňovala vykonávanie ľubovoľných systémových príkazov pri analýze metadát zo súborov DjVu: (metadáta (Copyright "\ " . qx{echo test >/tmp/test} . \ " b ") )
Navyše, keďže skutočný formát bol v ExifTool určený typom obsahu MIME a nie príponou súboru, útočník mohol nahrať dokument DjVu s povoleným zneužitím, maskovaný ako bežný obrázok JPG alebo TIFF (GitLab volá ExifTool na všetky súbory s príponami jpg, jpeg a tiff, aby odstránil nepotrebné značky). Príklad zneužitia: V predvolenej konfigurácii GitLab CE je možné útok vykonať odoslaním dvoch požiadaviek, ktoré nevyžadujú autentifikáciu.
Používateľom GitLabu sa odporúča, aby sa uistili, že používajú najnovšiu verziu. Ak používajú zastaranú verziu, mali by si okamžite nainštalovať aktualizácie. Ak to z nejakého dôvodu nie je možné, mali by selektívne použiť opravu, ktorá blokuje zraniteľnosť. Používateľom zastaraných systémov sa tiež odporúča overiť, či ich systém nie je napadnutý, a to analýzou protokolov a kontrolou podozrivých účtov útočníkov (napr. dexbcx, dexbcx818, dexbcxh, dexbcxi a dexbcxa99).
Zdroj: opennet.ru
