

V neoficiálnom telegramovom klientovi Nekogram bol objavený zahalený kód. Tajne odosiela telefónne čísla používateľov prihlásených do aplikácie botovi „@nekonotificationbot“ prepojenému s ID používateľa. Zmena na zhromažďovanie telefónnych čísel je prítomná iba v dokončených balíkoch APK distribuovaných prostredníctvom Google Play, GitHub a telegramového kanála projektu. Zmena na zhromažďovanie telefónnych čísel chýba v zdrojovom kóde na GitHub a v balíku APK z adresára F Droid.
Zadné vrátka sa nachádzali v súbore Extra.java. Pravdepodobne boli odoslané od verzie Nekogramu 11.2.3, najprv iba používateľom s čínskymi telefónnymi číslami a potom všetkým. Program tiež používal boty osint „@tgdb_search_bot“ a „@usinfobot“ na identifikáciu používateľov podľa ich ID, ale telefónne čísla im neboli odoslané. 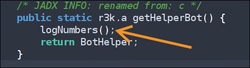
Výskumníci vyvinuli Java hook and bot, ktorý umožňuje ľubovoľnému používateľovi overiť, či jeho inštancia aplikácie odosiela telefónne čísla. 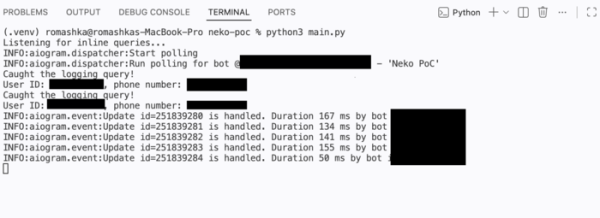
Podľa výskumníkov, ktorí problém odhalili, mohli autori programu použiť získané informácie na vytvorenie databázy na následný predaj tvorcom OSINT botov. Zahmlievanie modifikácie a používanie vložených požiadaviek na odosielanie údajov naznačuje úmyselné zatajenie tejto aktivity. Po odhalení problému v systéme sledovania chýb projektu autor Nekogramu priznal odosielanie telefónnych čísel svojmu botovi bez vysvetlenia dôvodu tejto aktivity, ale poznamenal, že odoslané telefónne čísla neboli uložené ani zdieľané s nikým.
Okrem toho bola v oficiálnej aplikácii Telegram identifikovaná zraniteľnosť. Iniciatíva Zero Day (ZDI), projekt ponúkajúci peňažné odmeny za nahlásenie neopravených zraniteľností, zverejnil predbežné údaje o zraniteľnosti ZDI-CAN-30207 v Telegrame, ktorej bola priradená kritická úroveň závažnosti (9.8 z 10) a ktorá bola identifikovaná ako vzdialený útok nevyžadujúci zásah používateľa. Podrobnosti by mali byť zverejnené 24. júla, čo vývojárom Telegramu poskytne čas na nasadenie opravy pre používateľov.
Samostatne sa objavili informácie, že zraniteľnosť sa prejavuje pri otváraní špeciálne navrhnutých animovaných nálepiek v Telegrame a môže viesť k spusteniu škodlivého kódu bez akéhokoľvek zásahu používateľa. Zraniteľnosť je zrejme spôsobená chybou v kóde knižnice rlottie, ktorá umožňuje funkciu náhľadu.
Zástupcovia spoločnosti Telegram uviedli, že identifikovaný problém nepovažujú za nebezpečnú zraniteľnosť, pretože všetky nahrané nálepky sú vopred skontrolované na prítomnosť servery Telegram a takáto kontrola by zabránila zobrazovaniu škodlivej nálepky používateľom. Po oznámení Telegramu bola úroveň závažnosti zraniteľnosti znížená z 9.8 na 7.0.
Zdroj: opennet.ru
