

Zatiaľ čo veľké podniky budujú viacvrstvovú obranu proti potenciálnym interným útočníkom a hackerom, phishingové a spamové e-maily zostávajú pre menšie spoločnosti problémom. Keby Marty McFly vedel, že v roku 2015 (a už vôbec nie v roku 2020) ľudia nevynajdú hoverboardy, nieto ešte aby sa nenaučili, ako úplne eliminovať spam, pravdepodobne by stratil vieru v ľudstvo. Navyše, spam dnes nie je len otravný, ale často aj škodlivý. V približne 70 % útokov typu kill chain kyberzločinci prenikajú do infraštruktúry prostredníctvom malvéru obsiahnutého v prílohách alebo prostredníctvom phishingových odkazov v e-mailoch.
V poslednej dobe sa prejavuje jasný trend šírenia sociálneho inžinierstva ako spôsobu preniknutia do infraštruktúry organizácie. Pri porovnaní štatistík z rokov 2017 a 2018 pozorujeme takmer 50-percentný nárast počtu prípadov, kedy bol malvér doručený do počítačov zamestnancov prostredníctvom príloh alebo phishingových odkazov v e-mailoch.
Vo všeobecnosti možno celé spektrum hrozieb, ktoré možno implementovať pomocou e-mailu, rozdeliť do niekoľkých kategórií:
- prichádzajúci spam
- zapojenie počítačov organizácie do botnetu, ktorý odosiela spam
- Škodlivé prílohy a vírusy v tele e-mailu (malé firmy sú najčastejšie postihnuté hromadnými útokmi ako Petya).
Na ochranu pred všetkými typmi útokov môžete buď nasadiť viacero systémov informačnej bezpečnosti, alebo zvoliť model služieb. Už sme O platforme Unified Cybersecurity Services – jadre ekosystému spravovaných kybernetických bezpečnostných služieb spoločnosti Solar MSS. Okrem iného zahŕňa virtualizovanú technológiu Secure Email Gateway (SEG). Túto službu si zvyčajne predplatia malé spoločnosti, kde všetky funkcie IT a informačnej bezpečnosti spravuje jedna osoba – správca systému. Spam je problém, ktorý je neustále v centre pozornosti používateľov a manažmentu a je nevyhnutné ho riešiť. Postupom času si však aj vedenie uvedomí, že len tak ho hodiť na správcu systému nie je možné – je to príliš časovo náročné.
2 hodiny na triedenie e-mailov je trochu veľa.
Jeden maloobchodník nás kontaktoval s podobnou situáciou. Systémy na sledovanie času ukázali, že jeho zamestnanci trávia každý deň približne 25 % svojho pracovného času (2 hodiny!) triedením poštových schránok.
Po pripojení poštového servera zákazníka sme nakonfigurovali inštanciu SEG ako obojsmernú bránu pre prichádzajúcu aj odchádzajúcu poštu. Spustili sme filtrovanie na základe preddefinovaných politík. Vytvorili sme čiernu listinu na základe analýzy údajov poskytnutých zákazníkom a vlastných zoznamov potenciálne nebezpečných adries, ktoré získali experti spoločnosti Solar JSOC prostredníctvom iných služieb, ako je monitorovanie incidentov informačnej bezpečnosti. Následne bola všetka pošta doručovaná príjemcom až po jej vyčistení a spamové e-maily o „masívnych zľavách“ prestali zaplavovať poštové servery zákazníka, čím sa uvoľnil priestor pre iné potreby.
Vyskytli sa však situácie, keď bol legitímny e-mail omylom klasifikovaný ako spam, napríklad ako pochádzajúci od nedôveryhodného odosielateľa. V týchto prípadoch sme rozhodnutie nechali na klientovi. Možnosti boli obmedzené: okamžite vymazať alebo umiestniť do karantény. Zvolili sme druhú možnosť, ktorá ukladá takéto nechcené e-maily na samotnom SEG. Správcovi systému sme poskytli prístup k webovej konzole, kde mohol kedykoľvek nájsť dôležité e-maily, napríklad od dodávateľa, a presmerovať ich k používateľovi.
Zbavenie sa parazitov
Služba zabezpečenia e-mailov zahŕňa analytické správy určené na monitorovanie bezpečnosti vašej infraštruktúry a účinnosti vašich nastavení. Tieto správy vám tiež umožňujú predpovedať trendy. Napríklad v správe môžeme nájsť príslušnú sekciu „Spam podľa príjemcu“ alebo „Spam podľa odosielateľa“ a zistiť, ktorá adresa dostáva najviac blokovaných správ.
Práve pri analýze takejto správy sme začali mať podozrenie na prudký nárast celkového počtu e-mailov u jedného z našich klientov. Ich infraštruktúra bola malá a objem e-mailov nízky. Potom, po práci, sa množstvo zablokovaného spamu takmer zdvojnásobilo. Rozhodli sme sa na to pozrieť bližšie.
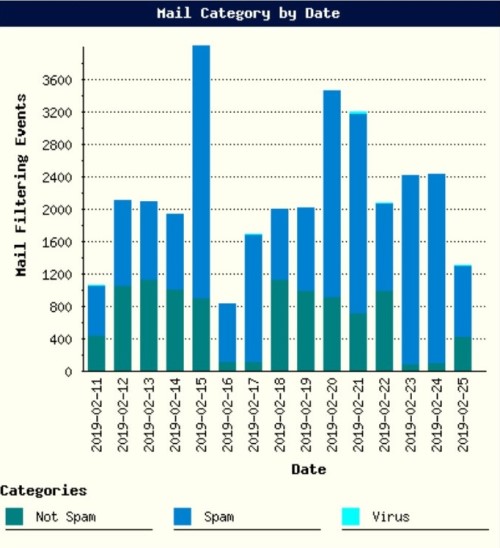
Zaznamenávame nárast počtu odchádzajúcich e-mailov a pole „Odosielateľ“ vo všetkých z nich obsahuje adresy z domény pripojenej k službe ochrany e-mailov. Je tu však jedno upozornenie: medzi úplne rozumnými, možno dokonca existujúcimi adresami sú aj také, ktoré zjavne nie sú na svojom mieste. Pozreli sme sa na IP adresy, z ktorých boli e-maily odosielané, a ako sa dalo očakávať, ukázalo sa, že sa nenachádzali v chránenom adresnom priestore. Útočník jednoznačne odosielal spam v mene klienta.
V tomto prípade sme klientovi poskytli odporúčania, ako správne nakonfigurovať DNS záznamy, konkrétne SPF. Náš špecialista odporučil vytvorenie TXT záznamu obsahujúceho pravidlo „v=spf1 mx ip:1.2.3.4/23 -all“, ktoré obsahuje komplexný zoznam adries, z ktorých je povolené odosielať e-maily v mene chránenej domény.
Tu je dôvod, prečo je to dôležité: spam od neznámej malej spoločnosti je nepríjemný, ale nie kritický. Úplne inak je to napríklad v bankovom sektore. Podľa našich pozorovaní dôvera obetí v phishingové e-maily exponenciálne rastie, ak sa zdá, že boli odoslané z domény inej banky alebo známej protistrany. A to platí nielen pre bankových zamestnancov; rovnaký trend pozorujeme aj v iných odvetviach, napríklad v energetickom sektore.
Zabíjanie vírusov
Ale spoofing nie je taký bežný problém ako napríklad vírusové infekcie. A ako ľudia zvyčajne bojujú proti vírusovým epidémiám? Nainštalujú si antivírus a dúfajú, že „nepriateľ sa cez to nedostane“. Ale keby to bolo také jednoduché, tak by vzhľadom na relatívne nízku cenu antivírusového softvéru všetci už dávno zabudli na malware. Medzitým neustále dostávame žiadosti v zmysle „pomôžte nám obnoviť súbory, všetko je zašifrované, práca sa zastavila, dáta sa stratili“. Nikdy neúnavne hovoríme našim zákazníkom, že antivírusový softvér nie je všeliekom. Okrem toho, že antivírusové databázy sa nemusia aktualizovať dostatočne rýchlo, často sa stretávame so malvérom, ktorý dokáže obísť nielen antivírusový softvér, ale aj sandboxy.
Bohužiaľ, len málo bežných zamestnancov si je vedomých phishingu a škodlivých e-mailov a dokáže ich odlíšiť od bežnej korešpondencie. V priemere jeden zo siedmich používateľov, ktorí neabsolvujú pravidelné školenie o povedomí, podľahne sociálnemu inžinierstvu, otvorí infikovaný súbor alebo odošle svoje údaje útočníkom.
Hoci vektor sociálnych útokov vo všeobecnosti postupne narastal, tento trend sa stal obzvlášť badateľným v minulom roku. Phishingové e-maily sa čoraz viac podobali známym e-mailom o akciách, nadchádzajúcich udalostiach a podobne. Obzvlášť pozoruhodný je útok Silence na finančný sektor: bankoví zamestnanci dostali e-mail údajne obsahujúci promo kód na účasť na populárnej priemyselnej konferencii iFin. Percento tých, ktorí naleteli na tento trik, bolo veľmi vysoké, aj keď, nezabudnite, hovoríme o bankovom sektore, ktorý je z hľadiska informačnej bezpečnosti najvyspelejší.
Pred minulým Novým rokom sme tiež zaznamenali niekoľko dosť kurióznych situácií, v ktorých zamestnanci priemyselných spoločností dostávali vysoko sofistikované phishingové e-maily s „zoznamom“ novoročných akcií v obľúbených internetových obchodoch a zľavovými promo kódmi. Zamestnanci sa nielenže sami pokúsili kliknúť na odkaz, ale e-mail preposlali aj kolegom v súvisiacich organizáciách. Keďže zdroj, na ktorý bol odkazovaný v phishingovom e-maile, bol zablokovaný, zamestnanci začali hromadne posielať žiadosti o prístup na IT oddelenie. Celkovo musel úspech e-mailovej kampane prekonať očakávania útočníkov.
Nedávno nás kontaktovala spoločnosť, ktorá bola „zašifrovaná“ so žiadosťou o pomoc. Všetko sa to začalo, keď zamestnanci účtovného oddelenia dostali list údajne od Centrálnej banky Ruskej federácie. Účtovník klikol na odkaz v liste a stiahol si do počítača program WannaMine. Podobne ako neslávne známy WannaCry, zneužíval zraniteľnosť EternalBlue. Najzaujímavejšie je, že väčšina antivírusových programov dokázala jeho podpisy detekovať od začiatku roka 2018. Či už bol antivírus vypnutý, jeho databázy neboli aktualizované alebo program vôbec nebol prítomný – v každom prípade program už bol v počítači a nič mu nebránilo v ďalšom šírení po sieti a spotrebovávaní zdrojov procesora. serverov a ARM na 100 %.
Tento klient si po prijatí správy od nášho forenzného tímu uvedomil, že vírus pôvodne prenikol do jeho systému prostredníctvom e-mailu, a spustil pilotný projekt integrácie služby ochrany e-mailov. Prvá vec, ktorú sme nakonfigurovali, bol antivírusový softvér pre e-maily. Skenovanie malvéru prebiehalo nepretržite a aktualizácie podpisov sa spočiatku vykonávali každú hodinu, ale klient neskôr prešiel na režim dvakrát denne.
Komplexná ochrana pred vírusovými infekciami musí byť viacvrstvová. Pokiaľ ide o vírusy prenášané e-mailom, je nevyhnutné filtrovať takéto e-maily v mieste vstupu, naučiť používateľov rozpoznávať sociálne inžinierstvo a potom sa spoľahnúť na antivírusový softvér a sandboxy.
Vždy v strehu
Samozrejme, netvrdíme, že riešenia Secure Email Gateway sú všeliekom. Cieleným útokom vrátane spear phishingu je mimoriadne ťažké zabrániť, pretože každý útok je prispôsobený konkrétnemu príjemcovi (organizácii alebo jednotlivcovi). Pre spoločnosť, ktorá sa snaží zabezpečiť základnú úroveň zabezpečenia, je to však významný krok, najmä s použitím správnych skúseností a odborných znalostí.
Väčšina phishingových útokov typu spear phishing nezahŕňa škodlivé prílohy v tele e-mailov, inak by antispamové systémy e-mail okamžite zablokovali skôr, ako sa dostane k príjemcovi. Namiesto toho do tela e-mailu zahrnú odkazy na vopred pripravený webový zdroj a potom je to už jednoduchá záležitosť. Používateľ klikne na odkaz a po niekoľkých presmerovaniach sa v priebehu niekoľkých sekúnd dostane k poslednému článku reťazca, ktorého otvorením sa do jeho počítača stiahne škodlivý softvér.
Ešte sofistikovanejšie: odkaz môže byť neškodný pri prijatí e-mailu a až po určitom čase, keď je už naskenovaný a spracovaný, začne presmerovávať na malvér. Špecialisti spoločnosti Solar JSOC bohužiaľ, aj napriek svojim odborným znalostiam, nedokážu nakonfigurovať poštovú bránu tak, aby „videla“ malvér v celom reťazci (hoci ako obrana sa dá použiť automatické nahrádzanie všetkých odkazov v e-mailoch pomocou SEG, takže SEG skenuje odkaz nielen pri doručení, ale pri každom kliknutí).
Medzitým, aj typické presmerovania je možné riešiť agregáciou niekoľkých typov expertíz vrátane údajov z našich JSOC CERT a OSINT. To nám umožňuje vytvárať rozsiahle čierne listiny, ktoré blokujú aj e-maily s viacerými presmerovaniami.
Používanie SEG je len malou tehličkou v stene, ktorú chce každá organizácia postaviť na ochranu svojich aktív. Ale aj táto súčasť musí byť správne integrovaná do celkového obrazu, pretože aj SEG sa pri správnej konfigurácii môže zmeniť na plnohodnotný bezpečnostný nástroj.
Ksenia Sadunina, konzultantka v oddelení expertného predpredaju produktov a služieb v spoločnosti Solar JSOC
Zdroj: hab.com
