

30. januára o 18:20 (moskovského času) zaznamenali používatelia masívne zlyhanie pri rozlišovaní hostiteľov v doménovej zóne .RU, ktoré bolo spôsobené chybou pri rotácii kľúčov použitých na overenie zóny .RU prostredníctvom DNSSEC. V dôsledku incidentu sa všetky domény v zóne „.ru“ prestali rozlišovať na DNS serveroch, ktoré používajú DNSSEC na overovanie údajov. Problém sa týkal iba používateľov používajúcich DNS resolvery poskytovateľov alebo verejné DNS služby, ako napríklad 8.8.8.8, ktoré overujú platnosť dopytov pomocou DNSSEC. Používatelia DNS resolverov s vypnutým DNSSEC neboli dotknutí.
Tento incident pripomína minuloročný incident so spoločnosťou InternetNZ, registrátorom zodpovedným za doménovú zónu .NZ, ktorý viedol k neúspešnému riešeniu problému. názvy domén V zóne „.nz“ k incidentu došlo v dôsledku chyby v rotácii kľúčov KSK (Key Signing Key) používaných na digitálne podpisovanie záznamov DNSKEY obsahujúcich kľúč zónového podpisovania (ZSK). V prípade InternetNZ chyba súvisela so zmenou formátu kľúča počas prechodu na nový informačný systém registrátora. Príčina incidentu v zóne .RU zatiaľ nebola podrobne špecifikovaná – Koordinačné centrum domén .RU iba všeobecne potvrdilo, že problém súvisí s rekonfiguráciou DNSSEC.
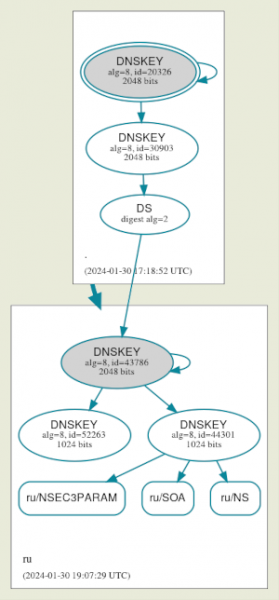
Súdiac podľa vonkajších prejavov, k zlyhaniu došlo v dôsledku pokusu o nahradenie kľúča použitého na overenie zóny .RU. Tento kľúč je koreňom dôveryhodnosti pre ostatné kľúče používané v doménach druhej úrovne a následne používa kľúč domény „.“ ako nadradený na overenie svojej dôveryhodnosti. 26. januára bol do nastavení DNSEC pre zónu .RU pridaný ďalší kľúč s názvom 52263, okrem primárneho kľúča s ID 44301.
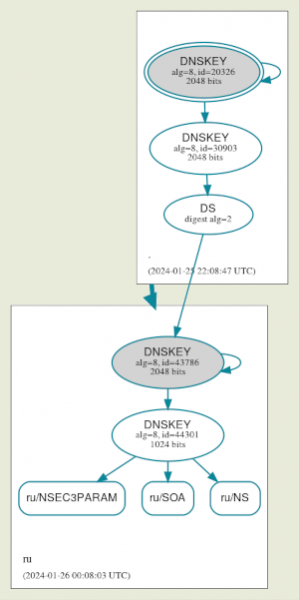
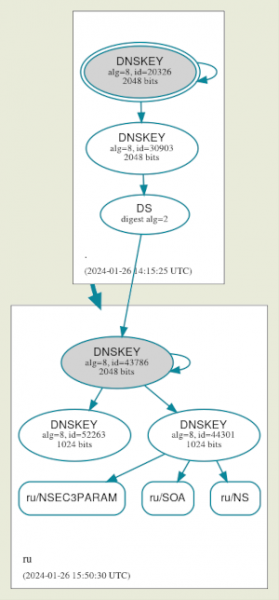
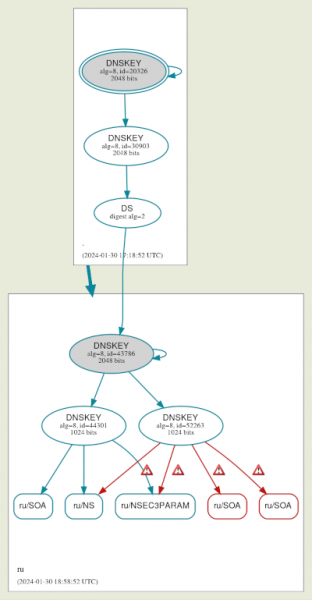
Včera približne o 18:20 bol na overenie záznamov v zóne RU použitý nový kľúč, ale po prepnutí na nový kľúč autentifikácia zlyhala kvôli chybe.
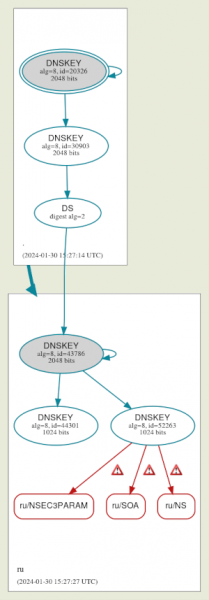
Podpis so starým kľúčom bol vrátený okolo 21:07 (moskovského času) a prvú správnu odpoveď zaznamenala stránka dnsviz.net o 22:07 (moskovského času). Chybné nastavenia pretrvávali približne dve a pol hodiny, ale kvôli chybným záznamom, ktoré pretrvávali vo vyrovnávacích pamätiach DNS serverov, si úplné obnovenie bude vyžadovať dodatočný čas, pokiaľ nebudú rekurzívne DNS servery násilne vymazané. Niektorí poskytovatelia vyriešili problém rýchlejšie a efektívnejšie dočasným vypnutím overovania DNSSEC v nastaveniach svojho resolvera.
Zdroj: opennet.ru
