

V prehliadači Chrome bol zistený problém s odosielaním citlivých údajov na servery Google, keď je povolený režim rozšírenej kontroly pravopisu, ktorý zahŕňa kontrolu pomocou externej služby. Problém sa objavuje aj v prehliadači Edge pri používaní doplnku Microsoft Editor.
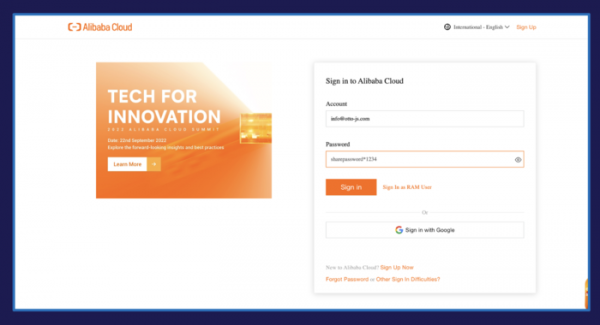
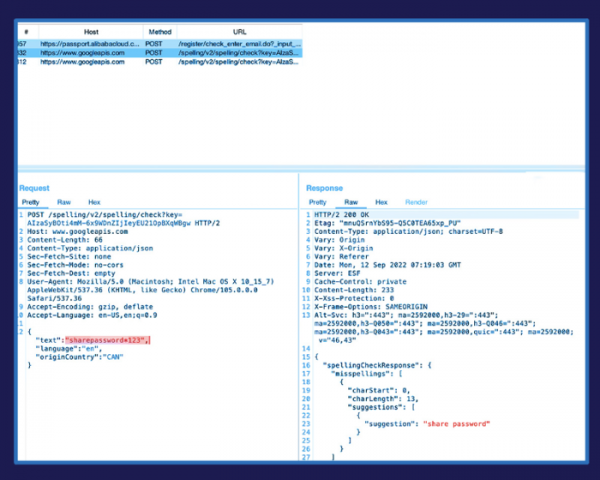
Ukázalo sa, že text na overenie sa prenáša okrem iného zo vstupných formulárov obsahujúcich dôverné údaje, vrátane polí obsahujúcich používateľské mená, adresy, e-maily, údaje z pasu a dokonca aj heslá, ak polia na zadanie hesla nie sú obmedzené štandardnou značkou „ „Napríklad problém vedie k odoslaniu do server Heslá www.googleapis.com, keď je povolená možnosť zobrazenia zadaných hesiel, implementované v službách Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud a LastPass. Z 30 testovaných známych webových stránok vrátane sociálnych médií, bánk, cloudových platforiem a internetových obchodov bolo 29 zraniteľných voči úniku.
V AWS a LastPass bol problém už rýchlo vyriešený pridaním parametra „spellcheck=false“ do značky „input“. Ak chcete blokovať odosielanie údajov na strane používateľa, mali by ste v nastaveniach vypnúť rozšírenú kontrolu (časť „Jazyky/Kontrola pravopisu/Rozšírená kontrola pravopisu“ alebo „Jazyky/Kontrola pravopisu/Rozšírená kontrola pravopisu“, rozšírená kontrola je predvolene vypnutá).
Zdroj: opennet.ru
