

Spoločnosť Google vydala verziu 141 webového prehliadača Chrome. K dispozícii je aj stabilná verzia open-source projektu Chromium, ktorý je základom prehliadača Chrome. Chrome sa od prehliadača Chromium líši používaním loga Google, systémom upozornení na zlyhania, modulmi na prehrávanie videoobsahu chráneného proti kopírovaniu (DRM), automatickou inštaláciou aktualizácií, izoláciou v sandboxe vždy zapnutou, poskytovaním kľúčov rozhrania Google API a odovzdávaním parametrov RLZ počas vyhľadávania. Pre tých, ktorí potrebujú viac času na aktualizáciu, je k dispozícii samostatná vetva Extended Stable, ktorá je udržiavaná osem týždňov. Ďalšie vydanie, Chrome 142, je naplánované na 28. októbra.
Kľúčové zmeny v Chrome 141:
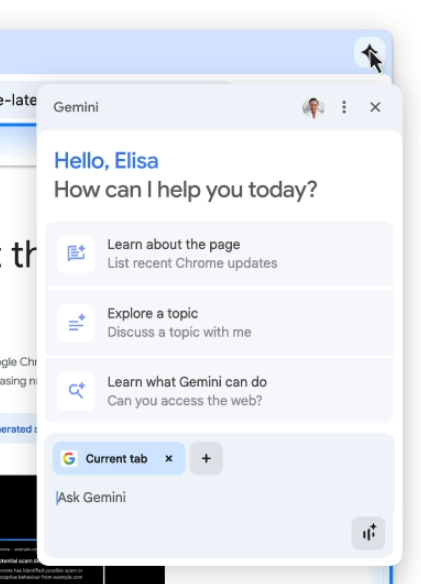
- Pre niektorých používateľov bol aktivovaný chatbot Gemini integrovaný do prehliadača. Dokáže vysvetliť obsah zobrazenej stránky a odpovedať na otázky týkajúce sa stránky bez prepínania z aktuálnej karty. Na spustenie Gemini bolo do pravého horného rohu obrazovky pridané tlačidlo. Po kliknutí sa zobrazí dialógové okno, ktoré umožňuje používateľom klásť otázky v prirodzenom jazyku a vyberať karty, ktorých obsah by mala umelá inteligencia zohľadniť pri generovaní odpovede. Podporovaná je textová a hlasová komunikácia s botom. Táto funkcia je dostupná pre používateľov z USA, ktorí majú prístup k aplikácii Gemini a používajú platformy. macOS, iOS a Windows.

- Bola povolená ochrana pred prístupom k lokálnemu systému (loopback, 127.0.0.0/8) alebo internej sieti (192.168.0.0/16, 10.0.0.0/8 atď.) pri interakcii s verejnými webovými stránkami. Pri pokuse o načítanie interných zdrojov prehliadač teraz zobrazí dialógové okno s požiadavkou na potvrdenie. Prístup k interným zdrojom útočníci používajú na vykonávanie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a ďalšie zariadenia a služby, ktoré prijímajú požiadavky iba z lokálnej siete. Okrem toho je možné skenovanie interných zdrojov použiť na nepriamu identifikáciu alebo na zhromažďovanie informácií o lokálnej sieti.
- Začal sa prechod na podrobnejší model izolácie procesov s názvom „Izolácia pôvodu“, v ktorom každý zdroj obsahu (pôvod je väzba protokolu, domény a port, napríklad „https://foo.example.com“), sú izolované v samostatnom procese vykresľovania. Keďže zvýšenie granularity izolácie môže viesť k zvýšenej spotrebe pamäte a zaťaženiu CPU, nový režim izolácie je povolený iba v systémoch s viac ako 4 GB pamäte RAM. Na hardvéri s nízkou spotrebou energie sa bude naďalej používať starý prístup k izolácii, ktorý izoluje všetky rôzne zdroje obsahu spojené s jednou webovou stránkou (napríklad foo.example.com a bar.example.com) v samostatnom procese. Táto funkcia je momentálne povolená pre niektorých používateľov a bude sa postupne rozširovať.
- Pre rozhranie Storage Access API bola povolená politika „Rovnaký pôvod“. Volanie funkcie „document.requestStorageAccess()“ z kódu načítaného prostredníctvom prvku iframe z inej stránky bude teraz predvolene zacielené iba na stránku, z ktorej je prvok iframe načítaný, nie na stránku, ktorá hosťuje iframe.
- Pridaná heuristika na detekciu zachytávania alebo presmerovania na externé stránky na strane klienta pri vyhľadávacích dopytoch zadaných do adresného riadku alebo na stránke zobrazenej pri otvorení novej karty. Tento typ zachytávania používajú niektoré škodlivé doplnky. Kontrola sa vykonáva porovnaním zadaných dopytov používateľa so zobrazenou stránkou s výsledkami vyhľadávania. Ak sa v režime Bezpečného prehliadania zistí zámena, server Google odosiela telemetrické údaje na podrobnejšiu analýzu, pričom zohľadňuje telemetrické údaje od rôznych používateľov.
- Na stránke Nová karta sa v spodnom paneli zobrazujú informácie o doplnkoch ovplyvňujúcich obsah stránky Nová karta, ktoré teraz zobrazujú informácie o centrálne spravovanom zariadení.

- V systémoch s používateľskými profilmi prepojenými s poskytovateľmi overovania tretích strán bola implementovaná možnosť vykonávania príkazov vzdialenej správy, ako je napríklad vymazanie vyrovnávacej pamäte alebo súborov cookie.
- Rozhranie API IndexedDB implementuje metódu getAllRecords(), ktorá načítava všetky záznamy z úložiska objektov (IDBObjectStore) a indexu (IDBIndex). Metóda getAllRecords() kombinuje funkcionalitu metód getAllKeys() a getAll() na načítanie primárnych kľúčov aj ich priradených hodnôt. Metódy getAll() a getAllKeys() teraz obsahujú parameter „direction“ na určenie smeru načítania údajov, čo môže v porovnaní s použitím kurzorov zrýchliť určité operácie čítania.
- Pridané API „WebRTC Encoded Transform“ na spracovanie kódovaných mediálnych dát prenášaných cez RTCPeerConnection.
- Pridaná podpora pre atribúty „width“ a „height“ pre vnorené prvky , ktorého veľkosť je možné ovládať pomocou CSS alebo SVG značkovania.
- Boli vykonané vylepšenia nástrojov pre webových vývojárov. Bol pridaný experimentálny server MCP (Model Context Protocol), ktorý umožňuje externým asistentom umelej inteligencie prístup k funkciám nástrojov Chrome DevTools.
V čase písania tohto článku neboli v oznámení ani v sledovači zmien žiadne informácie o opravených zraniteľnostiach.
Aktualizácia: Deň po vydaní boli zverejnené informácie o opravených zraniteľnostiach. Chrome 141 opravuje 21 zraniteľností. Mnohé zo zraniteľností boli identifikované prostredníctvom automatizovaného testovania pomocou nástrojov AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Neboli identifikované žiadne kritické problémy, ktoré by mohli umožniť obísť všetky vrstvy ochrany prehliadača a spustiť kód mimo prostredia sandbox. V rámci svojho programu odmien za zraniteľnosti pre aktuálnu verziu spoločnosť Google udelila 12 odmien v celkovej výške 50 000 USD (jedna odmena vo výške 25 000 USD, 5 000 USD, 4 000 USD a 2 000 USD, štyri odmeny vo výške 3 000 USD a dve odmeny vo výške 1 000 USD). Výška každej odmeny ešte nebola stanovená.
Zdroj: opennet.ru
