

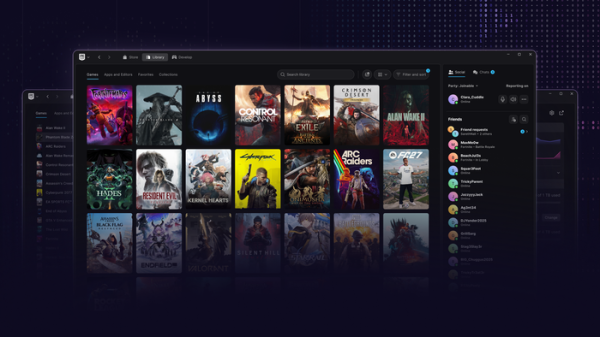
Epic Games har presenterat en förhandsvisning av den nya Epic Games Launcher, som har det tidigare utlovade plattformsstödet. LinuxDen nya versionen har också en uppdaterad design, minskad starttid, integrerad röstchatt, en enda sida för att hantera spelstarter, möjligheten att placera anpassade appar och spel på panelen, utökad sökning samt övervakning av nedladdningshastighet och aktivitet.
Dessutom tillkännagavs att en version av onlinespelet Fortnite förbereds för LinuxDetta projekt innebär att uppgradera EAC-skyddssystemet (Easy Anti-Cheat) för Linux-distributioner och kontakter upprättas med utvecklare för att implementera de funktioner som krävs för anti-fusksystem i LinuxDet noteras att den gamla implementeringen av EAC för Linux ger inte den erforderliga nivån av anti-fuskskydd, vilket är anledningen till att många spelutvecklare inte lägger till stöd LinuxDen nya versionen av EAC använder de vanliga säkerhetsmekanismerna som tillhandahålls av kärnan istället för sin egen kärnmodul. Linux, och själva antifuskprogrammet körs som en systemd-tjänst.
Bland de krav som distributioner måste uppfylla för att använda EAC:
- Säker start av kärnan, drivrutiner och kärnmoduler signerade med godkända nycklar. Rätt nivå av verifierad start är redan säkerställd i Ubuntu, Fedora, Bazzite, Blåfenad, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Aktivera TPM 2.0 i BIOS för att skapa en verifierad startlogg.
- Använda bootloaders som systemd-boot och GRUB som stöder mätt startläge, vilket låter dig bekräfta giltigheten av konfigurationen och de laddade komponenterna.
- Aktivering av IOMMU-teknik i BIOS och kärnan, vilket förhindrar att fuskande hårdvaruenheter kommer åt spelminnet.
- Aktiverar låsningsläge i kärnan, vilket begränsar root-åtkomst till kärnan och blockerar UEFI Secure Boot-bypass-sökvägar (begränsar åtkomst till /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes debug mode, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), vissa ACPI-gränssnitt och CPU MSR-register, blockerar kexec_file- och kexec_load-anrop, förhindrar växling till viloläge, begränsar DMA-användning för PCI-enheter, förhindrar import av ACPI-kod från EFI-variabler och förhindrar manipulation av I/O-portar).
- Inaktiverar Kexec-mekanismen i kärnan, som används för att starta en ny kärna från den gamla utan en fullständig systemomstart.
- Stöd för LSM-hooks (Linux Säkerhetsmodul) i BPF för att ansluta eBPF-program som kontrollerar åtkomst och övervakar processernas drift (för att blockera läsning och modifiering av spelminne, samt kontrollera aktiviteten i anti-fusksystemet).
Utvecklare Ubuntu har redan börjat diskutera de publicerade kraven, med hänsyn till tidigare negativa erfarenheter av kränkningar av användarnas integritet i Windows (EAC exekverade i hemlighet kod på den nollte skyddsringen, överförde data till externa servrar (Detta skulle kunna göras utan användarens uttryckliga samtycke och finnas kvar i systemet efter att spelet har avinstallerats.) Oro inkluderar också en ökad attackyta för skadlig kod och en koppling till det kinesiska företaget Tencent (som äger 40 % av Ecic Games), som kan vara intresserade av att spionera på användare. Det föreslås att EAC-paket inte distribueras via de huvudsakliga arkiven, att användarna informeras om de potentiella riskerna och att en separat startkonfiguration tillhandahålls för dem som behöver köra EAC.
Källa: opennet.ru
