

Hallå kollegor! Idag skulle jag vilja diskutera ett mycket relevant ämne för många Check Point-administratörer: "Optimera CPU och RAM." Det finns ofta fall då gatewayen och/eller hanteringsservern förbrukar oväntat mycket av dessa resurser, och jag skulle vilja förstå var de "flyter" och, om möjligt, använda dem mer intelligent.
1. Analys
För att analysera processorbelastning är det användbart att använda följande kommandon, som anges i expertläge:
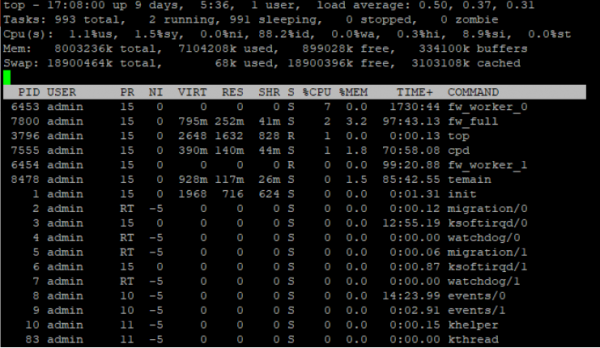
topp visar alla processer, mängden CPU- och RAM-resurser som förbrukas i procent, drifttid, processprioritet och i realtidи
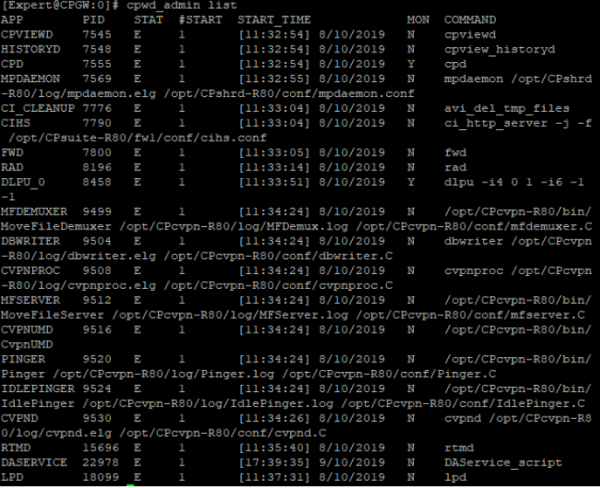
cpwd_admin lista Check Point WatchDog Daemon, som visar alla applikationsmoduler, deras PID, status och antal starter
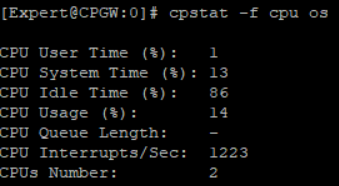
cpstat -f cpu os CPU-användning, deras antal och fördelning av processortid i procent
cpstat -f minne os virtuell RAM-användning, hur mycket aktivt, ledigt RAM och mer
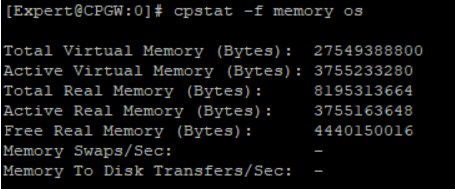
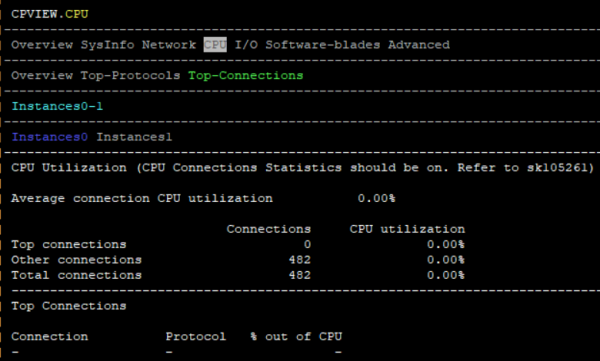
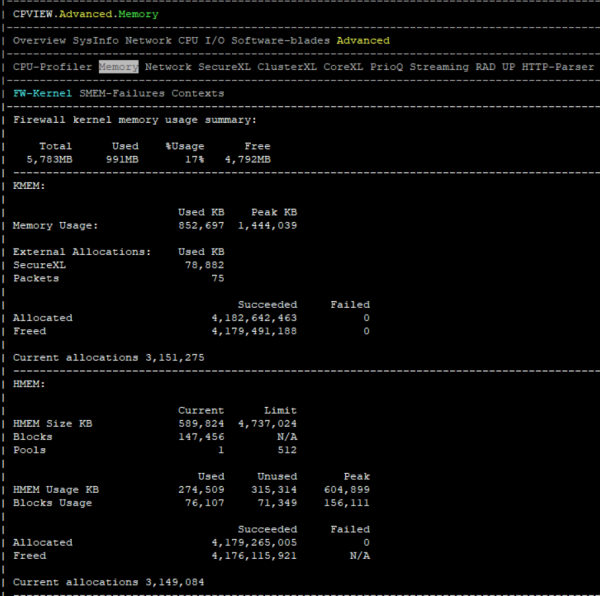
Den korrekta anmärkningen är att alla cpstat-kommandon kan ses med hjälp av verktyget cpview. För att göra detta behöver du bara ange kommandot cpview från valfritt läge i SSH-sessionen.
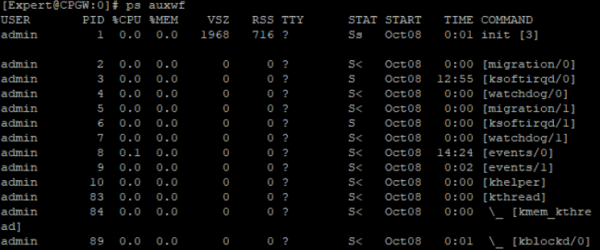
ps auxwf en lång lista över alla processer, deras ID, upptaget virtuellt minne och minne i RAM, CPU
Andra kommandovarianter:
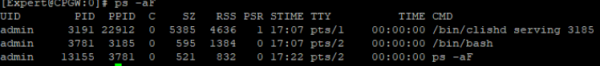
ps-aF kommer att visa den dyraste processen
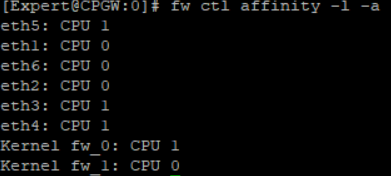
fw ctl affinitet -l -a distribution av kärnor för olika brandväggsinstanser, det vill säga CoreXL-teknik
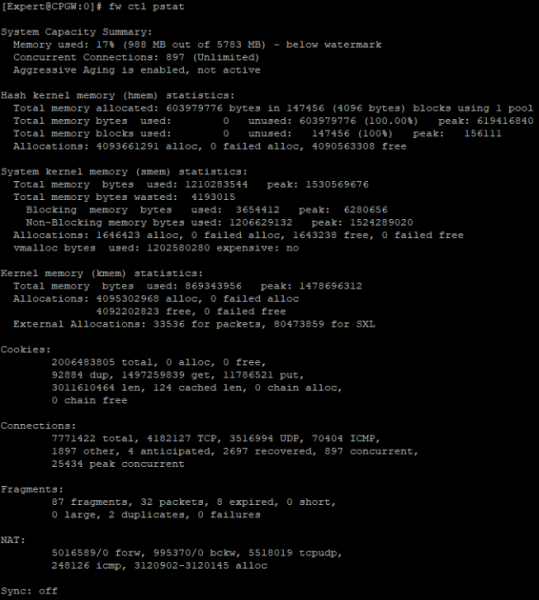
fw ctl pstat RAM-analys och allmänna anslutningsindikatorer, cookies, NAT
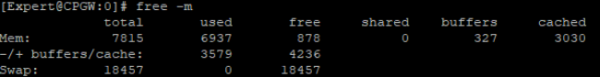
gratis -m RAM-buffert
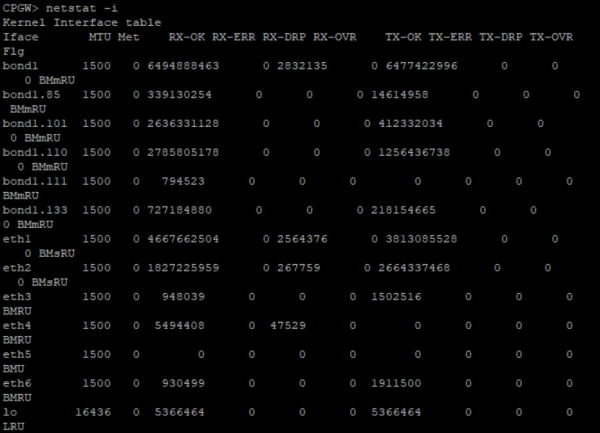
Laget förtjänar särskild uppmärksamhet netsat och dess variationer. Till exempel, netstat -i kan hjälpa till att lösa problemet med att övervaka urklipp. Parametern, RX tappade paket (RX-DRP) i utgången av detta kommando, växer som regel av sig själv på grund av att olagliga protokoll tappas (IPv6, Bad / Unintended VLAN-taggar och andra). Men om droppar inträffar av en annan anledning, bör du använda detta att börja undersöka och förstå varför ett givet nätverksgränssnitt tappar paket. Efter att ha tagit reda på orsaken kan funktionen för appen också optimeras.
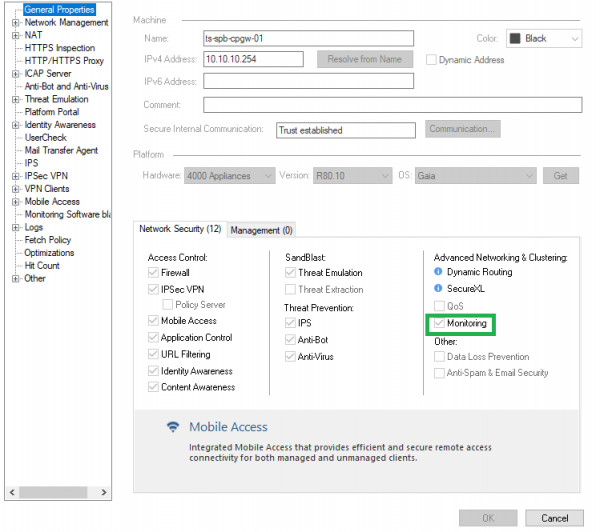
Om övervakningsbladet är aktiverat kan du visa dessa mätvärden grafiskt i SmartConsole genom att klicka på objektet och välja "Device & License Information."
Det rekommenderas inte att slå på övervakningsbladet permanent, men för en dag för testning är det fullt möjligt.
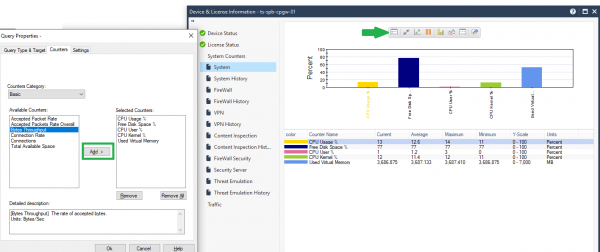
Dessutom kan du lägga till fler parametrar för övervakning, en av dem är mycket användbar - Bytes Throughput (applikationsgenomströmning).
Om det finns något annat övervakningssystem, till exempel gratis , baserat på SNMP, är den också lämplig för att identifiera dessa problem.
2. RAM-minne läcker över tid
Ett vanligt problem är att gatewayen eller hanteringsservern med tiden börjar förbruka mer och mer RAM. Låt mig försäkra dig: detta är normalt. Linux liknande system.
Tittar på resultatet av kommandona gratis -m и cpstat -f minne os på appen från expertläge kan du beräkna och se alla parametrar som är relaterade till RAM.
Baserat på tillgängligt minne på gatewayen för tillfället Ledigt minne + Buffertar Minne + Cachat minne = +-1.5 GB, vanligtvis.
Som CP säger, med tiden optimerar gatewayen/hanteringsservern och använder mer och mer minne, når cirka 80 % utnyttjande och stannar. Du kan starta om enheten och sedan återställs indikatorn. 1.5 GB ledigt RAM-minne är exakt tillräckligt för att gatewayen ska kunna utföra alla uppgifter, och hanteringen når sällan sådana tröskelvärden.
Dessutom kommer utdata från de nämnda kommandona att visa hur mycket du har Lågt minne (RAM i användarutrymmet) och Högt minne (RAM i kärnutrymme) används.
Kärnprocesser (inklusive aktiva moduler som Check Point-kärnmoduler) använder endast lågt minne. Användarprocesser kan dock använda både lågt och högt minne. Dessutom är Lågt minne ungefär lika med Total minnes.
Du bör bara oroa dig om det finns fel i loggarna "moduler startar om eller processer som dödas för att återta minne på grund av OOM (Minne är slut)". Då bör du starta om gatewayen och kontakta supporten om omstarten inte hjälper.
En fullständig beskrivning finns i и .
3. Optimering
Nedan finns frågor och svar om optimering av CPU och RAM. Du bör svara ärligt till dig själv och lyssna på rekommendationerna.
3.1. Har applikationen valts korrekt? Fanns det ett pilotprojekt?
Trots rätt storlek kan nätverket helt enkelt växa, och den här utrustningen klarar helt enkelt inte belastningen. Det andra alternativet är om det inte fanns någon dimensionering som sådan.
3.2. Är HTTPS-inspektion aktiverad? Om ja, är tekniken konfigurerad enligt Best Practice?
Hänvisa till , om du är vår kund, eller till .
Ordningen på reglerna i HTTPS-inspektionspolicyn spelar en stor roll för att optimera öppningen av HTTPS-webbplatser.
Rekommenderad ordning av regler:
- Förbigå regler med kategorier/webbadresser
- Inspektera regler med kategorier/webbadresser
- Inspektera reglerna för alla andra kategorier
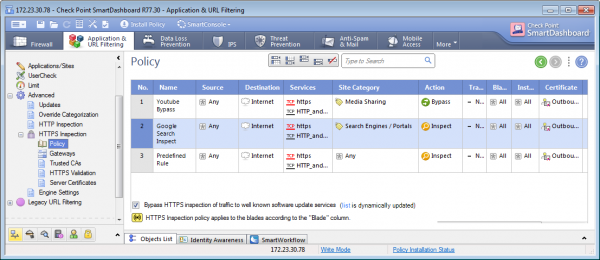
I analogi med brandväggspolicyn söker Check Point efter en matchning av paket från topp till botten, så det är bättre att placera bypass-reglerna överst, eftersom gatewayen inte kommer att slösa resurser på att köra igenom alla regler om detta paket behöver ska godkännas.
3.3 Används adressintervallsobjekt?
Objekt med adressintervall, till exempel nätverket 192.168.0.0-192.168.5.0, tar upp betydligt mer RAM än 5 nätverksobjekt. I allmänhet anses det vara god praxis att ta bort oanvända objekt i SmartConsole, eftersom varje gång en policy installeras, spenderar gatewayen och hanteringsservern resurser och, viktigast av allt, tid på att verifiera och tillämpa policyn.
3.4. Hur är policyn för förebyggande av hot konfigurerad?
Först och främst rekommenderar Check Point att placera IPS i en separat profil och skapa separata regler för detta blad.
Till exempel anser en administratör att DMZ-segmentet endast bör skyddas med IPS. Därför, för att förhindra att gatewayen slösar resurser på att bearbeta paket av andra blad, är det nödvändigt att skapa en regel specifikt för detta segment med en profil där endast IPS är aktiverat.
När det gäller att sätta upp profiler rekommenderas det att ställa in det enligt bästa praxis i detta (sidorna 17-20).
3.5. I IPS-inställningarna, hur många signaturer finns det i detektionsläget?
Det rekommenderas att noggrant studera signaturer i den meningen att oanvända bör inaktiveras (till exempel kräver signaturer för drift av Adobe-produkter mycket datorkraft, och om kunden inte har sådana produkter är det vettigt att inaktivera signaturer). Lägg sedan till Förhindra istället för Upptäck där det är möjligt, eftersom gatewayen spenderar resurser på att bearbeta hela anslutningen i detektionsläge; i Förhindra-läge kasserar den omedelbart anslutningen och slösar inte resurser på att fullständigt bearbeta paketet.
3.6. Vilka filer bearbetas av Threat Emulation, Threat Extraction, Anti-Virus-blad?
Det finns ingen anledning att emulera och analysera tilläggsfiler som dina användare inte laddar ner eller som du anser vara onödiga i ditt nätverk (till exempel kan .bat- och .exe-filer enkelt blockeras med hjälp av Content Awareness-bladet på brandväggsnivå, så att gateway-resurser används mindre). Dessutom kan du i inställningarna för hotemulering välja miljö (operativsystem) för hotemulering i sandlådan och ställa in miljön. Windows 7, när alla användare arbetar med version 10, är inte heller logiskt.
3.7. Är reglerna för brandvägg och programnivå ordnade i enlighet med bästa praxis?
Om en regel har många träffar (matcher), så rekommenderas det att placera dem längst upp och regler med ett litet antal träffar - längst ner. Det viktigaste är att se till att de inte korsar eller överlappar varandra. Rekommenderad brandväggspolicyarkitektur:
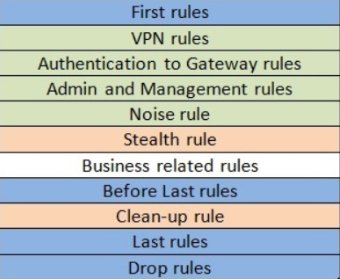
Förklaring:
Första reglerna - regler med det största antalet matcher placeras här
Brusregel - en regel för att kassera falsk trafik som NetBIOS
Stealth Rule - förbjuder anrop till gateways och hanteringar till alla utom de källor som specificerades i autentisering till Gateway-reglerna
Rengöring, sista och släpp reglerna kombineras vanligtvis till en regel för att förbjuda allt som tidigare inte var tillåtet
Data om bästa praxis beskrivs i .
3.8. Vilka inställningar har tjänsterna som skapats av administratörer?
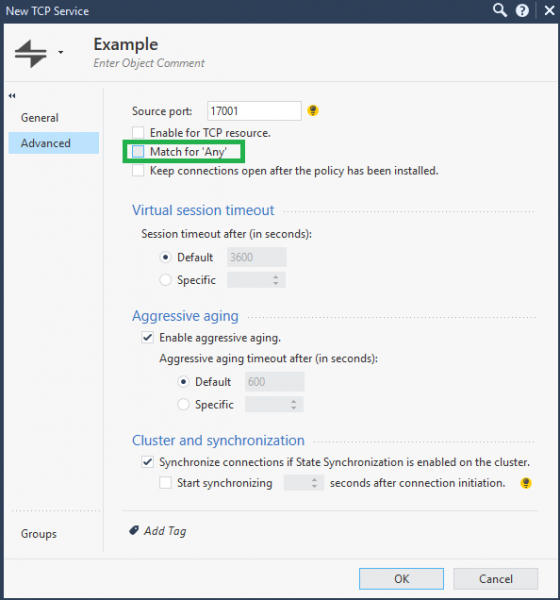
Till exempel skapas en TCP-tjänst på en specifik port, och det är vettigt att avmarkera "Match for Any" i de avancerade inställningarna för tjänsten. I det här fallet kommer denna tjänst att falla specifikt under regeln där den förekommer, och kommer inte att delta i reglerna där Any är listad i kolumnen Tjänster.
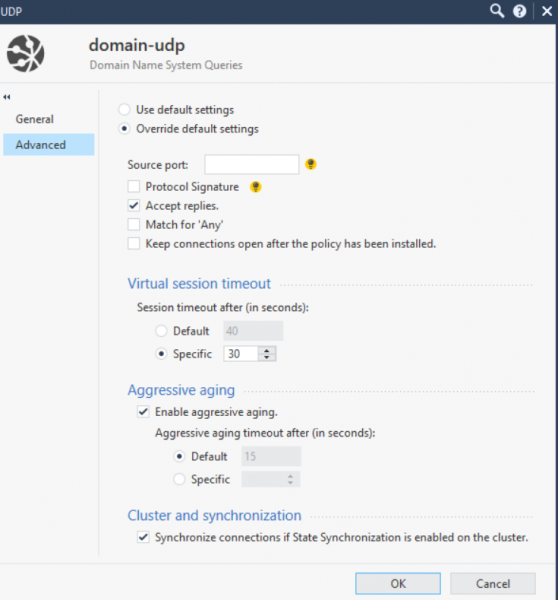
På tal om tjänster är det värt att nämna att det ibland är nödvändigt att justera timeouts. Den här inställningen gör att du kan använda gatewayresurserna på ett klokt sätt, för att inte spara extra tid för TCP/UDP-sessioner av protokoll som inte behöver en stor timeout. Till exempel, i skärmdumpen nedan, ändrade jag domän-udp-tjänstens timeout från 40 sekunder till 30 sekunder.
3.9. Används SecureXL och vad är hastighetshöjningsprocenten?
Du kan kontrollera kvaliteten på SecureXL med hjälp av grundläggande kommandon i expertläge på gatewayen fwaccel stat и fw accel statistik -s. Därefter måste du ta reda på vilken typ av trafik som accelereras och vilka andra mallar som kan skapas.
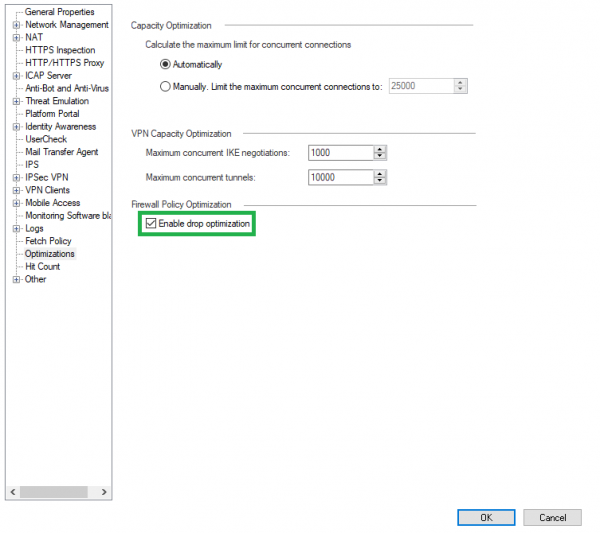
Släpp mallar är inte aktiverade som standard; att aktivera dem kommer att gynna SecureXL. För att göra detta, gå till gatewayinställningarna och fliken Optimering:
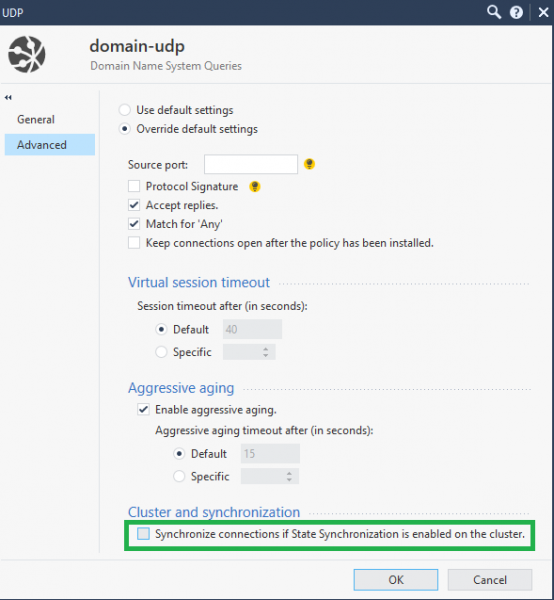
När du arbetar med ett kluster för att optimera CPU:n kan du också inaktivera synkronisering av icke-kritiska tjänster, såsom UDP DNS, ICMP och andra. För att göra detta, gå till tjänstinställningarna → Avancerat → Synkronisera anslutningar för tillstånd Synkronisering är aktiverad på klustret.
Alla bästa praxis beskrivs i .
3.10. Hur används CoreXl?
CoreXL-teknik, som tillåter användning av flera processorer för brandväggsinstanser (brandväggsmoduler), hjälper definitivt till att optimera enhetens funktion. Laget först fw ctl affinitet -l -a kommer att visa brandväggsinstanserna som används och processorerna som tilldelats SND (en modul som distribuerar trafik till brandväggsenheter). Om inte alla processorer används kan de läggas till med kommandot cpconfig vid porten.
Också en bra historia är att sätta för att aktivera Multi-Queue. Multi-Queue löser problemet när processorn med SND används i många procent, och brandväggsinstanser på andra processorer är inaktiva. Då skulle SND ha möjlighet att skapa många köer för ett nätverkskort och ställa in olika prioriteringar för olika trafik på kärnnivån. Följaktligen kommer CPU-kärnor att användas mer intelligent. Metoderna beskrivs också i .
Sammanfattningsvis skulle jag vilja säga att dessa är långt ifrån alla bästa praxis för att optimera Check Point, men de är de mest populära. Om du vill beställa en granskning av din säkerhetspolicy eller lösa ett problem relaterat till Check Point, vänligen kontakta sales@tssolution.ru.
Tack för din uppmärksamhet!
Källa: will.com
