

Många företag, särskilt i CIS, har redan en etablerad IT-infrastruktur, som ofta använder ett verktyg som Active Directory från Microsoft för att hantera och autentisera användare. Och ofta har sådana företag, när de börjar planera implementeringen av Zimbra Collaboration Suite, en fråga om ZCS kan passa in i deras infrastruktur och använda Microsoft AD för användarautentisering? Tja, Zimbra är ganska kapabel att arbeta tillsammans med Active Directory och nu kommer vi att berätta hur du uppnår detta.
Så låt oss anta att Active Directory finns på en domän i din företagsinfrastruktur domän.lokal, och Zimbra är tänkt att installeras på domänen mail.domain.comUnder integrationsprocessen mellan Zimbra och Active Directory kommer vi att ansluta AD som en extern LDAP för ZCS, så vi rekommenderar att du omedelbart inaktiverar användare från att själva ändra sina lösenord. Observera också att för att verifiera den lyckade integrationen mellan Zimbra och Active Directory, server Med AD rekommenderas det att ha minst ett konto med ett känt inloggnings-/lösenordspar för att kontrollera att de två informationssystemen är anslutna korrekt.
Anslutning av AD till ZCS görs i Zimbras administrationskonsol på mail.domain.com. Här måste vi välja alternativet Konfigurera i det vänstra sidofältet och sedan underobjektet Domäner. I listan över domäner behöver vi nu välja den som vi kommer att använda tillsammans med AD och, genom att högerklicka på den valda domänen, välj alternativet "Konfigurera autentisering". Efter detta kommer en dialogruta för att ställa in en extern LDAP att dyka upp på skärmen, där vi kommer att "bli vänner" med Zimbra med AD.
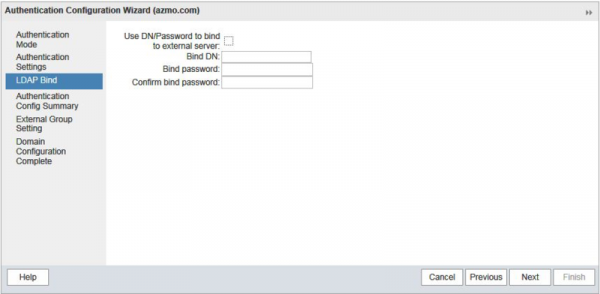
På sidan Autentiseringsläge väljer du alternativet "Extern Active Directory" och anger sedan informationen om på sidan Autentiseringsinställningar server Med AD. Du kommer att bli ombedd att ange domännamnet, serverns IP-adress och porten som används för att komma åt AD. Vi föreslår att du lämnar nästa sida, med titeln LDAP Bind, tom.
I fönstret Autentiseringskonfigurationssammanfattning kan du kontrollera framgången för Zimbras anslutning till AD genom att ange rätt inloggning/lösenordspar för vilken användare som helst. Om anslutningen lyckas kommer Zimbra att självständigt beräkna Bind DN för denna användare. Efter detta kan du lämna sidorna Externa Group Settings och Domain Configuration Complete oförändrade. Detta slutför integrationen av Zimbra med AD och allt vi behöver göra är att skapa befintliga användare från AD i Zimbra för att framgångsrikt synkronisera mellan informationssystem.
Om du har ett litet antal konton kan du göra detta manuellt, men om det verkligen finns många konton är det bäst att automatisera denna process med hjälp av funktionen Autoprovisioning. För att göra detta måste vi gå till Zimbra-servern och utföra ett antal manipulationer där på kommandoraden:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Мы рады приветствовать вас на борту нашего почтового сервера"
zmprov md domain.com zimbraAutoProvNotificationBody "Ваш аккаунт был создан автоматически. Ознакомьтесь с инструкцией по работе с электронной почтой, перейдя по данной ссылке"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Med denna konfiguration skapas ett användarkonto automatiskt på Zimbra-servern första gången du försöker logga in på webbklienten med det befintliga inloggnings-/lösenordsparet. Observera att i vissa fall, för att automatisk justering ska fungera korrekt, kan du behöva ändra portnumret från 389 till 3268.
Efter att ha slutfört alla dessa steg kommer dina användare att kunna logga in på sin e-post på servern med Zimbra med hjälp av ett inloggnings-/lösenordspar från AD, vilket avsevärt kommer att förenkla hanteringen av företagets IT-infrastruktur
Källa: will.com
