

Välkommen till kursens tredje lektion. . på Vi har driftsatt den modell som krävs för att slutföra laboratoriearbetet. I den här lektionen ska vi titta på de grundläggande principerna för att arbeta med loggar. , kommer vi att bekanta oss med händelsehanterare och även överväga mekanismer för loggskydd. Den teoretiska delen, såväl som den fullständiga inspelningen av videolektionen, finns under klippningen.
För att samla in loggar från enheter måste de vara registrerade på FortiAnalyzer. Det finns två alternativ för registrering.
- Det första alternativet är att aktivera alternativet "skicka loggar till FortiAnalyzer" på den registrerade enheten och ange dess IP-adress. Efter detta skickas en begäran till FortiAnalyzer om att registrera enheten. Administratören måste bekräfta eller avvisa den mottagna begäran. Om administrationsdomäntekniken är aktiverad kan FortiGate läggas till både den huvudsakliga ADOM-domänen (kallad rot, som vi arbetade med i den senaste lektionen) och en anpassad ADOM som är avsedd för FortiGate-enheter.
- Det andra alternativet är den så kallade Enhetsregistreringsguiden. Enhetsregistrering sker på själva FortiAnalyzer. För att registrera dig behöver du information om enheten som ska registreras: serienummer, IP-adress, enhetstyp och operativsystemversion. Om dataverifieringen lyckas läggs enheten till i FortiAnalyzer-listan. Om administrativ domänteknik aktiveras registreras enheten automatiskt hos lämplig administrativ domän. Om du har skapat flera sådana administrativa domäner måste du registrera enheten från den administrativa domän som du vill lägga till den i.
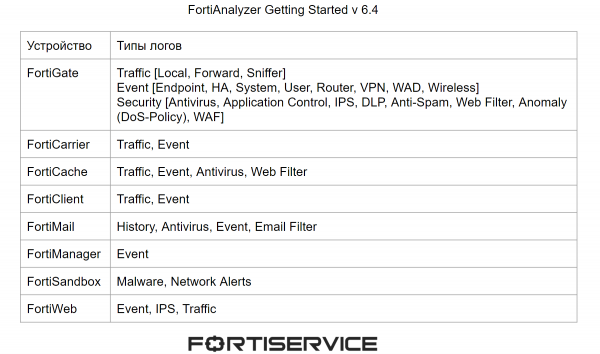
Varje enhet genererar olika typer av loggar. De huvudsakliga typerna av loggar som Fortinet-enheter kan generera visas i figuren nedan.
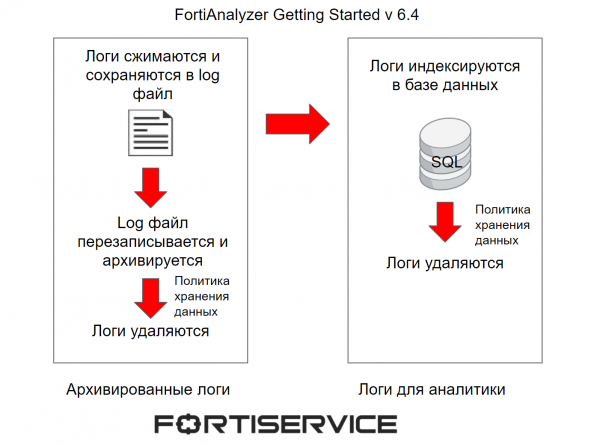
Vi pratade redan om den inledande bearbetningen av loggar i förra lektionen, men jag tror att det är värt att friska upp minnet. Loggar som tas emot av FortiAnalyzer komprimeras och sparas i en loggfil. När den här filen når en viss storlek skrivs den över och arkiveras. Sådana loggar kallas arkiverade. De betraktas som offline-loggar eftersom de inte kan analyseras i realtid. De är endast tillgängliga för visning i RAW-format. Datalagringspolicyn i den administrativa domänen avgör hur länge sådana loggar lagras i FortiAnalyzers minne.
Samtidigt indexeras loggar i en SQL-databas för att stödja analys. Dessa loggar analyseras i FortiAnalyzer i realtid med hjälp av Log View-, FortiView- och Reports-motorerna. Datalagringspolicyn i den administrativa domänen avgör hur länge sådana loggar lagras i FortiAnalyzers minne. Efter att dessa loggar har tagits bort från FortiAnalyzers minne kan de finnas kvar som arkiverade loggar, men detta beror på administrationsdomänens policy för datalagring.
Processen för loggbehandling visas schematiskt i figuren nedan.
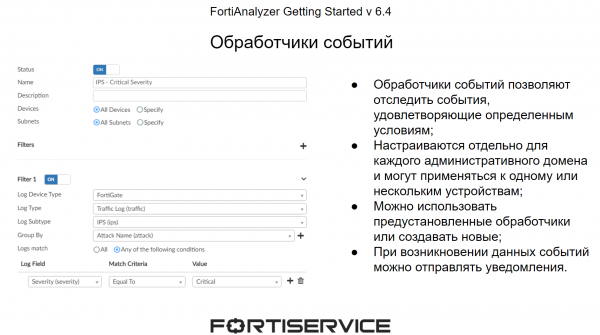
När loggar anländer till enheten kontrolleras de av händelsehanterare. De låter dig spåra händelser av intresse med hjälp av förkonfigurerade villkor. Villkor är inställda på parametrar som finns i loggar i RAW-format. Systemet har en uppsättning fördefinierade händelser för varje administrativ domän, men du kan skapa dina egna händelsehanterare om det behövs. Den största fördelen med händelsehanterare är att när händelser av intresse inträffar kan systemet skicka aviseringar – till e-post eller syslog-servrar, även via SNMP. Detta gör att du kan reagera ganska snabbt på händelser som inträffar i nätverket.
Nu ska vi prata om loggskydd. Eftersom loggar lagrar viktig information om vad som händer i nätverket måste de skyddas både från eventuell förlust till följd av olika fel och från externa komprometter. Den första tekniken som hjälper till att skydda loggar vid olika fel är RAID. Det låter dig dela upp utrymmet från tillgängliga diskar i flera logiska segment på ett sådant sätt att om en eller flera diskar går sönder (beroende på RAID-typ) går data inte förlorade. De huvudsakliga RAID-typerna som kan användas i FortiAnalyzer visas i bilden nedan.
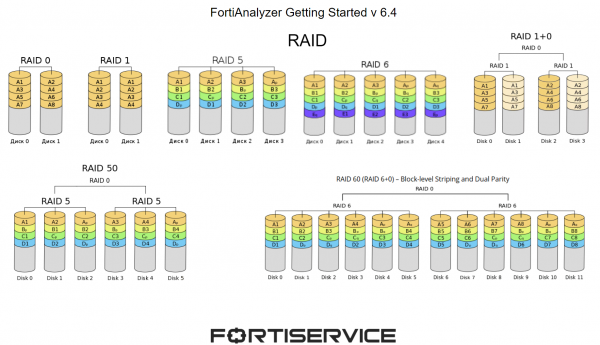
- RAID 0 distribuerar information över två eller fler diskar. Huvudmålet är hastighet och prestanda. Om en eller flera diskar går sönder kommer hela diskmatrisen att lida;
- RAID 1 distribuerar kopior av information över två eller fler diskar. Om en disk går sönder fortsätter diskmatrisen att fungera som vanligt;
- RAID 5 distribuerar information över flera diskar och allokerar även en disk i varje så kallad "datakedja" för dataåterställning. Om en disk går sönder fortsätter diskmatrisen att fungera som vanligt;
- RAID 6 fungerar på ett liknande sätt, endast två diskar är allokerade för återställningsdata;
- RAID 10 kombinerar RAID 0- och RAID 1-alternativen. Detta gör att du kan fortsätta arbeta med information om 2 diskar går sönder (en från varje RAID, annars blir det omöjligt att läsa informationen);
- RAID 50 kombinerar funktionaliteten hos RAID 0 och RAID 5. I det här fallet fortsätter stabilt arbete med informationen även om en disk i varje RAID 5 misslyckas;
- RAID 60 kombinerar funktionaliteten hos RAID 0 och RAID 6. I det här fallet fortsätter stabilt arbete med informationen även om 6 diskar går sönder i varje RAID 2.
Nästa mekanism är säkerhetskopior av loggfiler. Det finns flera alternativ för säkerhetskopiering – från menyn Loggvy, där du kan använda ett specifikt filter för att spara nödvändiga loggar, eller Loggbläddring, där du kan ladda ner de inspelade loggfilerna. Det är också möjligt att säkerhetskopiera loggar till externa servrar med hjälp av CLI-gränssnittet.
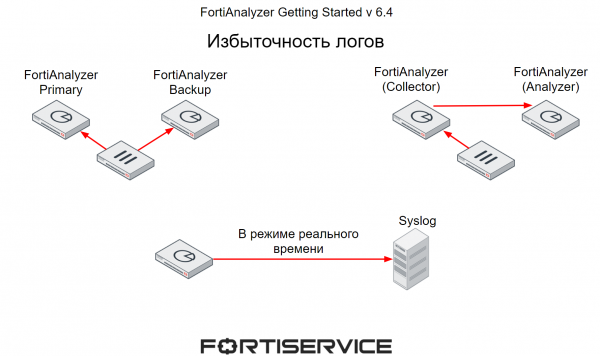
En annan mekanism som låter dig skydda viktig information i loggar är redundans. Det finns flera alternativ även här.
- Det första är när enheter skickar loggar till två FortiAnalyzers samtidigt – en av dem är huvudenheten, den andra är en säkerhetskopia.
- Den andra metoden diskuterade vi redan i föregående lektion - en FortiAnalyzer - fungerar i insamlarläge och samlar in loggar från olika enheter. Enligt schemat skickas de insamlade loggarna till FortiAnalyzer, som arbetar i analysatorläge. Om den andra felet uppstår kommer insamlaren att kunna vidarebefordra loggar till en annan FortiAnalyzer.
- Och det tredje alternativet är att överföra loggar från FortiAnalyzer till externa servrar, till exempel till Syslog. I det här fallet kommer loggöverföringen att ske i realtid.
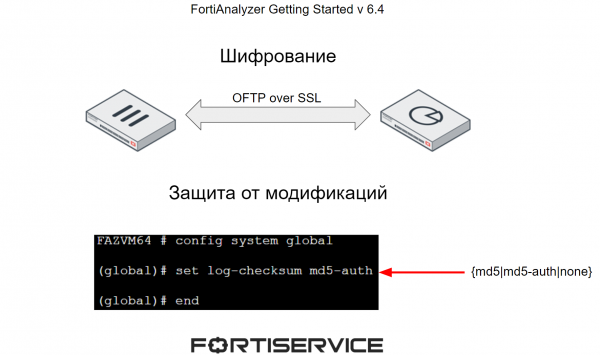
För att skydda loggar från kompromettering används två huvudmekanismer:
- Kryptering av dataöverföringskanalen mellan FortiAnalyzer och andra enheter;
- Skydda loggar från modifiering genom att lägga till en kontrollsumma.
Videohandledningen presenterar det teoretiska materialet som diskuterats ovan och undersöker även praktiska aspekter av att arbeta med loggar – filtrera dem, visa dem i olika lägen och konfigurera händelsehanterare. Njut av att titta!
I nästa lektion ska vi titta närmare på aspekter av att arbeta med rapporter. För att hålla dig uppdaterad, prenumerera på vår .
Du kan också följa uppdateringarna om följande resurser:
Källa: will.com
