

0. Intro
Jag hittade inte en enda artikel på NetXMS på Habré, även om jag letade hårt. Och bara av denna anledning bestämde jag mig för att skriva denna skapelse för att uppmärksamma detta system.
Det här är en handledning, hur man gör och en ytlig översikt över systemets kapacitet.
Den här artikeln innehåller en ytlig analys och beskrivning av systemets möjligheter. Jag grävde inte djupt i möjligheterna av flera anledningar. Och en beskrivning av all funktionalitet skulle kräva mer än en artikel.
Eftersom jag mer eller mindre bara arbetade med Zabbix kommer just detta system ofta att nämnas i artikeln för jämförelse med ämnet. Dessutom har det på något sätt blivit så att allt jämförs med något allmänt accepterat.
1. Vad och varför?
Ett övervakningssystem, som kan ses av definitionen, är ett system som låter dig få uppdaterad information om vilken nätverksnod som helst, ange den nödvändiga informationen på en routermaskin.
Varför detta behövs är lika självklart. Att vara medveten om vad som händer.
Ofta kan ett övervakningssystem ge mycket omfattande information om tillståndet för både infrastrukturen som helhet och dess enskilda delar. Plus, om du ställer in varningar (och utan det är all övervakning värdelös), så får vi i slutet ett seriöst verktyg som gör att vi inte bara kan reagera i tid på nödsituationer som redan har uppstått, utan också, i de flesta fall gör det möjligt att förhindra dessa olyckor.
2. Varför NetXMS?
Lite off-topic för den som älskar multi-booksNär jag var ung och oerfaren... Så här brukar alla sagor börja?.. Kort sagt, när jag var maximalist studerade jag frågan om infrastrukturövervakning, och resultatet av dessa "forskningar" blev slutsatsen att det fanns är inget bättre än Zabbix. Och på den tiden gillade jag det verkligen, för det kan göra mycket, det kan göra mycket, och dess funktionalitet kan utökas med självskrivna skript, så vi kan säga att det kan göra vad som helst om händerna växer från rätt plats. Men Zabbix är ett ganska komplext verktyg. Det tog mig nästan två veckor att lösa det på något sätt. Och detta är bara implementeringsstadiet. Sedan ytterligare ett par veckor för att sätta upp övervakning av allt som jag behövde vid den tiden. Och hur man använder det för att se status för portar på routrar, jag läste och läste, blev rädd och bestämde mig för att jag inte behövde det här... Nej, det är verkligen läskigt för ett oförberedt sinne direkt efter college. ..
Och nu, några år senare, efter att ha mognat och mognat, bestämde jag mig för att det var dags att fräscha upp mina kunskaper om övervakningssystem. Och slutligen, gör normal, stabil nätverksövervakning, eftersom detta problem har blivit relevant på grund av tillväxten av segment, ansluta en filial och andra små saker. Allt flyter, allt förändras. Och jag började testa alla möjliga verktyg. Jag installerar det här systemet och trycker på det, sedan trycker jag på det. Och överallt finns det något som saknas, överallt finns det något du inte gillar. Antingen är gränssnittet obekvämt, eller så kommer du att torteras för att ställa in det, eller något annat. Och så dök NetXMS upp till mig. Förresten: där det tog mig två veckor att lista ut Zabbix, med NetXMS gick allt bra på ett par timmar. Kanske hade upplevelsen med Zabbix en effekt, eller så var det NetXMS i sig... det är svårt att säga.
NetXMS visade sig vara ett ganska enkelt system att installera och konfigurera. Det finns server- och administrationskonsolversioner för båda. Windows och under Linux, grafgenerering, en inbyggd webbläsare som låter dig ansluta till samma routrar via HTTP/HTTPS-protokoll inifrån administrationskonsolen, ett intuitivt gränssnitt och en agent för alla operativsystem. Kort sagt, det här systemet visade sig vara enkelt och bekvämt. Vid första anblicken.
Deras dokumentation är förresten 8 av 10. De viktigaste sakerna anges i den, men för att fördjupa dig i subtiliteterna måste du gräva djupare.
De viktigaste fördelarna som beskrivs av utvecklarenDjup nätverksövervakning
Automatisk upptäckt, visualisering och sökning av anslutna komponenter på lager 2 och 3
Fullständigt SNMPv3-stöd
Aktiv detektering med hjälp av skanningssonder
Passiv upptäckt baserad på information från övervakade enheter - ARP och routingtabeller, gränssnitt
Applikations- och serverövervakning
Alla grundläggande mätvärden du kan förvänta dig: CPU, filsystem, I/O, minne, trafik
JMX-brygga för övervakning av Java-applikationer
Applikationsspecifika tillägg: Oracle, MySQL, PostgreSQL, MongoDB, DB2, Tuxedo och många fler
Integrations-API för inbyggda applikationer
Designad för stora nätverk
En server kan spåra hundratals mätvärden på tusentals enheter
Fullt stöd för distribuerad övervakning och horisontell skalning
Övervakning av överlappande IP-undernät
Flexibel passerkontroll för operatörer och kunder
3. Låt oss gå djupare
Hur man installerar systemet - det finns en helhet administratör, tillgänglig på , och det är inget komplicerat med det, så jag tänker inte uppehålla mig vid det. Den svåraste delen av installationen är att ansluta systemet till databasen... Den enda skillnaden här är valet av databasstyrningssystem och serveroperativsystem. Jag valde Windows (nästa-nästa-mata in data-klar) och MSSQL, eftersom jag redan hade det.
3.1. Aktivera automatisk upptäckt
Automatisk upptäckt av värdar kan aktiveras under installationen. Om detta inte gjordes av någon anledning, kan det alltid inkluderas i "Configuration-Network Discovery" eller genom att klicka på ikonen med samma namn. Upptäcktsegenskaperna visas i arbetsområdet. Du måste slå på den, växla den till passivt eller aktivt läge och ange andra egenskaper, till exempel pollade subnät. Du kan också ställa in filter här, och du kan antingen välja och anpassa de inbyggda i systemet eller skriva dina egna skript. För att vara ärlig så behövde jag inga filter. Men upplägget ser ganska vänligt och förståeligt ut.
Här kan du också ange standard SNMP-gemenskapen och dess referenser (läsa auktorisering).
3.2. Lägger till noder
När automatisk upptäckt är aktiverat kommer slutnoder (datorer, skrivare) att läggas till och distribueras över undernät automatiskt. Med aktiv nätverksutrustning är allt något mer komplicerat.
Du bör börja med att aktivera SNMP på din nätverksutrustning och ställa in community. Om standardvärdet för SNMP-gemenskapen inte har ändrats i egenskaperna för automatisk upptäckt av nätverksnoder, använder systemet den offentliga gemenskapen, och denna inställning kan ändras för varje nod i egenskaperna för den tillagda noden.
För enkelhetens skull kan du gruppera enheter enligt vilken praktisk princip som helst; för detta kan du skapa behållare i trädet i Infrastructure Services-grenen och binda noder från Entri Network till dem.
Efter att ha aktiverat och konfigurerat SNMP på routrar och lagt till dem i listan över övervakad utrustning, kommer systemet självt att kontakta dem, förhöra dem, avgöra vilken typ av enheter de är, tillämpa mallar, börja samla in data och visa frontpanelen för varje router. Själv. Från lådan. När jag satte upp Zabbix kunde jag bara drömma om något sådant här.
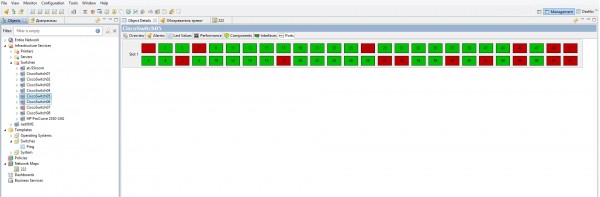
Jag lade till all min nätverkshårdvara manuellt, eftersom de av någon anledning inte dök upp själva. Allt är enkelt här. Vi skapar en container i Infrastructure Services med valfritt lämpligt namn (till exempel switchar), och RMB-skapa-nod, ange visningsnamnet på noden, dess IP-adress och det är bättre att markera rutan "inaktivera användningen av NetXMS-agent", eftersom det fortfarande inte kan installeras på nätverksutrustning och det inte finns något behov av extra paket.
Inbyggd webbläsare. Du kan helt enkelt högerklicka på önskad router och öppna enhetens webbgränssnitt. Jag tyckte att detta var bekvämare än att behöva gå igenom mina register varje gång och leta efter rätt IP. Det är sant att webbläsaren är så som så.
3.3. Bygga en nätverkskarta
Först och främst måste du skapa en nätverkskarta som ett objekt. Som vanligt - i tråden Nätverk Kartlägg RMB, skapa, välj karttyp, ställ in parametrar, och systemet kommer sedan att göra allt själv.
Korttyperna är följande:
- Custom. Detta är en karta utformad för att formas manuellt, på användarens begäran.
- Topologi för lager 2. Detta är ett kort som gör att du automatiskt kan göra allt för användaren, baserat på lager 2 av OSI-modellen (i själva verket bygger det en karta baserad på mac-adresserna för enheter).
- IP-topologi, det är detsamma Layer 3. Samma som i fallet med Layer 2, endast kortet är byggt på basis av lager 3 av OSI-modellen (IP-adress).
När du väljer manuell mappning måste du dra noder från trädet till kartlagret, koppla ihop dem osv. Vanlig teckning.
I de andra två fallen måste du välja en startpunkt från vilken systemet ska börja bygga en karta. Till exempel en nod för någon router. Systemet läser data från den om anslutna enheter och portarna som de är anslutna till, varefter det läser data från nästa router, matchar den osv. Efter att ha analyserat alla enheter kommer NetXMS själv att dra anslutningar mellan nätverksenheter, vilket indikerar portarna där allt är anslutet. Du kan också ange att systemet placerar slutenheter (skrivare, PC, servrar) på kortet, helt enkelt genom att klicka på motsvarande objekt i kortegenskaperna (RMB - egenskaper - kortegenskaper). Även vid denna punkt kan du ställa in "detektionsradien" om så önskas eller behövs.
En liten rekommendation. Aktivera egenskapen Anpassa alltid layout till skärm så att du inte behöver rulla i arbetsytan och zooma varje gång du uppdaterar nätverkskartan.
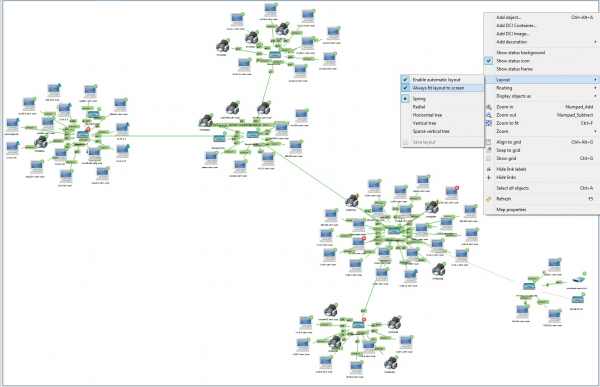
Med en distribuerad nätverkstopologi kan du lägga över objekt på en karta över området. Du kan också använda till exempel ett foto av ett rack med utrustning i ett serverrum som bakgrund och lägga de nödvändiga föremålen på den. På så sätt kan du snabbt fastställa statusen för vilken enhet som helst i racket. Enligt min mening är detta en oerhört användbar sak om det är nödvändigt att överföra ärenden till en efterträdare eller en nyanländ kollega för att förklara sakernas tillstånd. Visuellt, bekvämt, självklart.
3.4. Agenter
Agenter finns både för Windowsså för LinuxFunktionsprincipen är densamma som för Zabbix-agenter: den installeras på den maskin från vilken mätvärden ska samlas in och överför data till övervakningsservern. Agenten kan installeras antingen före eller efter att en nod har lagts till i systemet. Efter att agenten har installerats på noden börjar systemet ta emot data från den efter en kort tidsperiod med hjälp av en standardmall. Övervakade parametrar kan läggas till antingen för en enskild nod eller genom att koppla en eller flera fördefinierade mallar till den. Det rekommenderas naturligtvis att använda mallar, eftersom denna konfiguration är mer flexibel.
Listan över övervakade parametrar för agenter är ganska omfattande. Hela listan finns i
Så snart systemet avgör att en agent arbetar på en nod, kommer det omedelbart att koppla denna nod till en av standardmallarna - Windows, Linux, HP-UX, Generisk UNIX, AIX, beroende på nodens operativsystem.
Standardmall för Windows-värdar:
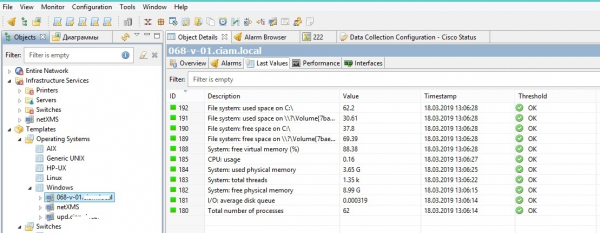
Du kan lägga till en parameter för att spåra en specifik nod genom att klicka på "PKM-Datainsamlingsparameter", Ytterligare "RMB i arbetsområdet - Ny parameter" och välj den du behöver från listan. Du kan också konfigurera utlösare för den övervakade parametern.
Det är viktigt att agenter, som Zabbix, kan köra anpassade skript.
Hur installerar jag?Det här är offtopic, för alla... hmmm... som de vill.
Frågan här är: ska agenter endast distribueras till servrar, eller generellt till alla maskiner i nätverket? Om det bara finns ett fåtal servrar är det enklaste sättet att göra det manuellt. Om det finns många - domänpolicyer, KIX, PoSh. Något. Agenter har /SILENT-nyckeln, som låter dem "injicera" den transparent för användaren (om vi pratar om spridning till alla maskiner i nätverket). Jag föredrar skript, eftersom du kan ställa in ett villkor och skapa en flagga, till skillnad från policyer som installerar ett program varje gång du slår på datorn. Så vi skriver ett skript från serien "kontrollera om det finns en flaggfil, om inte, kör installationsprogrammet med /SILENT-nyckeln och efter framgångsrik installation, skapa en flaggfil." Vinst.
3.5. Utlösare
Utlösare kan konfigureras för att svara på specifika händelser i den data som samlas in. Till exempel att överskrida ett visst pingisvärde till routern. Du kan också konfigurera aviseringsmetoden för varje utlösare (för vissa räcker det med en ikon i konsolen, medan andra omedelbart skickar meddelanden där det är möjligt). Reaktionen på händelsen väljs bland de som är förkonfigurerade i Action Configuration.
Så här skapar du en utlösare: ange datainsamlingskonfigurationen för en nod eller mall, dubbelklicka på parametern av intresse (om inte, måste du skapa den först), och i egenskaperna gå till fliken Trösklar, klicka på knappen Lägg till.
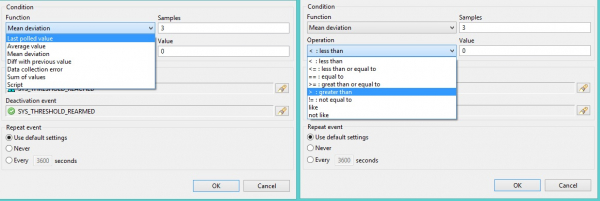
«Funktion "—vilka eller vilka värden man ska ta för att beräkna tillståndet. Kan ta följande värden (antalet värden som används för kontroll anges i fältet Samples):
— Senaste avfrågningsvärde: senast mottagna värde(n).
— Medelvärde: medelvärde från sist
— Medelavvikelse: medelavvikelse
— Diff med föregående värde: skillnad med föregående värde
— Datainsamlingsfel: fel vid mottagning av data
— Summan av värden: summan av värden
— Skript: värde som erhålls som ett resultat av ett användarskript
«Drift"—villkor för utlösande. Kan ta värden (värdet anges i motsvarande värdefält):
- <: mindre än: mindre än
- <=: mindre än eller lika med: mindre än eller lika
- == lika med: ekvivalent
— >=: stor än eller lika med: större än eller lika
— >: stor än: mer än
- !=: inte lika med: inte likvärdigt
- gillar: nära
- inte som: inte nära
När det gäller de två sista parametrarna är jag inte säker på hur de fungerar. Därför kommer jag inte ens gissa vilka gränser som är inbyggda i dem.
Med ett ord, allt är detsamma som i Zabbix, men du behöver inte ange formler för hand, av rädsla för att göra ett misstag eller bli fel. För att återställa triggern (deaktiveringshändelse) kommer systemet självt att ersätta värdet. (I Zabbix måste du skriva igen och inte skriva fel).
3.6. Mallar
RMB-skapa mall, ange mallnamn. Konfiguration av PKM-Datainsamling.
Lite teoriInformationen som samlas in kan komma från flera källor. Det kan vara NetXMS-agentkörs på en maskin kan vara "enkel begäran" eller "Inre", skickat av servern själv (till exempel samma ping), "SNMP" 'kontrollpunkt SNMP" 'Tryck" 'Windows Prestandaräknare" 'SM-CLP", eller anpassad"manus". För varje typ av information kan du välja vilken typ som systemet förväntar sig vid mottagandet. Till exempel kommer ping att returnera ett heltal (heltal), mängden ledigt diskutrymme i byte kommer också att vara heltal, men samma temperatur kommer inte längre att vara ett heltal, det vill säga verkligt).
För att samla in information via SNMP har NetXMS en enorm lista med fördefinierade parametrar, det vill säga man kan inte ange ett specifikt OID, utan hitta det i MIB-trädet, vilket faktiskt är ganska problematiskt... Men. Som ett resultat måste du fördjupa dig i tillverkarens dokumentation och leta efter IOD-värden för varje enhet separat. Du kan slösa mycket tid på att ställa in att läsa information från enheter, stöta på ett systemmeddelande "UTAN STÖD", men i slutändan visar det sig att just den här enheten helt enkelt inte vet hur den ska tillhandahålla den begärda informationen. Allt som återstår är att röka manualer och hoppas.
Till exempel, för att samla in information om nodens svarstid (ping), måste du lägga till en ny parameter (PKM-ny parameter), i fältet Ursprung väljer du Intern, trycker på knappen Välj och väljer Pingtid. Det finns en sökning, vilket är något jag bara drömde om i Zabbix. Det är också meningsfullt att ändra nodpollingsperioden (standardinställningen är 60 sekunder, det vill säga om routern slutar svara direkt efter att ha blivit pollad av övervakningssystemet, kommer det att gå nästan en hel minut innan systemet inser att något är fel med det Ja, det kommer att larma).
Lista över interna data som kan behandlas:
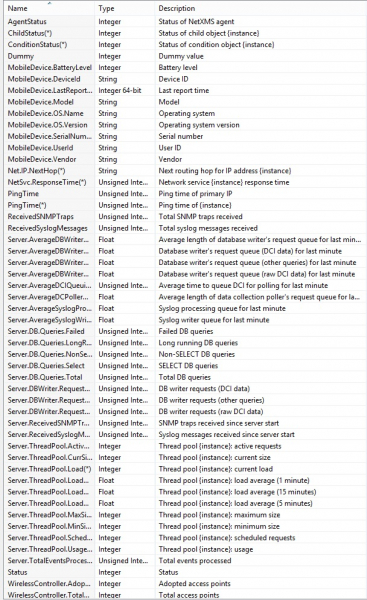
När alla nödvändiga inställningar har lagts till i mallen måste du klicka PKM-ansök och välj alla noder som denna mall behöver appliceras på (ctrl+LMB). Det är allt. Efter detta kommer en gren att dyka upp i trädet under mallen, som öppnar där du kan se alla noder som denna mall är applicerad på.
När du kopplar bort en nod från en mall slutar inte den insamlade datan att samlas in. För att avbryta insamlingen måste du gå till Datainsamlingskonfigurationen för varje nod och radera allt manuellt, eller först radera parametrarna från mallen och endast radera sedan noder från den. Jag vet inte varför det gjordes på det här sättet, men enligt min mening är det här en extremt märklig sak. Men... Det är så det är.
I en mall kan du välja önskad data att samla in och kopiera den till en annan mall. Massivt. Och du behöver inte kopiera och klistra från en mall till en annan för hand... Jag börjar redan hata Zabbix..
3.7. Instrumentpaneler
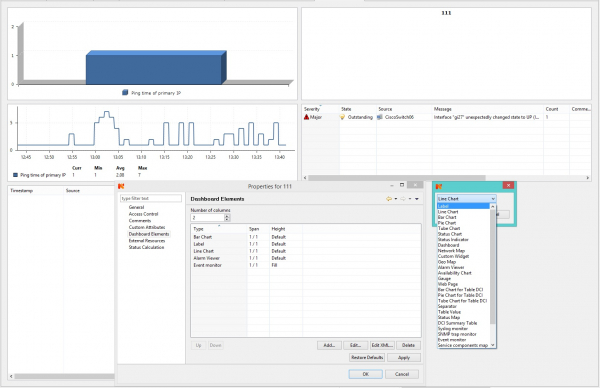
Märkligt nog innehåller NetXMS Wiki om detta ämne bara en länk till youtube: , det finns inte ens en lista eller beskrivning av element som kan läggas till i Dashboard. I princip är allt lika intuitivt där. etikett - det är bara... ja... Etikett... Jag vet inte ens hur man översätter det. Med ett ord används ett fält med en inskription för att beteckna och särskilja element, eftersom elementen i sig inte innehåller namn. Linjediagram – Det här är ett linjediagram. Stapeldiagram är ett diagram. Alarm Viewer — lista över varningar för de valda noderna. Med ett ord, namnen talar för sig själva.
Därefter måste du öppna instrumentpanelens egenskaper och konfigurera vyer. Vi är intresserade av fliken Dashboard Elements. Antal kolumner är antalet kolumner, element som kommer att placeras horisontellt. Varje objekt har sina egna egenskaper, och jag skulle rekommendera att avmarkera alternativet Layout-Grab överdrivet vertikalt utrymme för att minimera storleken på varje element.
3.8. Åtgärdskonfiguration
(Konfiguration-Actions Configuration)
I huvudsak är dessa åtgärder som svar på utlösare.
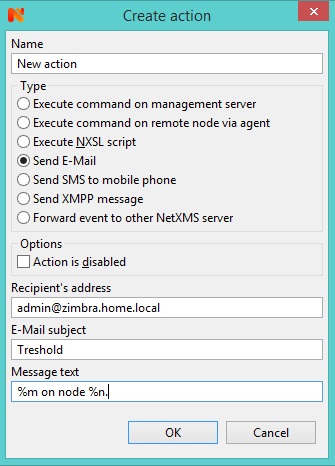
NetXMS kan skicka e-post, sms, xmpp-meddelande som svar på en trigger. Allt är trivialt här - fyll bara i de obligatoriska fälten.
Du kan också:
— Överför aviseringen till en annan NetXMS-server
— Kör kommandot på NetXMS-administrationsservern
— Utför kommandot på noden med hjälp av NetXMS-agenten
— Kör NXSL-skript (NSXL är ditt )
När du har skapat en åtgärd kan du konfigurera dess exekveringsfördröjningstid, samt tillämpa ett makro för exekvering. Fördröjningstiden behövs för att inte störa operatören om problemet löser sig (till exempel var svarstiden på en ping-förfrågan längre än det angivna värdet, men under nästa kontroll kan det återgå till det normala, så varför bry sig om sådana bagateller?).
3.9. Differentiering av åtkomsträttigheter
För varje objekt kan du konfigurera dina egna åtkomsträttigheter. För varje objekt inuti ett annat objekt kan du också konfigurera åtkomsträttigheter. Detta möjliggör en mycket flexibel fördelning av ansvar och övervakningsmöjligheter för olika användargrupper. Det var allt jag ville säga.
4. slutsats
Jag skulle vilja motbevisa titeln på min egen artikel. NetXMS är inte för lata. Det är bara det att utvecklarna inte fokuserade på funktionalitet, som vissa, utan bland annat tog de hand om gränssnittet.
Låt oss göra på det här sättet. Jag använde Zabbix och NetXMS. Av denna anledning kommer jag helt enkelt att skriva ner mina känslor om dessa två system.
Så.
NetXMS verkar för mig vara ett extremt användarvänligt system. Tja... till admin... ja, till admin. Den har vad som kallas ett intuitivt gränssnitt, och det är riktigt coolt. Du behöver inte skriva dina egna formler, läs en massa medföljande dokumentation för att kunna kontrollera ping före bytet eller någon annan enkel sak. Men. I Zabbix skiljer sig denna mycket enkla sak inte mycket från något riktigt svårt, det vill säga om du behärskar det, då kan du göra allt annat på samma sätt. NetXMS har tips, de flesta parametrar kan hittas i gränssnittet, väljas med musen och konfigureras. I Zabbix behöver du ta reda på om systemet kan göra det och det, och i så fall hur det är skrivet och vilka parametrar det returnerar. Zabbix vinner i communityn och massor av mallar för alla tillfällen... om du kan hitta det du behöver i detta berg av skräp... Å andra sidan har NetXMS också en hel del fans och tillägg som de har skapat för detta system. Och själva systemet kan övervaka de mest populära applikationerna ur lådan, som anges på projektets huvudsida.
Den största fördelen med NetXMS kontra Zabbix för mig var möjligheten att köra ett skript på en problemnod som svar på en trigger. Om CPU-temperaturen stiger över tröskeln kommer den att stänga av själva värden. Och då kommer vi att ta reda på vad problemet är. Kanske har Zabbix också en sådan sak, men jag kunde inte. Detsamma gäller för övervakning av portar på routrar. Och här går det... Tja, som det händer... Du måste behärska skriptspråket, och det är allt...
Åtkomsträttigheter i NetXMS gör att du på ett mycket flexibelt sätt kan differentiera kapaciteten hos olika användare av systemet. Men för att ställa in allt detta måste du verkligen mixtra.
I allmänhet är systemen ganska lika, och deras kapacitet verkar vid första anblicken åtminstone jämförbara. Även om det känns som att Zabbix kan göra mer, är dessa funktioner gömda djupt under huven och är ouppnåeliga för en dödlig administratör. NetXMS verkar enkelt och tydligt, vänligt och trevligt.
Zabbix har utmärkt dokumentation, wiki, how to, FAQ, best practice, samt olika forum etc., där du kan hitta svar på nästan alla frågor. Och om något, fråga din egen.
För att sammanfatta, skulle jag vilja rekommendera NetXMS för personer som precis har börjat eller de som inte behöver dyka djupt in i att övervaka allt. Jag är säker på att om du tittar närmare på det kan du göra några mycket, mycket subtila observationer i det.
Men ändå är den största fördelen jag ser det mycket trevliga gränssnittet och enkla installationen.
5. Material som används
Youtube-kanal
Källa: will.com
