

För länge sedan skrev jag om , men ganska sparsamt och rörigt. Sedan beslutade jag mig för att utvidga listan med verktyg i översikten, ge artikeln en struktur, ta hänsyn till kritiken (stort tack för råden) och skickade in den till en tävling på SekLab (och publicerade , men av uppenbara skäl såg ingen den). Tävlingen är avslutad, resultaten har tillkännagivits och med gott samvete kan jag publicera den (artikeln) på Habr.
Gratuitous verktyg för pentestare av webbapplikationer
I den här artikeln kommer jag att berätta om de mest populära verktygen för pentestning (penetrationstester) av webbapplikationer enligt strategin för en "svart låda".
För detta kommer vi att titta på verktyg som hjälper till med denna typ av testning. Vi kommer att undersöka följande produktkategorier:
- Nätverksscanners
- Sårbarhetsscannare för webbscript
- Exploatering
- Automatisering av injektioner
- Debuggerar (sniffers, lokala proxyservrar etc.)
Vissa produkter har en universell "karaktär", så jag kommer att klassificera dem i den kategori där de ger detbästa resultatet (subjektiv åsikt).Nätverksscanners.
Huvuduppgiften är att avslöja tillgängliga nätverks tjänster, fastställa deras versioner, identifiera operativsystem etc.
Nmap
Nmap ("Network Mapper")
Det är inte bara en "smart" skanner, utan ett seriöst utbyggbart verktyg (en av de "ovanliga funktionerna" är att det finns ett skript för att kontrollera en värd för den kända masken "
Stuxnethär nmap -A -T4 localhost
-A för att bestämma OS-version, skanning med skript och spårning
-T4 inställning av tidskontroll (högre - snabbare, från 0 till 5)
localhost - mål värd
Vill du ha något lite tuffare?
nmap -sS -sU -T4 -A -v -PE -PP -PS21,22,23,25,80,113,31339 -PA80,113,443,10042 -PO --script all localhost
Detta är en uppsättning alternativ från profilen "långsam omfattande skanning" i Zenmap. Det tar sin tid, men ger mer detaljerad information som kan läras om det mål systemet.
Referensguide på ryska Beginner's Guide to Nmap .
Nmap har fått utmärkelsen "Årets säkerhetsprodukt" av tidningar och samhällen som Linux Journal, Info World, LinuxQuestions.Org och Codetalker Digest.
En intressant detalj är att Nmap kan ses i filmer som "Matrix: Reloaded", "Die Hard 4", "The Bourne Ultimatum", "Hotabych" och .
IP-Tools
är en uppsättning av olika nätverksverktyg, levereras med GUI, "dedikerad" till Windows-användare.
Portskanner, resursdelning (delade skrivare/mappar), WhoIs/Finger/Lookup, telnet-klient och mycket mer. En praktisk, snabb och funktionell lösning.
Det finns ingen mening med att överväga andra produkter, eftersom det finns många verktyg inom detta område och de alla har liknande principer och funktionalitet. Nmap förblir dock den mest använda.
Sårbarhetsscannare för webbscript
Försöker hitta populära sårbarheter (SQL inj, XSS, LFI/RFI osv.) eller fel (ej borttagna temporära filer, indexering av kataloger osv.)
Acunetix Web Vulnerability Scanner
— via länken står det att detta är en XSS-skanner, men det är inte helt korrekt. Den gratisversion som finns tillgänglig via länken erbjuder en ganska stor funktionalitet. Vanligtvis blir en person som kör denna skanner för första gången, och får sin rapport, lite chockad, och du kommer att förstå varför när du gör det. Det är en mycket kraftfull produkt för att analysera alla typer av sårbarheter på webbplatsen och fungerar inte bara med de webbsidor vi är vana vid på PHP, utan även med andra språk (även om skillnaden i språk inte är en indikator). Det finns ingen mening med att beskriva instruktionerna, eftersom skannern helt enkelt "plockar upp" användarens åtgärder. Något liknande "nästa, nästa, nästa, klart" i en typisk installation av någon mjukvara.
Nikto
är en Open Source (GPL) webskanner. Den eliminerar rutinarbetet. Den letar på den målade webbplatsen efter ej borttagna skript (såsom test.php, index_.php osv.), verktyg för att administrera databaser (/phpmyadmin/, /pma och liknande) osv., vilket innebär att den kontrollerar resurser för de vanligaste felen som ofta uppstår på grund av mänskliga faktorer.
Dessutom, om den hittar något populärt skript, kontrollerar den det för kända exploateringar (som finns i databasen).
Rapporterar om tillgängliga "oönskade" metoder, som PUT och TRACE
Och så vidare. Mycket praktiskt om du arbetar som revisor och dagligen analyserar webbplatser.
Bland nackdelar vill jag nämna den höga andelen falska positiver. Till exempel, om din webbplats istället för att ge ett 404-fel (när det borde uppstå) alltid returnerar startsidan, kommer skannern att säga att alla skript och sårbarheter från dess databas finns på din webbplats. I praktiken förekommer detta inte så ofta, men som en faktum beror mycket på strukturen av din webbplats.
Klassisk användning:
.\/nikto.pl -host localhost
Om det behövs att vara inloggad på webbplatsen kan man ställa in en cookie i filen nikto.conf, variabeln STATIC-COOKIE.
Wikto
— Nikto för Windows, men med vissa tillägg, som "fuzzy" logik vid felkontroll, användning av GHDB, att få länkar och mappar från resursen, realtidsövervakning av HTTP-förfrågningar/svar. Wikto är skrivet i C# och kräver .NET framework.
skipfish
— en sårbarhetsskanner från (känd under smeknamnet lcamtuf). Skriven i C, plattformsoberoende (för Windows behövs Cygwin). Den genomsöker webbplatsen rekursivt (och mycket långsamt, ungefär 20–40 timmar, även om jag senast hade den igång i 96 timmar) och hittar alla möjliga säkerhetsbrister. Den genererar också mycket trafik (flera gigabyte in- och utgående). Men alla medel är bra, speciellt om man har tid och resurser.
Typisk användning:
.\/skipfish -o \/home\/reports www.example.com
I mappen "reports" kommer det att finnas en rapport i HTML, .
w3af 
— Web Application Attack and Audit Framework, en öppen källkod sårbarhetsskanner. Den har ett GUI, men man kan också arbeta från konsolen. Mer exakt är det ett ramverk med .
Man kan prata länge om dess fördelar, det är bättre att prova det :]
Typiskt arbete med det handlar om att välja en profil, ange målet och helt enkelt köra det.
Mantra Security Framework
är en dröm som blivit sann. En samling fria och öppna verktyg för informationssäkerhet, som kan integreras i webbläsaren.
Mycket användbara vid testning av webbapplikationer i alla skeden.
Användningen handlar om installation och uppstart av webbläsaren.
Det finns faktiskt många verktyg i denna kategori och det är ganska svårt att särskilja en specifik lista. Oftast bestämmer varje pentester själv vilken uppsättning verktyg de behöver.
Exploatering
För en automatiserad och mer praktisk användning av sårbarheter i programvara och skript skrivs exploateringar som endast behöver ta emot parametrar för att utnyttja säkerhetshålet. Det finns produkter som eliminerar behovet av manuell sökning efter exploateringar och tillämpas "on-the-fly". Denna kategori kommer att vara föremålet för diskussion nu.
Metasploit Framework 
— en riktig jätte inom vårt område. Den kan så mycket att instruktionen skulle sträcka sig över flera artiklar. Vi kommer att ta en titt på automatisk exploatering (nmap + metasploit). Poängen är att Nmap kommer att analysera den port vi behöver, identifiera tjänsten, och metasploit kommer att försöka tillämpa exploateringar baserat på tjänsteklassen (ftp, ssh osv.). Istället för en textuell instruktion ska jag infoga en video, ganska populär på temat autopwn.
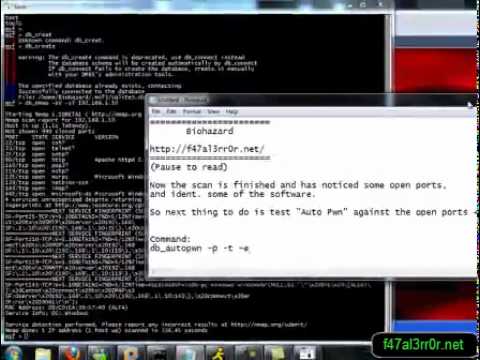
Man kan också bara automatisera arbetet för den exploatering vi behöver. Till exempel:
msf > använd auxiliary/admin/cisco/vpn_3000_ftp_bypass
 msf auxiliary(vpn_3000_ftp_bypass) > sätt RHOST [TARGET IP]
 msf auxiliary(vpn_3000_ftp_bypass) > kör
I själva verket är möjligheterna med detta framework mycket omfattande, så om du har bestämt dig för att fördjupa dig, går vi vidare via
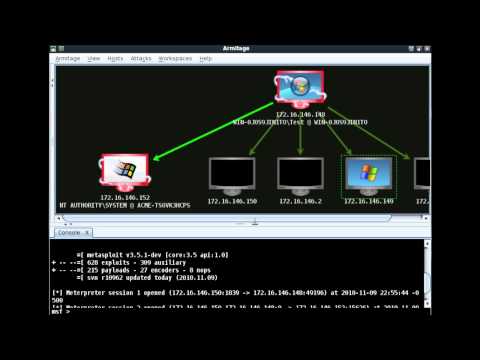
Armitage
— OVA inom cyberpunk-genren GUI för Metasploit. Visualiserar målet, rekommenderar exploateringar och erbjuder avancerade funktioner av detta framework. För de som uppskattar att allt ser snyggt och imponerande ut.
Screencast:
Tenable Nessus®
— kan mycket, men vi behöver en av dess funktioner — att identifiera vilka tjänster som har exploateringar. Den kostnadsfria versionen av produkten är "home only".
Användning:
- Ladda ner (för ditt system), installera, registrera (nyckeln skickas via e-post).
- Starta servern, lägg till en användare i Nessus Server Manager (knappen Hantera användare).
- Gå till adressen
https://localhost:8834/
och få flash-klienten i webbläsaren.
- Scans -> Add -> fyll i fälten (välj en passande skanningsprofil) och tryck på Scan.
Inom kort kommer rapporten om skanningen att visas i fliken Rapporter.
För att kontrollera den praktiska sårbarheten hos tjänster med exploateringar kan man använda tidigare nämnda Metasploit Framework eller försöka hitta en exploatering (till exempel på , , med mera) och använda den manuellt mot ditt system.
IMHO: för klumpig. Jag nämner den som en av ledarna inom detta område i mjukvaruindustrin.
Automatisering av injektioner.
Många web app sec-skannrar söker efter injektioner, men de är fortfarande bara allmänna skannrar. Det finns dock verktyg som specifikt fokuserar på att söka efter och utnyttja injektioner. Det är vad vi kommer att diskutera nu.
sqlmap
— en öppen källkod verktyg för att söka efter och utnyttja SQL-injektioner. Den stöder databasservrar som: MySQL, Oracle, PostgreSQL, Microsoft SQL Server, Microsoft Access, SQLite, Firebird, Sybase, SAP MaxDB.
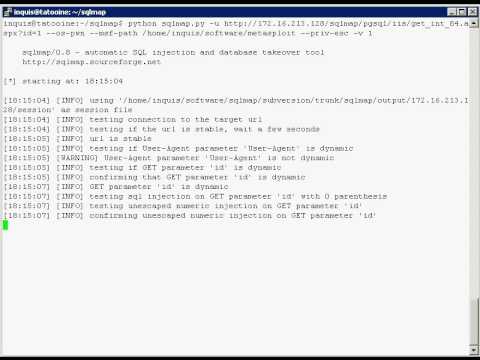
Typisk användning är begränsad till raden:
python sqlmap.py -u "http://example.com/index.php?action=news&id=1"
Det finns många handledningar, inklusive på ryska. Programvaran underlättar arbetet för penetrationstestare inom detta område.
Jag lägger till en officiell videodemonstration:
bsqlbf-v2
— ett Perl-skript, bruteforce "blinda" SQL-injektioner. Fungerar med både heltalvärden i URL:en och med strängvärden.
Stöder databaser:
- MS-SQL
- MySQL
- PostgreSQL
- Oracle
Exempel på användning:
./bsqlbf-v2-3.pl -url www.somehost.com/blah.php?u=5 -blind u -sql "select table_name from imformation_schema.tables limit 1 offset 0" -database 1 -type 1
-url — Länk med parametrar
-blind u — parameter för injektion (standardmässigt tas den sista från adresssträngen)
-sql "select table_name from information_schema.tables limit 1 offset 0" — vår godtyckliga fråga till databasen
-database 1 — databasserver: MSSQL
-type 1 — attacktyp, "blind" injektion, baserad på sanna och fel (till exempel syntaktiska fel) svar
Debuggers
Dessa verktyg används huvudsakligen av utvecklare när det är problem med resultatet av deras kod. Men detta område är också användbart vid penetrationstestning, när man kan ersätta viktiga uppgifter "i realtid", analysera vad som kommer som svar på våra indata (till exempel vid fuzzing) och så vidare.
Burp Suite
— en samling verktyg som hjälper vid penetrationstester. Det finns en på ryska av Raz0r (dock från 2008).
Den kostnadsfria versionen inkluderar:
- Burp Proxy — en lokal proxy som gör det möjligt att ändra redan formade förfrågningar från webbläsaren
- Burp Spider — en spindel som söker efter befintliga filer och kataloger
- Burp Repeater — manuell avsändning av HTTP-förfrågningar
- Burp Sequencer — analys av slumpmässiga värden i formulär
- Burp Decoder — standardkodare-dekoder (html, base64, hex, etc.), av vilka det finns tusentals som snabbt kan skrivas på ett språk
- Burp Comparer — komponent för strängjämförelse
Detta paket löser i princip nästan alla uppgifter relaterade till detta område.
Fiddler
Fiddler är en debugger proxy som loggar all HTTP(S) trafik. Den möjliggör undersökning av denna trafik, sätter breakpointar och låter användaren "leka" med inkommande eller utgående data.
Det finns också , ett monster och andra, valet är upp till användaren.
Slutsats
Naturligtvis har varje pentester sitt eget arsenal och sina egna verktyg, eftersom de helt enkelt är otaliga. Jag har försökt att nämna några av de mest användbara och populära. Men för att alla intresserade ska kunna bekanta sig med fler verktyg inom detta område, kommer jag att ge länkar nedan.
Olika topplistor/övergripande listor av skannrar och verktyg
- .
Linux-distributioner som redan har massor av olika verktyg för pentesting
uppdatering: på ryska från "Hack4Sec"-teamet (tillagd )
P.S. Man kan inte tiga om XSpider. Det deltar inte i översikten, även om det är så kallat gratis (jag fick reda på det när jag skickade artikeln till SekLab, faktiskt på grund av detta (bristande kunskap, och att jag inte hade den senaste versionen 7.8) så jag inkluderade det inte i artikeln). Och det var egentligen tänkt att inkludera en översikt över det (jag har utarbetat ganska tuffa tester för det), men jag vet inte om världen kommer att se det.
P.P.S. Vissa material från artikeln kommer att användas på ett direkt sätt i den kommande föreläsningen på 2012 i QA-sektionen, där verktyg som inte nämns här kommer att tas upp (gratis, såklart), samt en beskrivning av algoritmen för vilken ordning man ska använda, vilket resultat man kan förvänta, vilka konfigurationer som ska användas och alla typer av tips och tricks i arbetet (jag funderar på föreläsningen nästan varje dag, jag ska försöka att dela med mig av det bästa inom ämnet)
Förresten, det hölls en lektion angående denna artikel på Open InfoSec Days (, ), kan man plundra karavaner titta .
Källa: habr.com
