

I slutet av januari släpptes uppdatering Update 4 för Veeam Availability Suite 9.5, fylld med funktioner som en annan fullvärdig major release. Idag kommer jag kort att berätta om de viktigaste nyheterna som har genomförts i Veeam Backup & Replication, och om Veeam ONE lovar jag att skriva om inom kort. I denna översikt kommer vi att titta på:
- versioner av system och applikationer som nu stöds av lösningen
- arbetet med molninfrastrukturer
- förbättringar i säkerhetskopiering
- förbättringar i återställning
- nytt i stödet för vSphere och Hyper-V
Och vi kommer även att få veta om förbättringar i arbetet med virtuella maskiner som körs på Linux, om nya plugins och andra funktioner.
Så, välkommen under artikeln.
Stöd för Windows Server 2019, Hyper-V 2019, de nyaste applikationerna och plattformarna
Microsoft Windows Server 2019 stöds som:
- gäst-OS för skyddade virtuella maskiner
- server för installation av Veeam Backup & Replication och dess fjärrkomponenter
- maskin som kan säkerhetskopieras med Veeam Agent för Microsoft Windows
Ett liknande stöd har också genomförts för Microsoft Windows 10 October 2018 Update.
Den nya versionen av hypervisorn Microsoft Windows Server Hyper-V 2019, inklusive stöd för virtuella maskiner med virtuell hårdvara version 9.0.
För populära system och applikationer Microsoft Active Directory 2019, Exchange 2019 och SharePoint 2019 stöds säkerhetskopiering med hänsyn till applikationernas arbete (application-aware processing) och återställning av applikationsobjekt med Veeam Explorer.
För virtuella maskiner med Windows-gäst-OS har stöd genomförts Oracle Database 18c — också med hänsyn till applikationens arbete, inklusive säkerhetskopiering av loggar och möjlighet till återställning till en vald punkt.
Dessutom stöds nu VMware vSphere 6.7 U1 ESXi, vCenter-server och vCenter Server Appliance (VCSA), samt VMware vCloud Director 9.5.
Flexibla möjligheter för säkerhetskopieringslagring med Capacity Tier
Capacity Tier — är en ny strategi för säkerhetskopieringslagring i en skalbar repository (scale-out backup repository, SOBR) med möjlighet till automatiserad uppladdning av data till molnlagring.
Med Capacity Tier och lagringspolicyer kan du organisera ett effektivt flerskiktat lagringssystem, där "nära till hands" (vilket innebär i tillräckligt snabb lagring) ligger fräscha säkerhetskopior för snabb återställning. Efter den angivna tiden kommer de att övergå till "andra fräschör" och automatiskt flyttas till en fjärranläggning — i detta fall till molnet.
För att använda Capacity Tier krävs:
- en eller flera SOBR-repositorier som innehåller 1 eller flera extent-repositorier
- ett molnbaserat repository (d.v.s. objektlagringsrepository)
Molntjänster med S3-kompatibilitet, Amazon S3, Microsoft Azure Blob Storage, IBM Cloud Object Storage stöds.
Om du planerar att använda denna funktionalitet måste du:
- Konfigurera säkerhetskopieringsrepositoryn för att fungera som extent-repository för SOBR.
- Konfigurera molnrepositoryn.
- Konfigurera ett skalbart SOBR-repository och lägga till extent-repositorier i det.
- Koppla molnrepositoryn till SOBR och ange lagringspolicyn samt hur data ska laddas upp till molnet — detta blir konfigurationen för din Capacity Tier.
- Skapa en säkerhetskopieringsuppgift som ska spara säkerhetskopior i SOBR-repositoryt.
Punkt 1 är ganska självklar (för dem som har glömt, finns det på ryska). Vi går vidare till punkt 2.
Molnlagring som en del av Veeam Backup-infrastruktur
Det har skrivits utförligt om hur man konfigurerar molnrepositoryn (även känt som objektlagringsrepository) (än så länge på engelska). Kort sagt, behöver du göra följande:
- I visningen Backup Infrastructure väljer vi i vänsterpanel noden Backup Repositories och klickar på punkten Add Repository.
- Vi väljer vilket molnlagring vi ska konfigurera:

- Därefter går vi igenom stegen i guiden (jag kommer att ta Amazon S3 som exempel)
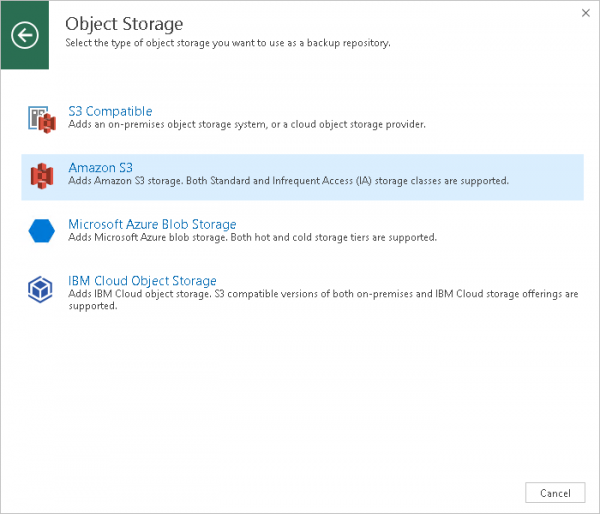
Anmärkning: Lagringsklassen Standard och Infrequent Access.
- Först anger vi namn och en kort beskrivning av vårt nya lagringsutrymme.
- Sedan anger vi kontot för åtkomst till Amazon S3 — vi väljer ett befintligt från listan eller klickar på Add och anger ett nytt. Från listan över regioner där datacenter Data center region väljer vi rätt region.

Tips: För att ange de konton som används vid arbete med molnkomponenter har vi utvecklat Cloud Credentials Manager.
- Om det behövs justering av internettrafik genom en gateway kan du välja alternativet Använd gateway-server och ange den nödvändiga gatewayen.
- Vi anger inställningarna för det nya lagringsutrymmet: den nödvändiga bucket, mappen där våra säkerhetskopior kommer att lagras, begränsningen för det totala lagringsutrymmet (valfritt) och lagringsklassen (valfritt).
Viktigt! En mapp kan endast kopplas till ett objektlagringsutrymme! Du får absolut inte konfigurera flera sådana lagringsutrymmen som "ser" på samma mapp. - I det sista steget kontrollerar vi alla inställningar och klickar på Avsluta.
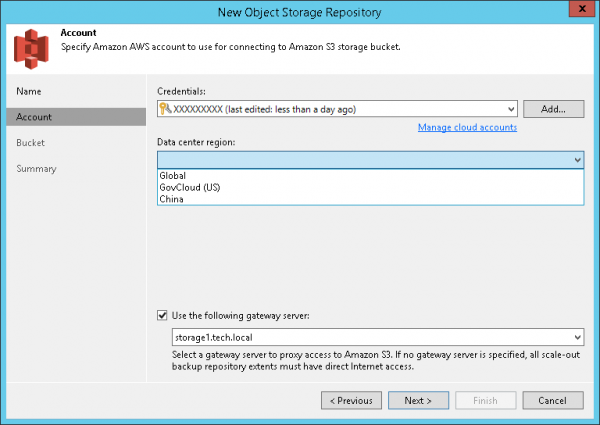
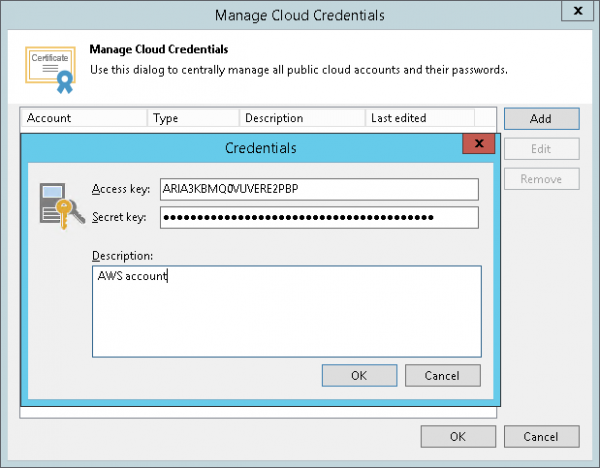
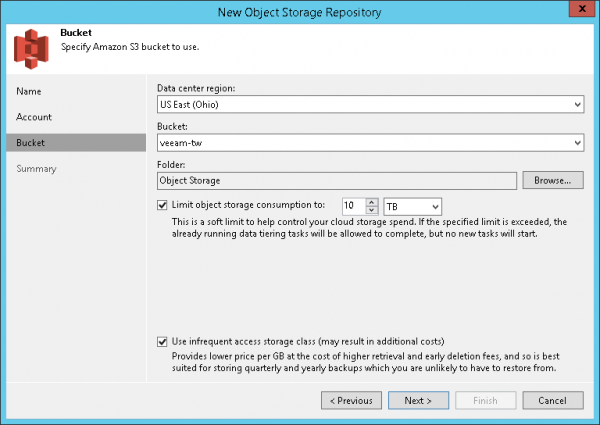
Inställningar för att ladda upp säkerhetskopior till molnlagring
Nu konfigurerar vi SOBR-repositoriet på lämpligt sätt:
- I visningen Backup Infrastructure väljer vi i vänsterpanel noden Backup Repositories och klickar på punkten Lägg till utvidgat repositorium.
- I stegvisaren Prestandaklass anger vi extent-erna och hur vi ska lagra säkerhetskopior i dem:
- På steg Capacity Tier:
- vi väljer alternativet Utöka kapaciteten för utvidgat säkerhetskopieringsrepository med objektlagring (öka kapaciteten för repositoriet genom att använda objektlagring) och anger vilket specifikt molnlagringsutrymme för objekt som ska användas. Du kan välja från listan eller starta guiden för att skapa genom att klicka på Add.
- vi anger på vilka dagar-tider som uppladdning till molnet kan utföras — för detta klickar vi på knappen Fönster (uppladdningsfönster).
- vi ställer in lagringspolitiken — anger efter hur många dagar av lagring i SOBR-repositoriet uppgifterna blir "andra friskhet" och kan överföras till molnet — i vårt exempel är det 15 dagar.
- det går att aktivera datakryptering vid uppladdning till molnet — för detta väljer du alternativet Kryptera data som laddas upp till objektlagring och anger vilken av de lösenord som lagras i Credential Manager, som ska användas. Krypteringen utförs med AES 256-bit.
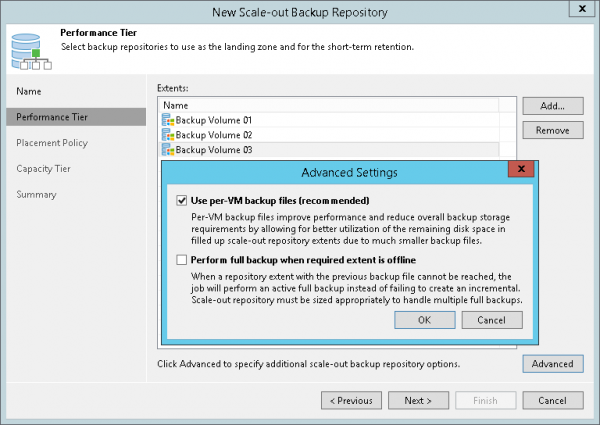
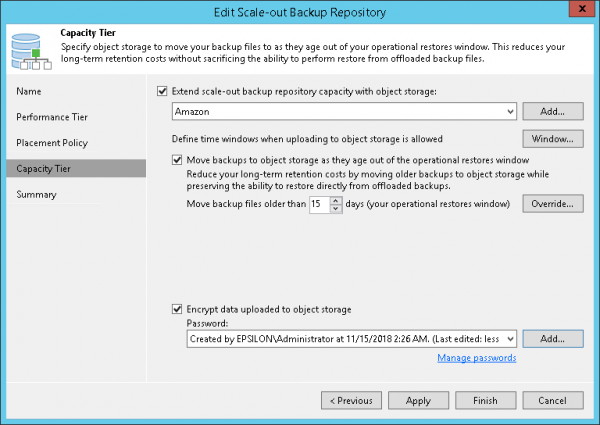
Som standard samlas data in från extent-erna och överförs till objektlagret med hjälp av en speciell typ av uppdrag — SOBR Offload-jobb. Det fungerar i bakgrunden, namnges efter SOBR-repositoriet med suffixet Offload (till exempel, Amazon Offload) och utför följande operationer var fjärde timme:
- Kontrollerar om kedjor av säkerhetskopior lagrade i extent-erna uppfyller kriterierna för överföring till objektlagring.
- Samlar de kedjor som har passerat kontrollen och skickar dem blockvis till objektlagringen.
- Registrerar resultaten av sitt sessionsarbete i databasen så att administratören kan granska dem vid behov.
Mönstret för dataöverföring och hur de lagras i molnet visas i bilden nedan:
Viktigt! För att skapa ett sådant flerlagers lagringssystem behöver du en licens av utgåvan som minst är Enterprise.
Backupfiler som sparats i molnet kan självklart användas för återställning direkt från lagringsplatsen. Dessutom kan de också laddas ner från molnet och återställas med hjälp av till och med den kostnadsfria Veeam Backup Community Edition.
Nytt inom arbete med molninfrastruktur
För arbete med Amazon
- Återställning från backup direkt till AWS stöds för virtuella maskiner med operativsystemen Windows eller Linux, även för fysiska maskiner. Allt detta kan återställas till virtuella maskiner i AWS EC2 VM, inklusive Amazon Government Cloud och Amazon China.
- Inbyggd UEFI2BIOS-konvertering stöds.
För arbete med Microsoft Azure
- Stöd för Azure Government Cloud och Azure CSP-prenumerationer har implementerats.
- Det finns möjlighet att välja nätverkssäkerhetsgruppen vid återställning till virtuella maskiner i Azure IaaS.
- Vid inloggning i molnet med hjälp av Azure-konto kan användaren nu ange Azure Active Directory-användaren.
Nytt i applikationsstödet
- För applikationsarbete på virtuella maskiner i vSphere har stöd för Kerberos-autentiseringimplementerats. Detta gör att NTLM kan inaktiveras i nätverksinställningarna för gästoperativsystemet för att förhindra attacker som utnyttjar hash-överföring, vilket är mycket relevant för infrastruktur med inte den högsta nivån av kontroll.
- Modul för backup av transaktionsloggar SQL och Oracle använder nu en icke-systemdisk som hjälpplats för backup av loggar, Meddär det ofta saknas utrymme, istället för den med maximalt ledigt utrymme. På Linux-VM kommer katalogen att användas, /var/tmp eller /tmpberoende på ledigt utrymme.
- Vid backup av loggar Oracle redo logs kommer en analys att utföras för att spara garanterade återställningspunkter. Guaranteed Restore Points (del av den inbyggda funktionen Oracle Flashback).
- Stöd för Oracle Data Guard.
Förbättrad backup
- Den maximalt stödja storleken på disk och backupfil har ökat mer än tio gånger: med en blockstorlek på 1 MB för filen .VBK kan nu den maximala diskstorleken i backupen uppgå till 120 TB, och den maximala storleken för hela backupfilen kan vara 1 PB. (Bekräftat genom testning på 100 TB för båda värdena.)
- För backuper utan kryptering har mängden metadatas minskat med 10 MB.
- Prestandan för initierings- och avslutningsprocesser för säkerhetskopiering har optimerats. Som resultat kommer säkerhetskopior av små virtuella maskiner att ske nästan dubbelt så snabbt.
- Modulen som ansvarar för publicering av VM-avbildningsinnehåll har omarbetats, vilket har resulterat i betydligt snabbare återställning på fil- och objekt nivå.
- Inställningarna för Föredragna nätverk kommer nu också att gälla för WAN-acceleratorer.
Nytt inom återställning
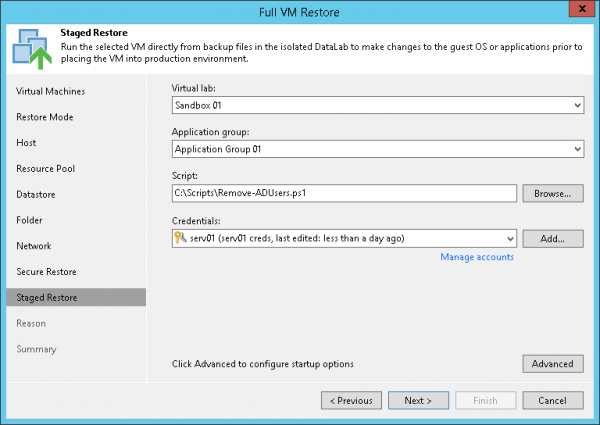
Den nya funktionen för komplett återställning av VM kallas Staged Restore — stegvis återställning. I det här läget återställs VM från den aktuella säkerhetskopian först i en 'sandbox' (som nu kallas DataLab), där man kan köra sitt skript på den gäst-OS för att ändra innehållet i databasen, OS-inställningar eller applikationer. VM med redan utförda ändringar kan sedan flyttas till den produktiva infrastrukturen. Detta kan vara användbart för att på förhand installera nödvändiga program, aktivera eller inaktivera inställningar, ta bort personuppgifter osv.
För mer information kan man läsa (på engelska).
Anmärkning: En licens av minst Enterprise.
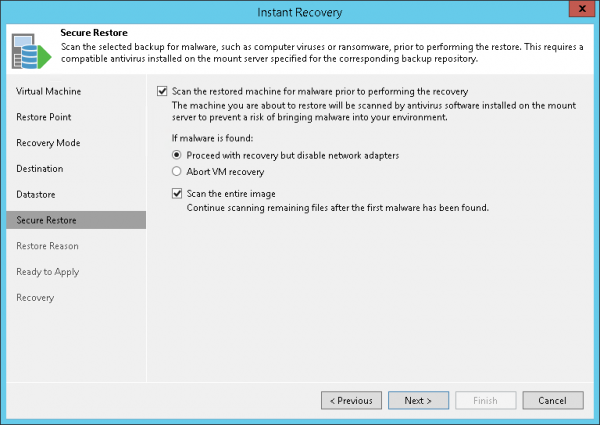
Det finns också en ny möjlighet Secure Restore — säker återställning (fungerar nästan för alla typer av återställning). Nu kan man innan restaureringsprocessen börja kontrollera filerna i gästsystemet på VM (direkt i säkerhetskopian) för virus, trojaner och liknande. Detta görs genom att montera VM:ns diskar till en mount-server som är kopplad till lagringsutrymmet, och köra en skanningsprocedur med ett antivirusprogram som är installerat på denna mount-server. (På mount-servern behöver inte samma antivirusprogram användas som på VM.)
Ut ur lådan stöds Microsoft Windows Defender, Symantec Protection Engine och ESET NOD32; man kan också ange ett annat antivirusprogram om det stöder kommandoradsdrift.
För mer information kan man läsa (på engelska).
Nytt i arbetet med Microsoft Hyper-V
- I säkerhetskopierings- och replikationsuppdrag kan man nu lägga till grupper av Hyper-V VM.
- Omfattande återställning i Hyper-V VM från säkerhetskopior skapade med Veeam Agent stöder Windows 10 Hyper-V som målhypervisor.
Nytt i arbetet med VMware vSphere
- Prestandan för skriva-cachen i vPower NFS har förbättrats flera gånger — för effektivare ögonblicklig återställning av VM och optimering av användningen av SSD.
- vPower NFS fungerar nu mer effektivt med SOBR-repositoriet, vilket möjliggör hantering av fler virtuella maskiner parallellt.
- vPower NFS-servern har fått en IP-baserad autentisering för värdar (som standard ges åtkomst till ESXi-värden som tillhandahåller vPower NFS datastore). För att stänga av denna funktion behöver du gå till registret på mount-servern. HKEY_LOCAL_MACHINE
SOFTWAREWOW6432NodeVeeamVeeam NFS och skapa en nyckel under den. vPowerNFSDisableIPAuth - Nu kan du konfigurera ett SureBackup-jobb för att använda vPower NFS-cachen (som ett komplement till att omdirigera skrivändringar till vSphere datastore). Detta löser problemet med att använda SureBackup för VM med diskar större än 2 TB när den enda lagringslösningen för vSphere är VMware VSAN.
- Stöd för Paravirtual SCSI-kontrollers med mer än 16 anslutna diskar har implementerats.
- Quick Migration flyttar nu automatiskt även vSphere-taggar; dessa taggar bevaras vid ögonblicklig återställning av VM.
Förbättringar i stödet för Linux VM
- För konton som behöver uppgraderas till root, behöver man nu inte lägga till alternativet NOPASSWD:ALL för sudoers.
- Stöd för den aktiverade inställningen !requiretty i sudoers (detta är standardinställningen, till exempel för CentOS).
- Vid registrering av Linux-servern kan man nu utföra ett switch med kommandot
su, om kommandotsudoär otillgängligt. - Kontrollen av SSH-fingeravtrycket sträcker sig nu över alla anslutningar på Linux-servern — för skydd mot MITM-attacker.
- Tillförlitligheten hos PKI-autentiseringsalgoritmen har ökat.
Nya plugins
Veeam Plug-in for SAP HANA — hjälper till att aktivera BACKINT-gränssnittet för backup och återställning av HANA-databaser i/från Veeams repositorium. Stöd för HCI SAP HANA har implementerats. Lösningen är certifierad av SAP.
Veeam Plug-in for Oracle RMAN — gör det möjligt att använda RMAN manager för backup och återställning av Oracle-databaser i/från Veeams repositorium. (Det är inte nödvändigt att ersätta den befintliga inbyggda integrationen baserad på OCI.)
Ytterligare funktioner
- Experimentellt stöd för blockkloning av deduplicerade filer på Windows Server 2019 ReFS. För att aktivera denna funktion i registret för Veeam backup-servern behöver du hitta nyckeln HKEY_LOCAL_MACHINESOFTWAREVeeamVeeam Backup and Replication och skapa värdet ReFSDedupeBlockClone (DWORD).
- Installationen omfattar nu Microsoft SQL Server 2016 SP1.
- För att arbeta med RESTful API har vi implementerat stöd för JSON.
Vad mer att läsa och titta på
Användarmanual (på engelska) för och
Endast registrerade användare kan delta i omröstningen. , tack.
Vilken av nyheterna tycker du skulle vara intressant att veta mer om först?
Capacity tier för lagring av säkerhetskopior
Arbeta med Amazon molninfrastruktur
Nya tillägg för säkerhetskopiering av databaser som SAP HANA, Oracle
Nya funktioner för återställning Staged Restore, Secure Restore
Nya funktioner i Veeam ONE
Annat (jag skriver i kommentarerna)
20 användare röstade. 8 användare avstod.
Källa: habr.com
