

I mars 2019 laddades en ny prov av skadlig kod för macOS från cyberspiongruppen OceanLotus upp till VirusTotal, en populär online-skanningstjänst. Den körbara filen för bakdörren har samma funktioner som den tidigare versionen av skadlig programvara för macOS som vi studerat, men dess struktur har ändrats vilket gör den svårare att upptäcka. Tyvärr kunde vi inte hitta droppern kopplad till detta prov, så vi vet ännu inte infektionsvektorn.
Nyligen publicerade vi och hur operatörerna försöker säkerställa persistens, snabba upp kodens exekvering och minimera spåren av deras närvaro i Windows-system. Det är också känt att denna cyberspiongrupp har ett komponent för macOS. Detta inlägg beskriver i detalj förändringarna i den senaste versionen av skadlig programvara för macOS jämfört med den tidigare versionen (), och hur man kan automatisera avkodningen av strängar under analysen med hjälp av IDA Hex-Rays API.
Analys
I de följande tre delarna beskrivs analysen av ett prov med SHA-1-hash E615632C9998E4D3E5ACD8851864ED09B02C77D2. Filen heter flashlightd, antivirusprodukter från ESET känner igen den som OSX/OceanLotus.D.
Anti-debugging och skydd mot sandlådor
Som alla macOS-binaryer av OceanLotus är provet packat med UPX, men de flesta verktyg för att identifiera packare känner inte igen det som sådant. Troligtvis eftersom de mestadels innehåller en signatur som beror på närvaron av strängen “UPX”, dessutom förekommer Mach-O-signaturer mer sällan och uppdateras inte så ofta. Denna egenskap gör statisk upptäckning svår. Det är intressant att efter uppackning ligger ingångspunkten i början av sektionen __cfstring i segmentet .TEXT. I den här sektionen finns flagg-attribut, som visas i bilden nedan.
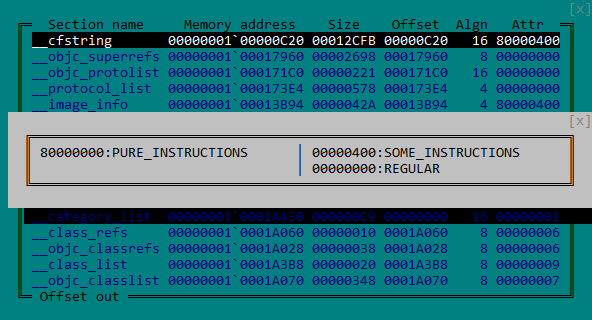
Bild 1. Attribut i MACH-O-sektionen __cfstring
Som visas i bild 2 gör placeringen av koden i sektionen __cfstring att lura vissa disassembleringsverktyg genom att visa koden som strängar.
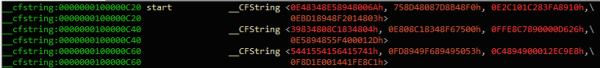
Bild 2. Bakdörrens kod identifieras av IDA som data
Efter att ha körts skapar den körbara filen en tråd som ett skydd mot debugging, vars enda syfte är att kontinuerligt kontrollera om en debugger finns. För detta försöker tråden:
— Att avmontera eventuell debugger genom att kalla på ptrace med PT_DENY_ATTACH som en parameter
— Kontrollerar om några speciella portar är öppna genom att kalla på funktionen task_get_exception_ports
— Kontrollerar om en debugger är ansluten, som visas i bilden nedan, genom att kontrollera flaggan P_TRACED i den aktuella processen
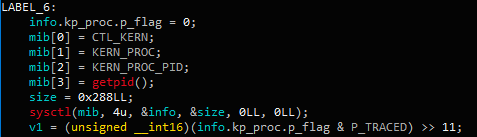
Bild 3. Kontroll av debuggeranslutning via funktionen sysctl
Om vaktschemat upptäcker att en debugger är närvarande, anropas funktionen exit. Dessutom kontrollerar provet sedan miljön genom att köra två kommandon:
ioreg -l | grep -e "Manufacturer" och sysctl hw.model
Efter detta kontrollerar provet det returnerade värdet mot en hårdkodad lista med strängar av kända virtualiseringssystem: acle, vmware, virtualbox eller parallels. Slutligen kontrollerar följande kommando om maskinen är en av följande "MBP", "MBA", "MB", "MM", "IM", "MP" och "XS". Dessa är systemmodellkoder, till exempel betyder "MBP" MacBook Pro, "MBA" – MacBook Air etc.
system_profiler SPHardwareDataType 2>/dev/null | awk '/Boot ROM Version/ {split($0, line, ":");printf("%s", line[2]);}'
Huvudkomplement
Trots att bakdörrskommandona inte har förändrats sedan Trend Micros undersökning, har vi observerat flera andra modifieringar. C&C-servrarna som används i detta prov är ganska nya, skapade den 22.10.2018.
— daff.faybilodeau[.]com
— sarc.onteagleroad[.]com
— au.charlineopkesston[.]com
Resurs URL har ändrats till /dp/B074WC4NHW/ref=gbps_img_m-9_62c3_750e6b35.
Den första paketet som skickas till C&C-servern innehåller mer information om värdmaskinen, inklusive alla data som samlas in av kommandona från tabellen nedan.
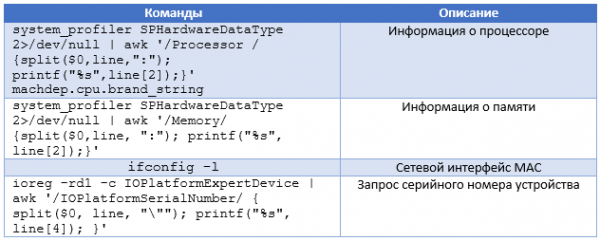
Utöver detta använder provet för nätverksfiltrering inte biblioteken , utan ett externt bibliotek. För att hitta det försöker bakdörren att dekryptera varje fil i den aktuella katalogen med AES-256-CBC med nyckeln gFjMXBgyXWULmVVVzyxy, kompletterat med nollor. Varje fil dekrypteras och sparas som /tmp/store, och ett försök att ladda den som ett bibliotek görs med hjälp av funktionen . När dekrypteringsförsöket resulterar i ett framgångsrikt anrop dlopen, extraherar bakdörren de exporterade funktionerna Boriry och ChadylonV, som uppenbarligen ansvarar för nätverksinteraktion med servern. Vi har varken dropper eller andra filer från det ursprungliga läget av provet, så vi kan inte analysera detta bibliotek. Dessutom, eftersom komponenten är krypterad, kommer en YARA-regel baserad på dessa strängar inte att matcha filen som hittas på disken.
Som beskrivs i den ovan nämnda artikeln, skapas cliendIDDetta identifierare är en MD5-hash av returvärdet för ett av följande kommandon:
— ioreg -rd1 -c IOPlatformExpertDevice | awk '/IOPlatformSerialNumber/ { split($0, line, """); printf("%s", line[4]); }'
— ioreg -rd1 -c IOPlatformExpertDevice | awk '/IOPlatformUUID/ { split($0, line, """); printf("%s", line[4]); }'
— ifconfig en0 | awk '/ether /{print $2}' (få MAC-adressen)
— okänt kommando ("x1ex72x0a", som används i tidigare exempel
Innan hashningen läggs en symbol "0" eller "1" till returat värde, för att indikera om det finns root-behörigheter. Denna clientID lagras i /Library/Storage/File System/HFS/25cf5d02-e50b-4288-870a-528d56c3cf6e/pivtoken.appex, om koden körs som root eller i ~/Library/SmartCardsServices/Technology/PlugIns/drivers/snippets.ecgML i alla andra fall. Filen är vanligtvis dolt med hjälp av funktionen , dess tidsstämpel ändras med kommandot touch –t med ett slumpmässigt värde.
Avkodning av strängar
Som i de tidigare versionerna är strängarna krypterade med AES-256-CBC (hexadecimalt nyckel: 9D7274AD7BCEF0DED29BDBB428C251DF8B350B92 kompletterad med nollor, och IV fylls med nollor) via funktionen . Nyckeln har ändrats jämfört med tidigare versioner, men eftersom gruppen fortfarande använder samma algoritm för att kryptera strängarna, kan avkryptering automatiseras. Förutom detta inlägg släpper vi ett IDA-skript som använder API:et Hex-Rays för att avkryptera strängarna som finns i den binära filen. Detta skript kan hjälpa till med framtida analys av OceanLotus och studier av existerande prover som vi inte har kunnat erhålla. I grunden av skriptet finns en universell metod för att få argumenten som skickas till funktionen. Dessutom letar det efter användningar av parametrarna. Metoden kan återanvändas för att få en lista över funktionens argument och sedan skicka det som en callback.
Genom att känna till funktionsprototypen decrypt, hittar skriptet alla korsreferenser till denna funktion, alla argument, avkrypterar sedan data och placerar den ren text inuti kommentarerna vid korsreferensens adress. För att skriptet ska fungera korrekt måste en anpassad alfabet som används av base64 avkodningsfunktionen vara installerad och en global variabel som innehåller längden på nyckeln (i detta fall DWORD, se bild 4) måste definieras.
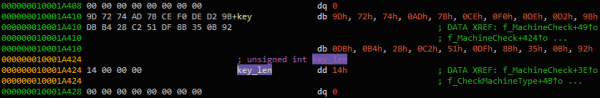
Bild 4. Definition av global variabel key_len
I fönstret Function kan du högerklicka på avkodningsfunktionen och klicka på "Extrahera och avkoda argumenten". Skriptet ska placera de avkodade raderna i kommentarerna, som visas på bild 5.
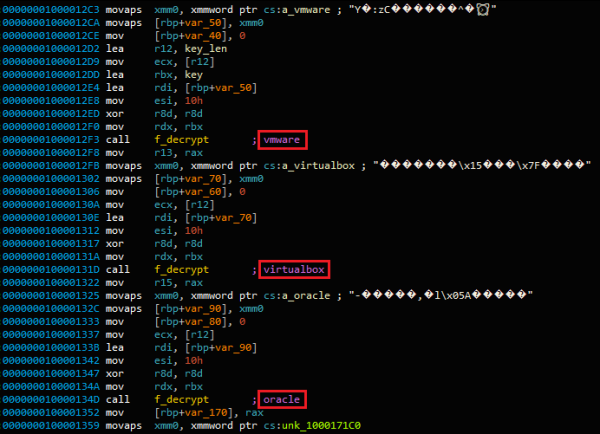
Bild 5. Den avkodade texten placerad i kommentarerna
På så sätt placeras de avkodade raderna bekvämt tillsammans i IDA-fönstret xrefs för denna funktion, som visas på bild 6.
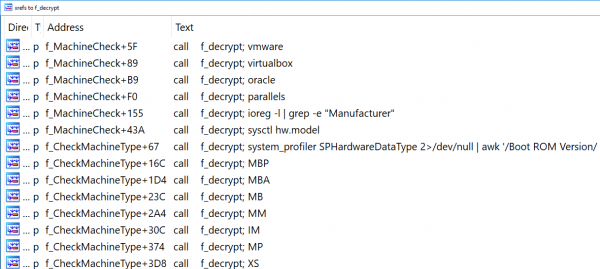
Bild 6. Xrefs till funktionen f_decrypt
Den slutliga versionen av skriptet kan hittas på .
Utdata
Som redan nämnts förbättrar OceanLotus ständigt och uppdaterar sin verktygssats. Denna gång har cybersyndikatet förbättrat skadlig programvara för att arbeta med Mac-användare. Koden har inte förändrats mycket, men eftersom många Mac-användare ignorerar säkerhetsprodukter, är skyddet mot upptäckten av skadlig programvara av sekundär betydelse.
ESETs produkter har redan detekterat denna fil vid tidpunkten för undersökningen. Eftersom det nätverksbibliotek som används för C&C-kommunikation nu är krypterat på disk, är den exakta nätverksprotokollen som angriparna använder för närvarande okänd.
Indikatorer på kompromiss
Indikatorer på kompromettering samt MITRE ATT&CK-attribut är också tillgängliga på .
Källa: habr.com
