

Hej alla! Denna artikel kommer att ägnas åt en översikt av VPN-funktionaliteten i produkten Sophos XG Firewall. I tidigare har vi diskuterat hur man får detta skyddslösning för hemmanätverket gratis med full licens. Idag kommer vi att prata om VPN-funktionerna som är inbyggda i Sophos XG. Jag ska försöka berätta vad denna produkt kan göra, samt ge exempel på konfiguration av IPSec Site-to-Site VPN och användar-SSL VPN. Så, låt oss börja översikten.
Först får vi ta en titt på licenstabellen:
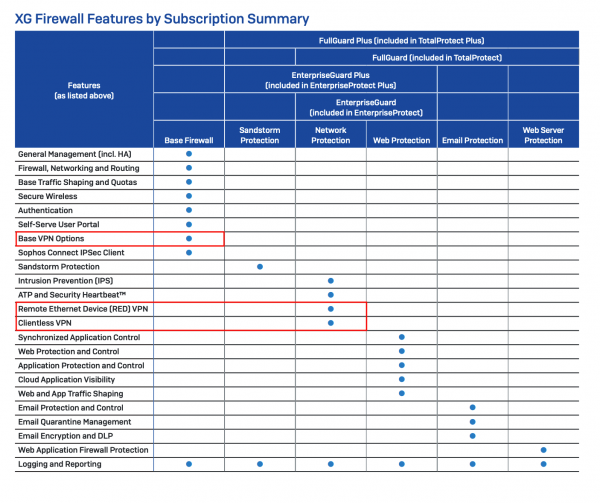
Mer information om hur Sophos XG Firewall licensieras kan läsas här:
Men i den här artikeln kommer vi endast att fokusera på de punkter som är markerade i rött.
Huvudfunktionen för VPN ingår i den grundläggande licensen och köps bara en gång. Detta är en livstidslicens och kräver ingen förnyelse. I modulen Base VPN Options ingår:
Site-to-Site:
- SSL VPN
- IPSec VPN
Fjärråtkomst (klient-VPN):
- SSL VPN
- IPsec Clientless VPN (med gratis användarapplikation)
- L2TP
- PPTP
Som vi ser stöder de alla populära protokoll och typer av VPN-förbindelser.
Dessutom finns det i Sophos XG Firewall ytterligare två typer av VPN-förbindelser som inte ingår i den grundläggande prenumerationen. Det handlar om RED VPN och HTML5 VPN. Dessa VPN-förbindelser ingår i prenumerationen Network Protection, vilket innebär att för att använda dessa typer krävs en aktiv prenumeration som också inkluderar nätverksskyddet – IPS och ATP-moduler.
RED VPN är en proprietär L2 VPN från företaget Sophos. Denna typ av VPN-förbindelse har en rad fördelar jämfört med Site-to-site SSL eller IPSec vid konfiguration av VPN mellan två XG. Till skillnad från IPSec skapar RED-tunneln ett virtuellt gränssnitt i båda ändarna av tunneln, vilket underlättar felsökning av problem, och till skillnad från SSL är detta virtuella gränssnitt helt konfigurerbart. Administratören har full kontroll över undermedvetenheten inom RED-tunneln, vilket gör det enklare att lösa routingproblem och konflikter mellan undermedvetenheter.
HTML5 VPN eller Clientless VPN – En specifik typ av VPN som gör det möjligt att tunnelera tjänster via HTML5 direkt i webbläsaren. Typer av tjänster som kan konfigureras:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Men det är värt att notera att denna typ av VPN endast används i särskilda fall och rekommenderas, om möjligt, att använda de typer av VPN som nämns ovan.
Praxis
Låt oss gå igenom praktiskt hur man konfigurerar flera av dessa typer av tunnlar, nämligen: Site-to-Site IPSec och SSL VPN Fjärråtkomst.
Site-to-Site IPSec VPN
Låt oss börja med hur man konfigurerar en Site-to-Site IPSec VPN-tunnel mellan två Sophos XG-branderväggar. Under huven används strongSwan, som gör det möjligt att ansluta till vilken router som helst med IPSec-stöd.
Du kan använda guiden för snabb och enkel konfiguration, men vi går den generella vägen så att denna instruktion kan kombinera Sophos XG med valfri utrustning via IPSec.
Vi öppnar inställningsfönstret för policys:
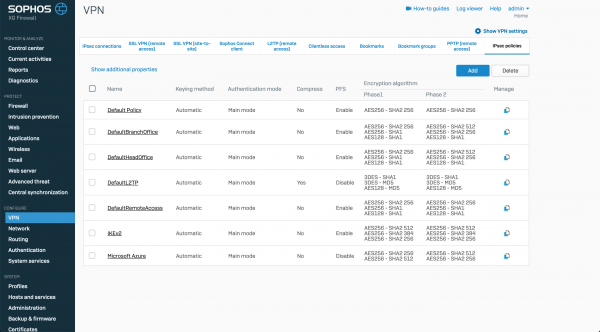
Som vi ser finns det redan förinstallerade inställningar, men vi kommer att skapa våra egna.
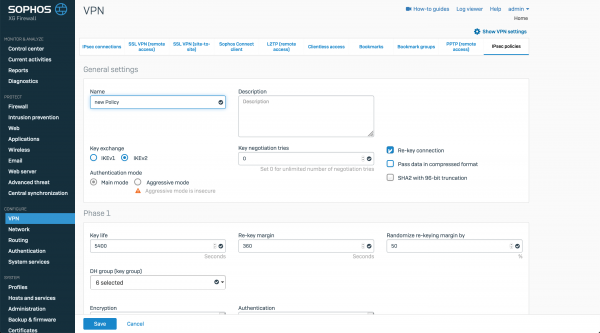
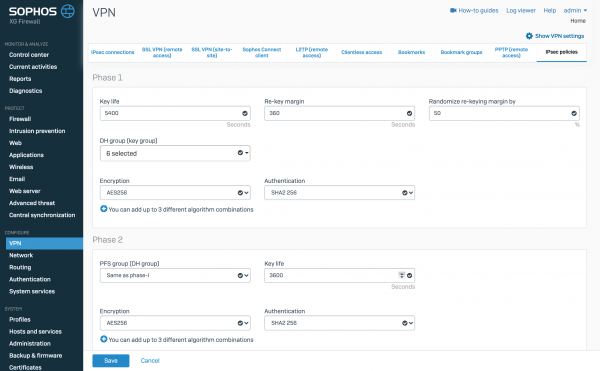
Vi konfigurerar krypteringsparametrarna för första och andra fasen och sparar policyn. På liknande sätt gör vi samma procedur på den andra Sophos XG och går vidare till konfigurationen av själva IPSec-tunneln.
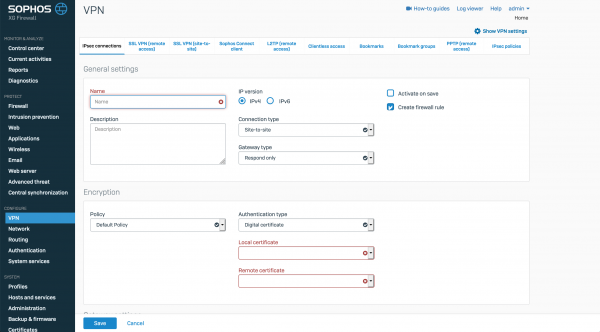
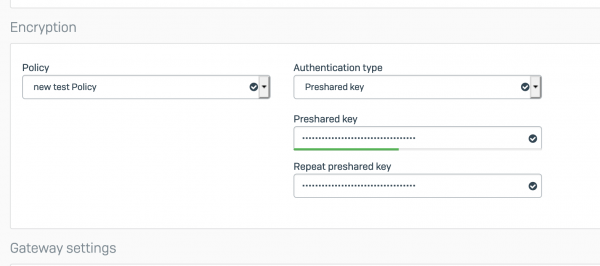
Vi anger namn, driftsläge och konfigurerar krypteringsparametrarna. Som exempel kommer vi att använda Preshared Key.
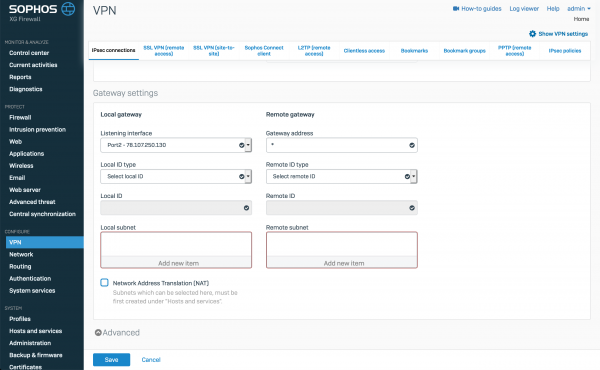
och vi specificerar lokala och fjärrnät.
Vår anslutning har skapats.
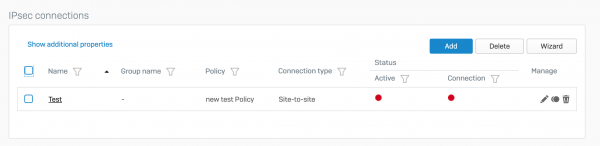
På liknande sätt gör vi samma inställningar på den andra Sophos XG, med undantag för driftsläget, där sätter vi Initiate the connection.
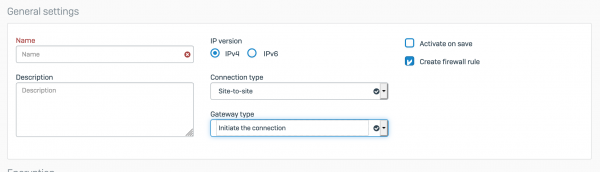
Nu har vi två konfigurerade tunnlar. Nästa steg är att aktivera dem och starta. Detta görs enkelt genom att trycka på den röda cirkeln under ordet Active för att aktivera och på den röda cirkeln under Connection för att starta anslutningen.
Om vi ser en sådan bild:
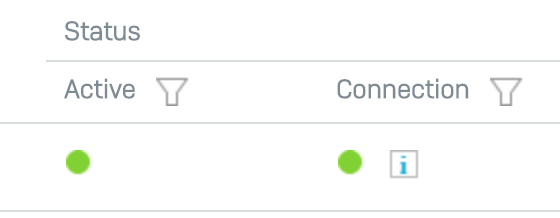
betyder det att vår tunnel fungerar korrekt. Om den andra indikatorn lyser röd eller gul är det något som är felaktigt konfigurerat i krypteringspolicyerna eller de lokala och fjärrnätverken. Jag påminner om att inställningarna måste vara spegelvända.
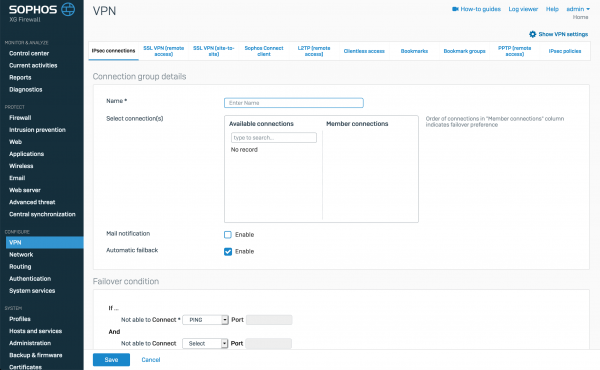
Vill särskilt nämna att man från IPSec-tunnlar kan skapa Failover-grupper för högtillgänglighet:
Remote Access SSL VPN
Låt oss gå vidare till Remote Access SSL VPN för användare. Under huven körs standard OpenVPN. Detta gör att användare kan ansluta via vilken klient som helst som stödjer .ovpn-konfigurationsfiler (t.ex. standardanslutningsklienten).
Först måste vi konfigurera policys för OpenVPN-servern:
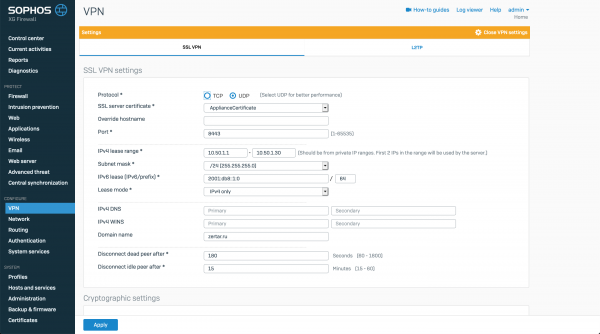
Ange transport för anslutning, konfigurera port, IP-adressintervall för anslutande fjärranvändare.
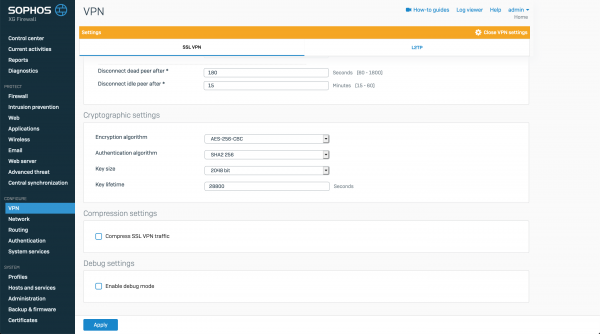
Det går också att ange krypteringsinställningar.
Efter konfigurationen av servern går vi vidare till inställningen av klientanslutningar.
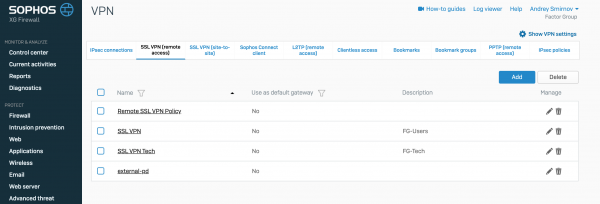
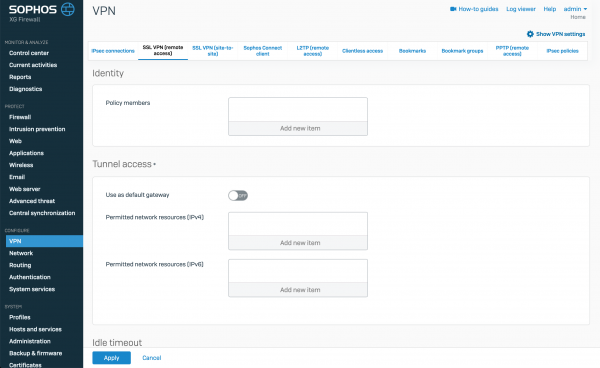
Varje anslutningsregel för SSL VPN skapas antingen för en grupp eller en enskild användare. Varje användare kan ha endast en anslutningspolicy. Bland inställningarna, vad som kan vara intressant, kan man för varje sådan regel ange anpassade användare som kommer att använda denna inställning eller en grupp från AD. Man kan också välja att hela trafiken ska skickas genom VPN-tunneln eller ange tillgängliga IP-adresser, subnät eller FQDN-namn för användare. Utifrån dessa policys kommer en .ovpn-profil med inställningar för klienten automatiskt att skapas.
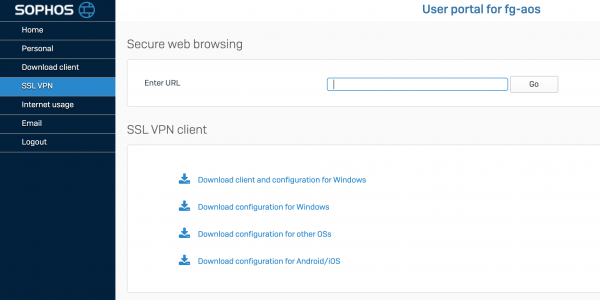
Genom den användardrivna portalen kan användaren ladda ner både en .ovpn-fil med inställningarna för VPN-klienten samt installationsfilen för VPN-klienten med de inbyggda anslutningsinställningarna.
Slutsats
I den här artikeln har vi kortfattat gått igenom funktionaliteten för VPN i produkten Sophos XG Firewall. Vi har tittat på hur man kan konfigurera IPSec VPN och SSL VPN. Detta är långt ifrån en fullständig lista över vad denna lösning kan göra. I kommande artiklar kommer jag att försöka ge en översikt av RED VPN och visa hur det ser ut i lösningen.
Tack för att du tog dig tid.
Om du har frågor om den kommersiella versionen av XG Firewall kan du kontakta oss — företaget , distributing agent för Sophos. Det räcker att skriva på ett fritt format till .
Källa: habr.com
