

Proxmox, känt för att utveckla Proxmox Virtual Environment och Proxmox Mail Gateway-produkterna, har publicerat releasen av Proxmox Backup Server 4.1-distributionen, som presenteras som en färdig lösning för säkerhetskopiering och återställning av virtuella miljöer, behållare och serverstoppning. Installations ISO-avbildningen är tillgänglig för gratis nedladdning. Distributionsspecifika komponenter är licensierade under AGPLv3-licensen. För att installera uppdateringar finns både ett betalt Enterprise-förråd och två gratisförråd tillgängliga, som skiljer sig åt i nivån på uppdateringsstabilisering.
Systemdelen av distributionen är baserad på paketbasen Debian och OpenZFS. Programvarustacken för säkerhetskopiering är skriven i Rust och stöder stegvisa säkerhetskopior (endast ändrade data överförs till servern), deduplicering (om det finns dubbletter lagras endast en kopia), komprimering (med ZSTD) och kryptering av säkerhetskopior. Systemet är utformat med en klient-server-arkitektur – Proxmox Backup Server kan användas både för lokala säkerhetskopior och som en centraliserad server för säkerhetskopiering av data från olika värdar. Snabb, detaljerad återställning och datasynkronisering mellan servrar tillhandahålls.
Proxmox Backup Server stöder integration med Proxmox VE-plattformen för säkerhetskopiering. virtuell maskin och containrar. Säkerhetskopieringshantering och dataåterställning utförs via ett webbgränssnitt. Det är möjligt att begränsa användaråtkomsten till deras data. All trafik som överförs från klienter till server Säkerhetskopiorna krypteras med AES-256 i GCM-läge, och själva säkerhetskopiorna överförs krypterade med asymmetrisk kryptering med offentlig nyckel (kryptering utförs på klientsidan, så att kompromettera servern som är värd för säkerhetskopiorna kommer inte att resultera i dataläckage). Säkerhetskopiornas integritet verifieras med SHA-256-hashar.
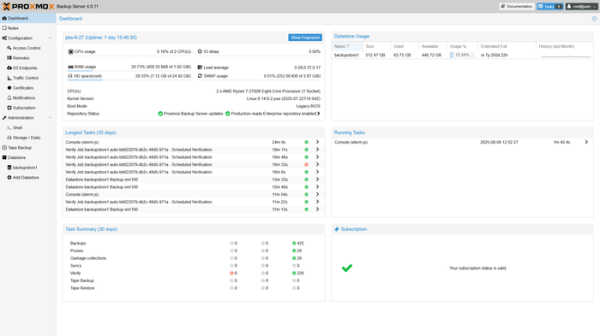
I den nya utgåvan:
- Synkroniseringen med distributionspaketets databas har slutförts. Debian 13.2. Uppdaterad kärna Linux 6.17.2 och OpenZFS 2.3.4.
- Möjligheten att hantera bandbredd för att begränsa trafik vid överföring av säkerhetskopior över nätverket är nu tillgänglig, baserat på användaren som startade säkerhetskopieringen (tidigare kunde gränser ställas in baserat på delnät).
- Lade till möjligheten att konfigurera antalet samtidigt körda integritetsverifieringsuppgifter för säkerhetskopiering för optimal användning av tillgängliga systemresurser.
- Lade till preliminärt stöd för att begränsa hastigheten för datautbyte med lagring baserat på AWS S3-protokollet för att minska den negativa effekten av säkerhetskopieringsöverföringar på andra uppgifter.
- Webbgränssnittet har optimerats för optimal prestanda på skärmar med hög upplösning.
- Stöd har implementerats för automatisk avmontering av externt anslutna lagringsenheter efter att datasynkroniseringen är klar (systemet kan nu konfigureras så att när en enhet ansluts startas datasynkroniseringsprocessen automatiskt, och efter att synkroniseringen är klar avmonteras enheten automatiskt).
Källa: opennet.ru
