

Obchod certifikátů Firefox
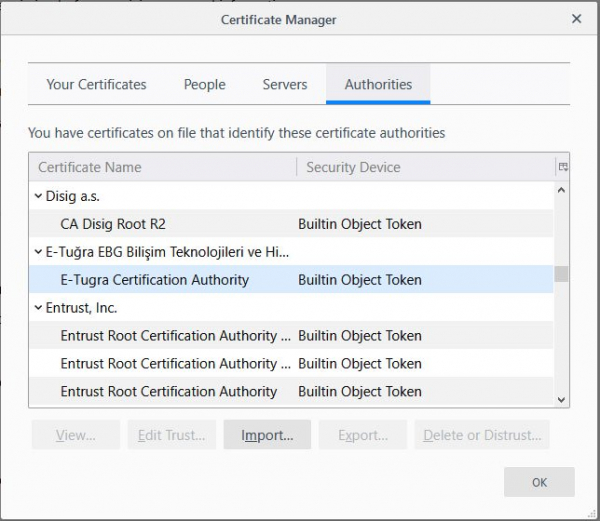
S vydáním Mozilla Firefox 65 v únoru 2019 se někteří uživatelé setkali jako „Vaše připojení není zabezpečené“ nebo „SEC_ERROR_UNKNOWN_ISSUER“. Důvodem se ukázaly být antiviry jako Avast, Bitdefender a Kaspersky, které do počítače instalují své kořenové certifikáty, aby implementovaly MiTM do HTTPS provozu uživatele. A protože Firefox má vlastní úložiště certifikátů, snaží se do něj také proniknout.
Vývojáři prohlížečů uživatelé odmítají instalovat antiviry třetích stran, které narušují provoz prohlížečů a dalších programů, ale masové publikum dosud výzvy neuposlechlo. Bohužel tím, že mnoho antivirů funguje jako transparentní proxy, snižuje kvalitu kryptografické ochrany na klientských počítačích. Za tímto účelem vyvíjíme , které na straně serveru detekují přítomnost MiTM, jako je antivirus, v kanálu mezi klientem a serverem.
Tak či onak, v tomto případě antiviry opět zasáhly do prohlížeče a Firefoxu nezbylo, než problém vyřešit po svém. V konfiguraci prohlížeče je nastavení security.enterprise_roots.enabledPokud tento příznak povolíte, Firefox začne používat úložiště certifikátů. Windows k ověření SSL připojení. Pokud se někdo při návštěvě webových stránek HTTPS setká s výše uvedenými chybami, může buď zakázat skenování SSL připojení ve svém antivirovém softwaru, nebo tento příznak ručně povolit v nastavení prohlížeče.
problém v nástroji Mozilla bug tracker. Vývojáři se rozhodli aktivovat vlajku pro experimentální účely security.enterprise_roots.enabled ve výchozím nastavení pro ukládání certifikátů Windows použito bez jakékoli další akce ze strany uživatele. K tomu dojde od verze Firefoxu 66 na systémech Windows 8 a Windows 10, na které jsou nainstalovány antiviry třetích stran (API umožňuje detekovat přítomnost antiviru v systému pouze od verze Windows 8).
Zdroj: www.habr.com
