

Jak vyhodnotit efektivitu nastavení NGFW
Nejběžnějším úkolem je zkontrolovat, jak efektivně je nakonfigurován váš firewall. K tomu existují bezplatné nástroje a služby od společností, které se zabývají NGFW.
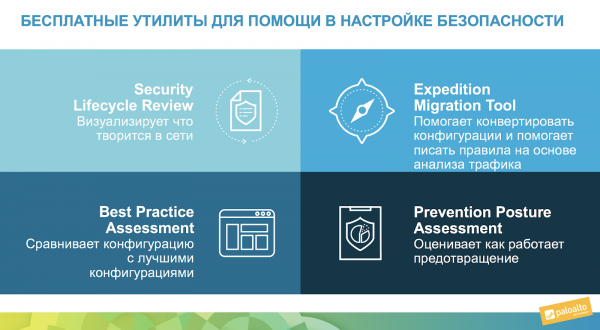
Níže například můžete vidět, že Palo Alto Networks má možnost přímo z spusťte analýzu statistik brány firewall - zpráva SLR nebo analýza souladu s nejlepšími postupy - zpráva BPA. Jedná se o bezplatné online nástroje, které můžete používat, aniž byste cokoliv instalovali.
OBSAH
Expedice (nástroj pro migraci)
Složitější možností kontroly nastavení je stažení bezplatného nástroje (dříve Migration Tool). Stahuje se jako Virtual Appliance pro VMware, není u něj potřeba žádné nastavení – je potřeba stáhnout image a nasadit pod hypervisorem VMware, spustit a přejít na webové rozhraní. Tato utilita vyžaduje samostatný příběh, jen kurz na ní trvá 5 dní, funkcí je nyní tolik, včetně Machine Learning a migrace různých konfigurací politik, NAT a objektů pro různé výrobce Firewallu. Více o Machine Learning napíšu níže v textu.
Optimalizátor zásad
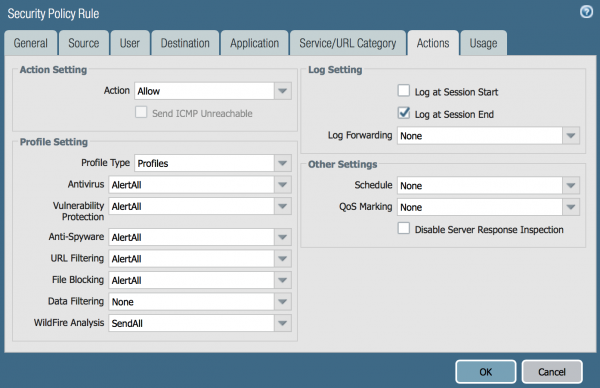
A nejpohodlnější možností (IMHO), o které vám dnes řeknu podrobněji, je optimalizátor politik zabudovaný do samotného rozhraní Palo Alto Networks. Abych to demonstroval, nainstaloval jsem si doma firewall a napsal jednoduché pravidlo: povolte libovolné komukoli. V zásadě někdy taková pravidla vidím i ve firemních sítích. Samozřejmě jsem povolil všechny bezpečnostní profily NGFW, jak můžete vidět na snímku obrazovky:
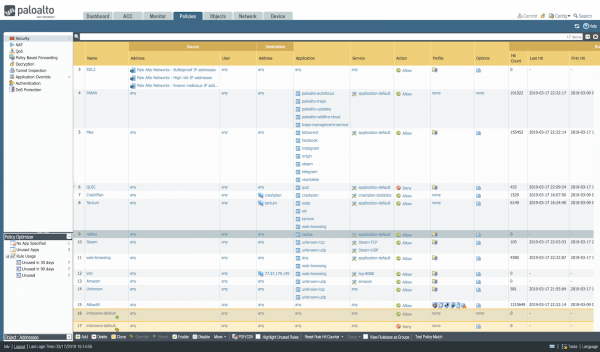
Snímek obrazovky níže ukazuje příklad mého domácího nenakonfigurovaného firewallu, kde téměř všechna připojení spadají do posledního pravidla: AllowAll, jak je vidět ze statistik ve sloupci Hit Count.
Nulová důvěra
Existuje přístup k bezpečnosti tzv . Co to znamená: musíme lidem v rámci sítě umožnit přesně ta spojení, která potřebují, a odepřít vše ostatní. To znamená, že musíme přidat jasná pravidla pro aplikace, uživatele, kategorie URL, typy souborů; povolit všechny IPS a antivirové podpisy, povolit sandboxing, ochranu DNS, používat IoC z dostupných databází Threat Intelligence. Obecně platí, že při nastavování firewallu existuje slušný počet úkolů.
Mimochodem, minimální sada nezbytných nastavení pro Palo Alto Networks NGFW je popsána v jednom z dokumentů SANS: - Doporučuji začít s tím. A samozřejmě existuje sada osvědčených postupů pro nastavení brány firewall od výrobce: .
Takže jsem měl firewall týden doma. Podívejme se, jaký druh provozu je v mé síti:
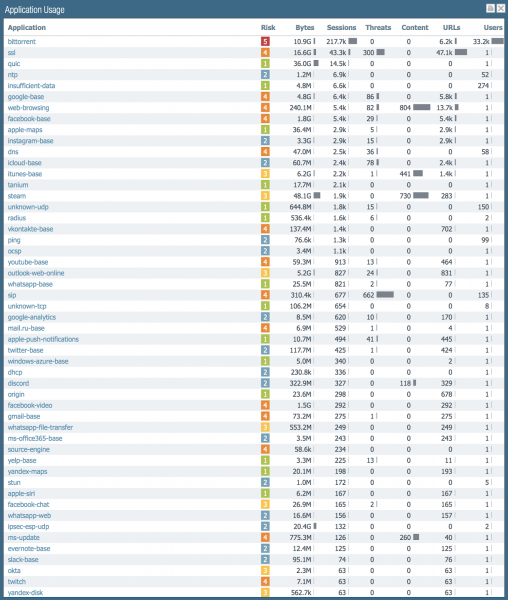
Pokud třídíte podle počtu relací, pak většina z nich je vytvořena bittorentem, pak přichází SSL a pak QUIC. Toto jsou statistiky jak pro příchozí, tak pro odchozí provoz: existuje mnoho externích skenů mého routeru. V mé síti je 150 různých aplikací.
Takže tohle všechno minulo jedno pravidlo. Nyní se podívejme, co o tom říká Policy Optimizer. Pokud jste se podívali výše na snímek obrazovky rozhraní s bezpečnostními pravidly, pak vlevo dole jste viděli malé okno, které mi naznačuje, že existují pravidla, která lze optimalizovat. Klikneme tam.
Co zobrazuje Optimalizátor zásad:
- Které zásady nebyly vůbec použity, 30 dní, 90 dní. To pomáhá při rozhodování o jejich úplném odstranění.
- Jaké aplikace byly specifikovány v zásadách, ale žádné takové aplikace nebyly v provozu zjištěny. To vám umožní odstranit nepotřebné aplikace v povolovacích pravidlech.
- Jaké zásady vše umožňovaly, ale ve skutečnosti existovaly aplikace, které by bylo hezké výslovně uvést podle metodiky Zero Trust.
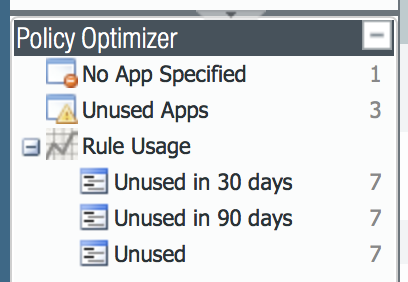
Klikneme na Nevyužito.
Abych ukázal, jak to funguje, přidal jsem pár pravidel a zatím jim dnes neunikl ani jeden paket. Zde je jejich seznam:
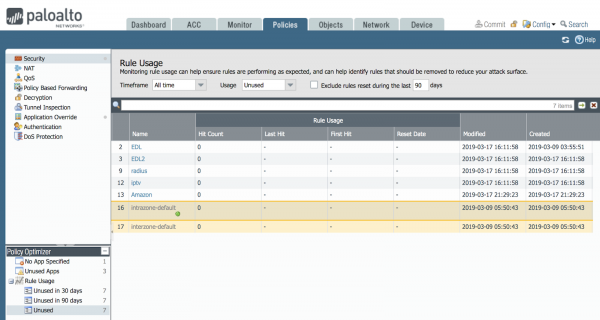
Snad tam časem bude provoz a pak z tohoto seznamu zmizí. A pokud jsou na tomto seznamu 90 dní, můžete se rozhodnout tato pravidla smazat. Koneckonců, každé pravidlo poskytuje příležitost pro hackera.
Při konfiguraci firewallu nastává skutečný problém: přijde nový zaměstnanec, podívá se na pravidla firewallu, jestli nemají připomínky a neví, proč toto pravidlo vzniklo, jestli je opravdu potřeba, jestli může být smazáno: najednou je osoba na dovolené a po Do 30 dnů bude provoz opět proudit ze služby, kterou potřebuje. A právě tato funkce mu pomáhá v rozhodování – nikdo ji nepoužívá – smažte ji!
Klikněte na Nepoužitá aplikace.
V optimalizátoru klikneme na Unused App a uvidíme, že se v hlavním okně otevřou zajímavé informace.
Vidíme, že existují tři pravidla, kde se liší počet povolených aplikací a počet aplikací, které skutečně prošly tímto pravidlem.
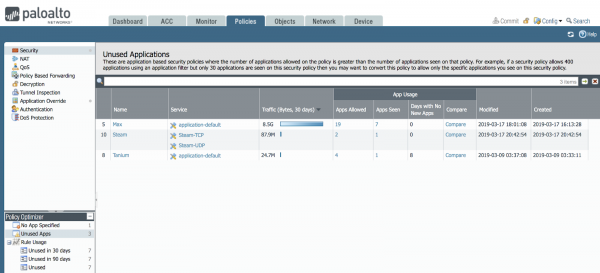
Můžeme kliknout a zobrazit seznam těchto aplikací a porovnat tyto seznamy.
Klikněte například na tlačítko Porovnat pro pravidlo Max.
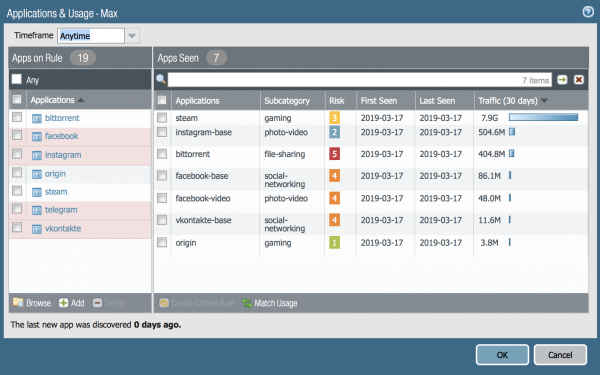
Zde můžete vidět, že aplikace facebook, instagram, telegram, vkontakte byly povoleny. Ale ve skutečnosti šel provoz jen do některých dílčích aplikací. Zde musíte pochopit, že aplikace facebook obsahuje několik podaplikací.
Celý seznam aplikací NGFW je k vidění na portálu a v samotném rozhraní firewallu v sekci Objekty->Aplikace a do vyhledávání zadejte název aplikace: facebook, dostanete následující výsledek:
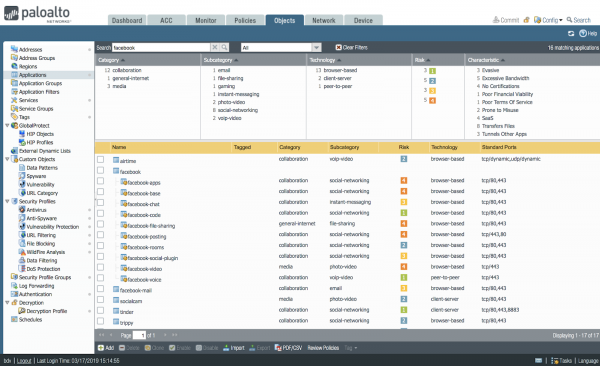
Některé z těchto dílčích aplikací tedy NGFW viděl, ale některé ne. Ve skutečnosti můžete samostatně zakázat a povolit různé dílčí funkce Facebooku. Například povolit prohlížení zpráv, ale zakázat chat nebo přenos souborů. V souladu s tím o tom Policy Optimizer mluví a vy se můžete rozhodnout: nepovolit všechny aplikace Facebooku, ale pouze ty hlavní.
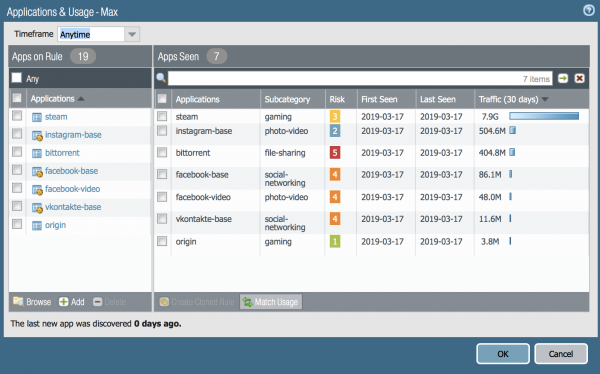
Takže jsme si uvědomili, že seznamy jsou různé. Můžete se ujistit, že pravidla povolují pouze ty aplikace, které skutečně cestují po síti. Chcete-li to provést, klepněte na tlačítko MatchUsage. Dopadne to takto:
A můžete také přidat aplikace, které považujete za nutné - tlačítko Přidat na levé straně okna:
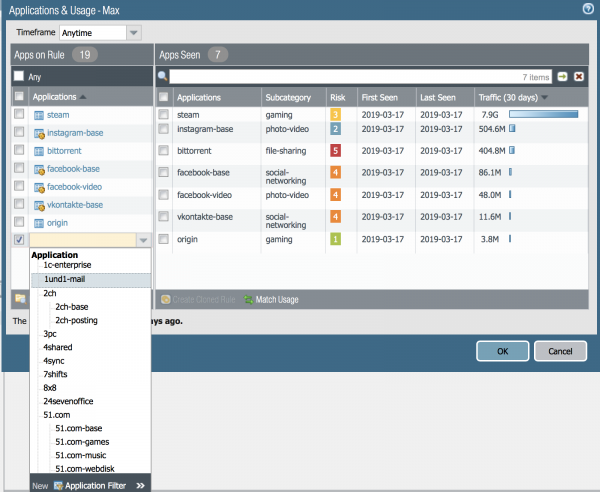
A pak lze toto pravidlo aplikovat a testovat. Gratulujeme!
Klepněte na položku Žádné aplikace nejsou zadány.
V tomto případě se otevře důležité bezpečnostní okno.
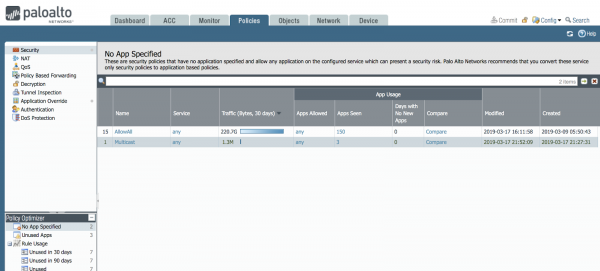
Pravděpodobně existuje mnoho takových pravidel ve vaší síti, kde aplikace na úrovni L7 není explicitně specifikována. A v mé síti je takové pravidlo - dovolte mi připomenout, že jsem to udělal během počátečního nastavení, konkrétně proto, abych ukázal, jak funguje Policy Optimizer.
Obrázek ukazuje, že pravidlo AllowAll povolilo 9 gigabajtů provozu v období od 17. března do 220. března, což je 150 různých aplikací v mé síti. A to je málo. Průměrně velká podniková síť má obvykle 200–300 různých aplikací.
Jedno pravidlo tedy propustí až 150 aplikací. Obvykle to znamená, že firewall není správně nakonfigurován, protože obvykle jedno pravidlo povoluje 1-10 aplikací pro různé účely. Podívejme se, jaké jsou tyto aplikace: klikněte na tlačítko Porovnat:
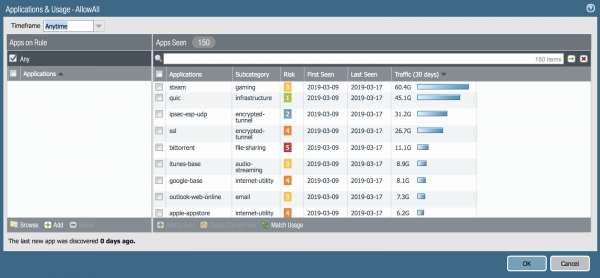
Nejúžasnější věcí pro administrátora ve funkci Policy Optimizer je tlačítko Match Usage – jedním kliknutím vytvoříte pravidlo, kdy do pravidla zadáte všech 150 aplikací. Ruční provedení by zabralo poměrně dlouho. Počet úkolů, na kterých musí správce pracovat, i v mé síti 10 zařízení, je obrovský.
Mám doma 150 různých aplikací, které přenášejí gigabajty provozu! A kolik máš?
Ale co se stane v síti 100 zařízení nebo 1000 nebo 10000? Viděl jsem firewally s 8000 XNUMX pravidly a jsem velmi rád, že nyní mají správci tak pohodlné automatizační nástroje.
Některé aplikace, které modul analýzy aplikací L7 v NGFW viděl a ukázal, že nebudete v síti potřebovat, takže je jednoduše odeberete ze seznamu povolujících pravidel nebo pravidla naklonujete pomocí tlačítka Klonovat (v hlavním rozhraní) a povolit je v jednom pravidle aplikace a v Zablokujete další aplikace, protože je ve vaší síti rozhodně nepotřebujete. Mezi takové aplikace často patří bittorent, steam, ultrasurf, tor, skryté tunely jako tcp-over-dns a další.
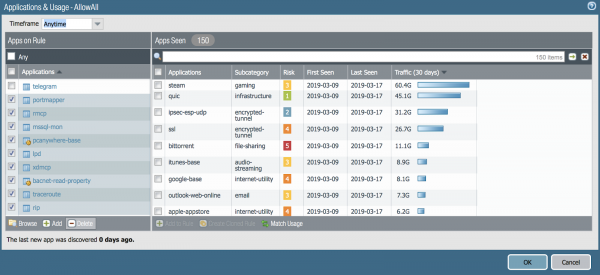
No, klikneme na další pravidlo a uvidíme, co tam můžete vidět:
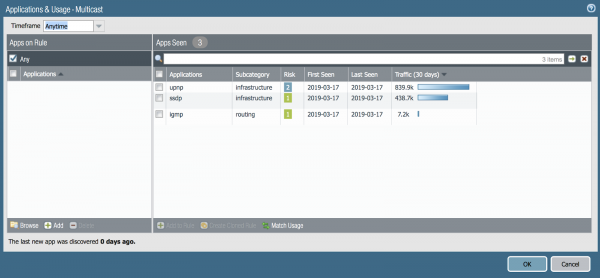
Ano, existují aplikace typické pro multicast. Musíme jim umožnit, aby online sledování videa fungovalo. Klikněte na Přizpůsobit použití. Skvělý! Díky Policy Optimizer.
A co strojové učení?
Nyní je v módě mluvit o automatizaci. Vyšlo to, co jsem popsal - hodně to pomáhá. Je tu ještě jedna možnost, o které bych měl mluvit. Jedná se o funkci Machine Learning zabudovanou do utility Expedition, která již byla zmíněna výše. V této utilitě je možné přenést pravidla z vašeho starého firewallu od jiného výrobce. K dispozici je také možnost analyzovat existující protokoly provozu Palo Alto Networks a navrhnout, jaká pravidla napsat. Jde o obdobu funkcionality Policy Optimizeru, ale v Expedici je ještě rozšířenější a nabízí se vám seznam hotových pravidel – stačí je schválit.
K otestování této funkčnosti slouží laboratorní práce – říkáme tomu testovací jízda. Tento test lze provést přihlášením do virtuálních firewallů, které zaměstnanci kanceláře Palo Alto Networks v Moskvě spustí na vaši žádost.
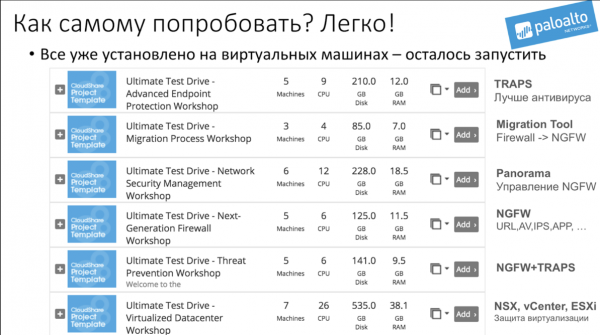
Svůj požadavek můžete zaslat na adresu Russia@paloaltonetworks.com a do požadavku napsat: „Chci absolvovat UTD pro migrační proces“.
Laboratorní práce s názvem Unified Test Drive (UTD) má ve skutečnosti několik možností a všechny z nich po vyžádání.
Průzkumu se mohou zúčastnit pouze registrovaní uživatelé. , prosím.
Chtěli byste, aby vám někdo pomohl optimalizovat zásady brány firewall?
Ano
Ne
Všechno to udělám sám
Ještě nikdo nehlasoval. Nikdo se nezdržel hlasování.
Zdroj: www.habr.com
