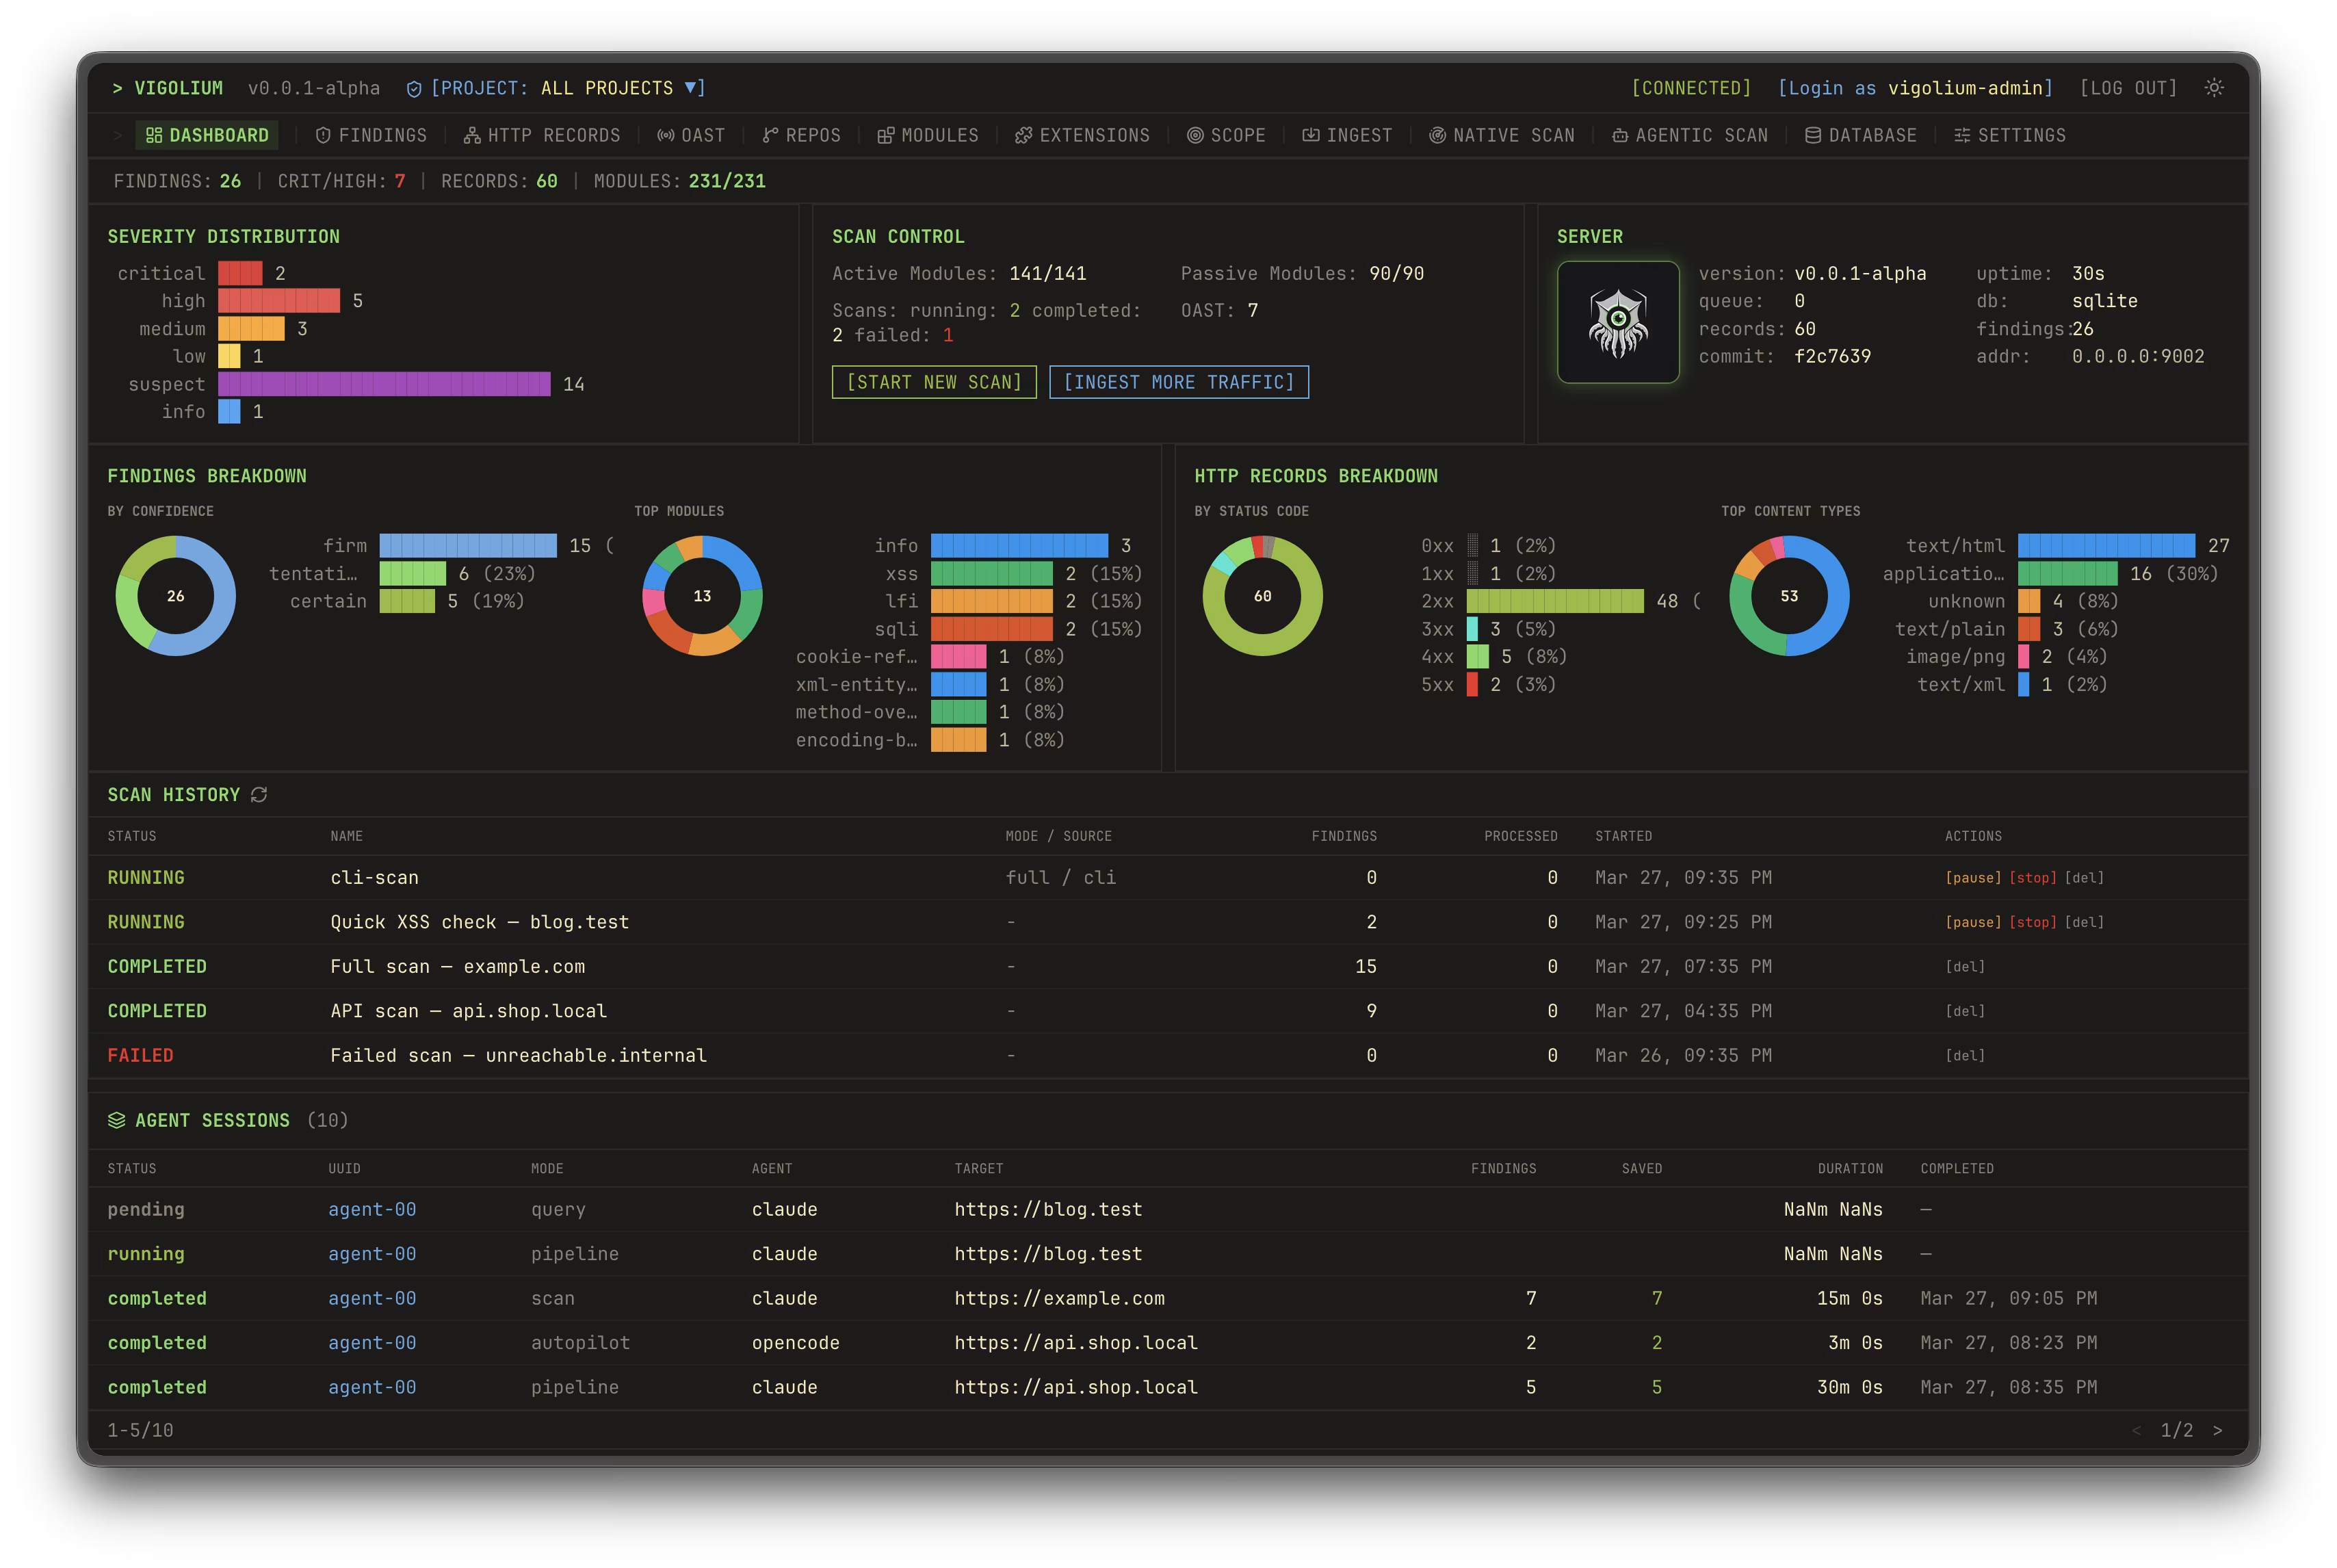
Première publication publique Vigolium v0.1.13-bêta — un scanner de vulnérabilités pour applications web qui combine l'analyse déterministe classique avec l'audit basé sur des agents et utilisant LLM. Ce projet est disponible sur GitHub et distribué sous licence. GNU AGPLv3; la partie commerciale est déplacée vers le cloud Cloud Console, alors que le noyau du scanner est déclaré ouvert.
Vigolium propose deux modes de fonctionnement principaux : l’analyse Vigolium – une analyse standard en plusieurs étapes avec recherche de contenu, exploration du navigateur et audit actif et passif ; et l’agent Vigolium – un mode basé sur un agent où LLM sélectionne les modules, planifie les attaques, génère des extensions JavaScript personnalisées et combine les tests dynamiques avec l’audit du code source.
Selon manuel de référence du module actuelVigolium comprend 251 modules de vérificationd'entre eux 154 actifs и 97 passifLes modules actifs envoient des requêtes modifiées et utilisent le fuzzing, les injections et l'analyse comportementale, tandis que les modules passifs analysent les paires requête/réponse existantes sans générer de trafic supplémentaire.
opportunités
Native Scan est une analyse déterministe standard.
Le mode d'analyse Vigolium est conçu pour des contrôles rapides et reproductibles. Il se déroule en plusieurs phases : collecte de données externes, découverte de contenu, exploration des navigateurs/SPA et audit. Ce mode est particulièrement adapté à l'intégration continue, aux contrôles réguliers et aux situations où des résultats prévisibles sont essentiels, sans nécessiter de LLM.Analyse d'agents — audit basé sur des agents avec LLM.
Le mode agent Vigolium utilise l'environnement d'exécution intégré huileL'agent peut rechercher des points de terminaison de manière autonome, sélectionner des modules, exécuter des vérifications, analyser le code, effectuer une analyse statique du code source (SAST) et revérifier les résultats. Les modes Autopilot, Swarm et Requête sont pris en charge : de l'analyse autonome des cibles aux requêtes ponctuelles d'examen de code, de recherche de points de terminaison et de découverte de secrets.Vérifications XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE et SSRF.
La liste de référence du module vérifie la présence de vulnérabilités XSS par réflexion, d'injections SQL basées sur des erreurs, d'injections SQL aveugles booléennes, d'injections NoSQL, d'injections de modèles côté serveur, d'inclusions de fichiers locaux, d'injections de commandes, de XXE, de SSRF et de vulnérabilités hors bande. Les résultats sont classés selon leur gravité (de critique à information) et leur niveau de confiance (certain, ferme ou provisoire).OAST vérifie les vulnérabilités « aveugles ».
Vigolium peut détecter les vulnérabilités XSS aveugles, SSRF aveugles, XXE aveugles et RCE aveugles via des mécanismes de rappel, notamment interactsh. Ceci est nécessaire lorsque la vulnérabilité ne se manifeste pas directement dans la réponse HTTP, mais que le serveur effectue une requête DNS/HTTP externe ou une action différée.La mutation prenant en compte la valeur est une mutation de paramètres qui tient compte de la signification de la valeur.
Le scanner classe les paramètres par type sémantique : nombre, UUID, JWT, adresse e-mail et autres variantes, puis sélectionne les modifications en fonction du contexte. Cela devrait réduire le bruit par rapport à l’insertion brute de données identiques dans tous les champs.Prise en charge de différents formats d'entrée.
Les entrées comprennent les URL, les spécifications OpenAPI/Swagger, les collections Postman, les données Burp Suite, cURL et Nuclei JSONL. Les URL peuvent également être transmises via l'entrée standard et des phases d'analyse individuelles peuvent être déclenchées.Numérisation authentifiée et vérifications IDOR/BOLA.
Vigolium prend en charge plusieurs sessions simultanées : les sessions peuvent être transmises directement dans le code, chargées à partir de fichiers ou décrites comme des flux de connexion complets avec extraction de jeton. Cette fonctionnalité est utilisée pour les contrôles d’accès horizontaux et verticaux, notamment la détection d’erreurs IDOR/BOLA et l’élévation de privilèges.Vérification des frameworks et des fuites typiques.
La liste des modules inclut des vérifications pour Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express et ASP.NET/IIS. Par exemple, pour Spring, les points de terminaison Actuator publics, Spring Boot Admin, Spring Cloud Config, la console H2, Jolokia et les consoles des serveurs d'applications Java sont vérifiés ; pour Next.js, les fuites via /_next/data, les attaques SSRF dans Image Optimizer et les contournements de middleware sont vérifiés.Extensions JavaScript.
Les utilisateurs peuvent créer leurs propres modules et hooks en JavaScript grâce au moteur JS intégré et à une API HTTP prenant en charge les sessions. Attention : ces extensions peuvent exécuter des commandes arbitraires et ne sont pas isolées dans un environnement isolé ; elles doivent donc être traitées comme du code exécutable classique.Phase de triage distincte pour les résultats.
Dans les tests de sécurité assistés par LLM, le problème des résultats plausibles mais non reproductibles se pose fréquemment. L'auteur de Vigolium décrit le triage comme une étape distincte : d'abord, le scanner collecte les résultats potentiels, puis une vérification séparée revérifie chaque résultat par rapport aux preuves.Limites budgétaires pour le mode agent.
Pour les analyses basées sur des agents, vous pouvez limiter le nombre de jetons, le nombre d'appels d'outils, le nombre d'itérations de triage et la durée totale d'exécution. Ceci est important pour l'intégration continue et les tests d'intrusion à durée fixe : l'agent ne doit pas analyser indéfiniment une seule cible et gaspiller du budget sur des hypothèses inutiles.Rapports, file d'attente et mise à l'échelle.
Native Scan propose un pool de processus simultanés, une limitation du débit par hôte, une file d'attente hybride (en mémoire, sur disque ou dans Redis) et des rapports HTML autonomes. Les formats de sortie console, JSON et HTML sont disponibles.Mode serveur, API et intégration avec Burp Suite.
Vigolium peut fonctionner comme serveur API, recevoir du trafic, activer un proxy HTTP transparent et analyser automatiquement les données reçues. Une extension distincte, burp-vigolium, est mentionnée pour Burp Suite ; elle permet d'envoyer du trafic en temps réel au serveur Vigolium.Établi et console.
Outre l'interface de ligne de commande, le projet décrit Workbench — un tableau de bord auto-hébergé permettant de visualiser les résultats, de gérer les projets et de suivre les conclusions. Console — une couche commerciale basée sur le cloud pour la gestion des numérisations, la centralisation des rapports, la collaboration et la planification des inspections.
Installation
Le projet propose une installation via script shell, npm, Docker, Homebrew, Bun et par compilation à partir des sources. Les prérequis pour la compilation à partir des sources sont détaillés dans le fichier README. Allez 1.26+ и pain 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run --rm j3ssie/vigolium:latest scan -h
Les développeurs précisent que Vigolium est un outil de sécurité offensif : le mode agent s’exécute sans environnement isolé et dispose d’un accès complet au shell, au système de fichiers et au réseau hôte, tandis que les extensions peuvent exécuter des commandes arbitraires. Il est donc recommandé d’effectuer les analyses basées sur l’agent dans un conteneur ou une machine virtuelle à usage unique, limitée à l’environnement de test spécifique.
Source: linux.org.ru