

„RuNet“ vis dar stebėtinai mažai medžiagos apie tokią seną ir paprastą, bet patogią, saugią ir ypač aktualią technologiją, susijusią su daiktų interneto plėtra, kaip mobilųjį VPN (virtualus privatus tinklas). Šiame straipsnyje aprašysiu, kaip ir kodėl galite sukonfigūruoti prieigą prie privataus tinklo bet kuriame įrenginyje su SIM kortele, nekonfigūruojant jame specializuotos programinės įrangos.
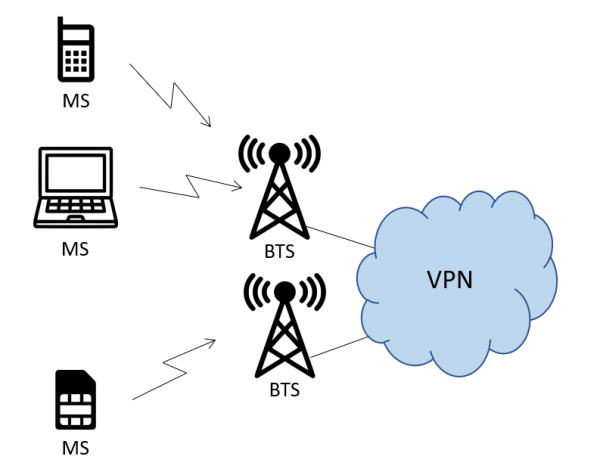
Tikslai ir apribojimai
Pirmiausia atsakysiu į klausimą „kodėl? VPN kaip technologija naudojama sprendžiant įvairias tinklo problemas, kurias vienija bendra savybė – izoliuotas duomenų perdavimas tarp dviejų įrenginių per daugybę tarpinių mazgų. Tuo remiantis jau statomi sudėtingesni sprendimai ir sprendžiamos įvairios problemos. Įprastu, pažįstamu atveju VPN kūrimui naudojamas fiksuotojo ryšio operatoriaus tinklas (besidomintiems žr ) arba daug skirtingų tinklo protokolų (GRE, IPSec, L2TP ir kitų – tas pats autorius ) ir su jais veikiančius programinės įrangos produktus („Cisco AnyConnect“, OpenVPN, TOR - na, jūs pats tai žinote), tačiau jų naudojimas konkrečiame galiniame įrenginyje iš karto kelia tam tikrus reikalavimus, kurių neįvykdymas lemia tam tikrus apribojimus.
Pirmasis rimtas apribojimas yra tas, kad įrenginys turi turėti galimybę dirbti su bent vienu iš šių protokolų techninės ir programinės įrangos lygiais. Dažniausiai tai nulemia programinė įranga, kurią nesunku rasti nešiojamam ar išmaniajam telefonui, tačiau pasitaiko atvejų, kai tenka susidurti su aparatūros požiūriu per paprastu įrenginiu arba jo programinė įranga turi apribojimų: vandens skaitiklis. nori naudoti VPN, kad perduotų savo nelaimingus rodmenų baitus kartą per mėnesį ne mažiau nei norite naudoti VPN savo LinkedIn profiliui redaguoti.
Kitas svarbus apribojimas yra pritaikymo poreikis. Tai veikia tiek „kvailiems“ įrenginiams iš pirmo taško, tiek klasikiniams išmaniesiems telefonams ir kompiuteriams, kurie nežino ankstesnio apribojimo. Ir jei su pirmuoju viskas yra gana paprasta ir priklauso nuo laiko, praleisto sąrankai, tada su antruoju yra galimybių. Dažnai organizacijos naudoja VPN saugumo tikslais, kad apsaugotų paslaugos galutinį tašką nuo prieigos prie viešojo tinklo be tinkamos įmonės apsaugos arba nuo paslaugų duomenų perdavimo viešaisiais kanalais. Galutiniai vartotojai dėl kokių nors priežasčių gali išjungti arba pamiršti įjungti VPN, dėl to daugelis įmonės saugos sistemų gali būti paliktos.
Abu šie apribojimai lengvai pašalinami, jei VPN prieiga suteikiama tinklo lygiu. Mobiliojo ryšio atveju tai galima pasiekti naudojant „mobilųjį VPN“. Bet kokio sudėtingumo įrenginys, galintis perduoti duomenis, perduos juos į tinkamą tinklą. Nesvarbu, kokie nustatymai atlikti įrenginyje, esant tinkamai sukonfigūruotam tinklui, jis bet kokiu atveju perkels juos ten, kur reikia, ir niekur kitur.
O kaip gražią premiją, įrenginys gaus adresą iš vidinio tinklo, sukonfigūruotą nuotoliniu būdu, ir jį bus galima pasiekti tik iš šio tinklo (arba fiziškai). Tam tikrai įrenginių klasei tai labai svarbu.
Kaip tai veikia
PS branduolys
Atrodytų, kad VPN yra klasikinė visų telekomunikacijų operatorių paslauga B2B segmentui, ir kodėl šiuo atveju sutelkti dėmesį į tai? Viskas apie tai, kaip duomenų tinklas sukurtas įrenginiams, sujungtiems per GPRS, HSPA, LTE ar kitas mobiliojo ryšio technologijas. Nėra visiems tinklo administratoriams žinomų vlanų, nėra jungiklių, nėra net maršrutizatorių įprastine prasme. Tačiau yra radijo prieigos tinklas (RAN) ir paketinis branduolys (PS Core).
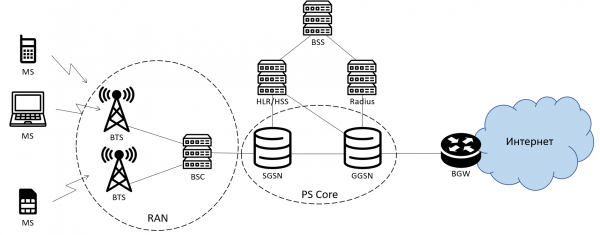
Supaprastinta mobiliojo ryšio operatoriaus paketinio tinklo schema. Tai šiek tiek skiriasi LTE, tačiau bendra idėja yra ta pati.
Paprastai kiekvienas įrenginys su SIM kortele, registruota paketiniame tinkle (praėjęs GPRS prijungimo procedūrą ar panašiai), prieš pradėdamas bet kur perkelti duomenis, turi inicijuoti duomenų perdavimo seanso (PDP konteksto) sukūrimą paketinio tinklo branduolyje. maršrutizatorius, GGSN. Šių procesų detalės ir tikslas yra labai gerai aprašyti . Mums svarbu: inicijuojant seansą, užklausoje GGSN, be kita ko, pateikiami parametrai, kuriuos daugelis matė savo telefonuose ar net tvarkė nustatydami, pavyzdžiui, USB modemus. Tai yra trys laukai: APN, prisijungimo vardas ir slaptažodis. APN (prieigos taškas) yra labai svarbus subjektas GGSN logikoje: priklausomai nuo to, su kuriuo APN buvo inicijuotas seansas, GGSN veikia skirtingai. Sėkmingai apdorojus vartotojo užklausą, GGSN turi suaktyvinti duomenų perdavimo seansą ir informuoti įrenginį apie jo parametrus, ypač įrenginiui suteiktą IP adresą ir DNS adresus. Čia yra keletas labai svarbių funkcijų:
- Prašyme inicijuoti seansą įrenginys niekada neklausia, kurį IP adresą jis norėtų gauti;
- Be įrenginio nustatymuose nurodytų laukų „APN“, „Prisijungimas“ ir „Slaptažodis“, užklausa GGSN taip pat perduoda abonento telefono numerį (MSISDN) (toliau „abonentas“ yra galutinis vartotojas, vienas įrenginys su SIM kortelę, o „klientas“ yra paslaugą užsakiusi organizacija, kuriai priklauso abonentai);
- Kai seansas suaktyvinamas, GGSN sukuria įrašą savo maršruto lentelėje apie naują IP adresą. Visi GGSN abonentai identifikuojami pagal įrašus maršruto lentelėje su priešdėliu /32, t.y. 1 prenumeratorius – 1 įrašas lentelėje. GGSN yra labai galingas maršrutizatorius;
- Operatoriaus tinklas įvairiais etapais (tiek SGSN, tiek GGSN) dėl įvairių priežasčių gali pakeisti APN lauką prašyme inicijuoti seansą. Tai leidžia kai kuriais atvejais sumažinti, o kai kuriais atvejais visiškai pašalinti tinklo parametrų konfigūraciją įrenginiuose su SIM kortele.
Kalbant apie pirmuosius tris punktus, iškart kyla klausimas: koks IP adresas išduodamas abonentui?
Tai lemia APN, iš kurio buvo gauta užklausa suaktyvinti seansą, nustatymai. Apie 99 % duomenų vartotojų mobiliuosiuose tinkluose naudojasi įprasta interneto prieiga. Tai yra gerai žinomi prieigos taškai internet.mts.ru, internet.beeline.ru ir pan. Interneto prieigos atveju GGSN klasikiniu DHCP principu išduoda adresus iš nustatymuose nurodytų pilkų potinklių. Įeinant į viešąjį tinklą, juos uždaro klasikinis NAT (tiksliau, jo versija, kuri yra PAT).
Tačiau GGSN gali daugiau. Norėdamas pasirinkti IP adresą, jis gali pateikti AAA užklausą autorizacijos serveriui (pvz., Radius). Ši logika sukonfigūruojama atskiriems APN, atsižvelgiant į jų paskirtį. Paprasčiausias atvejis yra nuolatinio viešo IP adreso suteikimo paslauga. Tokie adresai, kaip taisyklė, yra priskiriami abonentams operatoriaus atsiskaitymo sistemoje (BSS) ir, priklausomai nuo IT architektūros, patenka į vieną ar kitą duomenų bazę, į kurią GGSN kreipiasi su užklausa. Dėl to, kad jis žino abonento MSISDN (telefono numerį), kuris bus nurodytas užklausoje, tokia duomenų bazė bus gana paprasta ir gali turėti tik numerio ir adreso derinį. Be to, jei klientas planuoja naudoti vieną SIM kortelę keliems įrenginiams prijungti (jei SIM kortelė yra, pavyzdžiui, nuotolinio biuro WiFi maršrutizatoriuje), šioje lentelėje taip pat gali būti vadinamasis „įrėmintas maršrutas“ – tinklo prefiksas, esantis “ už SIM kortelės, kuris bus paskelbtas visiems tinklo įrenginiams naudojant dinaminius maršruto parinkimo protokolus.
Ne tik GGSN
Be adresų išdavimo, taip pat būtina perduoti abonentų srautą į klientų tinklus, kiekvienas į savo. Čia viskas veikia daug tradiciškiau. GGSN srautas iš APN, specializuotų darbui su VPN, nukreipiamas į atskirą maršrutizatorių operatoriaus tinkle (jis gali būti vadinamas kitaip, kartais vadinamas VPN maršrutizatoriumi), kuris savo ruožtu atlieka klasikinio PE funkciją L3VPN schemoje. Jis prideda reikiamas etiketes, antraštes ir viskas, ir siunčia visą šį srautą per transporto tinklo maršrutizatorius į iš anksto sukonfigūruotas sankryžas ar tunelius į kliento tinklą. Ši dalis jau daug tradiciškesnė ir ne kartą aprašyta kitose vietose, todėl šioje medžiagoje į ją nesureikšminsiu.
Atsižvelgiant į visas šias detales, gali būti keletas būdų, kaip organizuoti mobilųjį VPN, ir jie skirsis vienas nuo kito šių funkcijų deriniu:
- IP adresai, kaip jau aprašyta, gali būti išduodami dinamiškai (kiekvieną kartą kitoks adresas iš tam tikro potinklio) ir statiškai (kiekvieną kartą tas pats adresas konkrečiam abonentui), kurį lemia APN nustatymai ir (arba) Radius serveris. nustatymai;
- IP adresus gali išduoti Radius serveris, kurį valdo operatorius arba kontroliuoja klientas;
- Prie mobiliojo VPN prijungti įrenginiai gali sąveikauti arba tik vienas su kitu, arba turėti prieigą prie įprasto kliento L3VPN tinklo per tiesioginį ryšį (VPN prievadą) su operatoriumi arba per tuneliavimą internetu;
- Kai kuriais atvejais norint sėkmingai suaktyvinti seansą gali prireikti naudoti prisijungimo vardą ir slaptažodį, o kartais net nebūtina užpildyti „APN“ lauko.
Yra kelios dešimtys tokių derinių su skirtingais tuneliavimo tipais, srauto balansavimu tarp prieigos kanalų prie „pagrindinio“ VPN kliento ir adresų išdavimo principu. Daugeliu atvejų bendra schema atrodo taip:
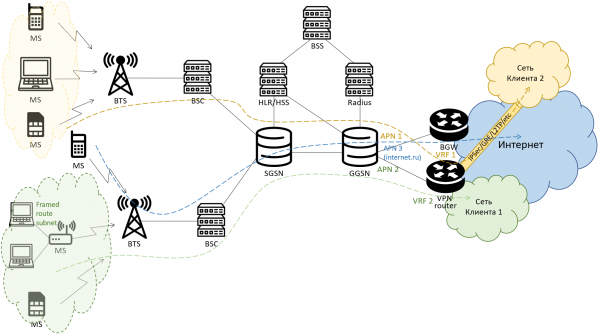
Dėl to, po gana greito registravimosi tinkle ir IP adreso gavimo proceso, įrenginys įgyja prieigą prie kliento tinklo, o kliento tinklas – prie įrenginio. Tokiu atveju abonentas yra izoliuotas nuo visų kitų operatoriaus abonentų, nesusijusių su konkrečiu klientu, jam nereikia jokių papildomų nustatymų, o visas srautas nukreipiamas be alternatyvos kliento tinklui, kur jis apdorojamas pagal su kliento vidaus politika.
Šaltinis: www.habr.com
